
Burp-Log4j-HammerTime
 dxc-strikeforce/burp-log4j-hammertime
Extension de scan actif Burp pour identifier les vulnérabilités Log4j CVE-2021-44228 et CVE-2021-45046
vulnerability-scannersdynamic-analysis-sandboxingexploitation+3
8
dxc-strikeforce/burp-log4j-hammertimeExtension de scan actif Burp pour identifier les vulnérabilités Log4j CVE-2021-44228 et CVE-2021-45046
 m0d0ri205/wargame-turkey_in_2
Plateforme de wargame CTF proposant une exploitation de contournement Unicode (CVE-2015-9238), segmentation de fichiers de flag, délai de force brute…
 jtmh37/apache-tomcat-cve-2025-24813-lab
Projet ICT279 de détection et d'atténuation des vulnérabilités utilisant CVE-2025-24813 dans un environnement de banque en ligne
 shoucheng3/apache__jspwiki_cve-2019-10076_2-11-0-m3
Plateforme wiki basée sur Java avec intégration de sécurité JAAS, contrôle d'accès et audit détaillé de la configuration. Comprend une documentation…
 rainhawk13/added-pentest-ground-to-vulnerable-websites-for-training
CVE-2017-0089 En savoir plus sur la base de données nationale des vulnérabilités (NVD) • Évaluation de gravité CVSS • Informations de correctif •…
 toramanemre/log4j-rce-detect-waf-bypass
Un modèle Nuclei pour la détection de la RCE Apache Log4j (CVE-2021-44228) avec WAF Bypass Payloads
 shack2/javaserializetools
Outil d'exploitation de vulnérabilités de désérialisation Java V1.0 Outil de vérification des vulnérabilités liées à la désérialisation Java,…
 om4rsallam/full-attack-lifecycle-simulation-on-metasploitable
Pentest complet sur Metasploitable (VMware/Kali). Services scannés (Apache Tomcat/8180), recherche de CVE-2002-0936 via Exploit-DB, et accès obtenu à…
 farhadalimohammadi-dir/vulnrepro-benchmark
Benchmark mesurant la capacité des modèles d'IA à détecter les vulnérabilités dans le code source via des cas réels de bug bounty avec un équilibre…
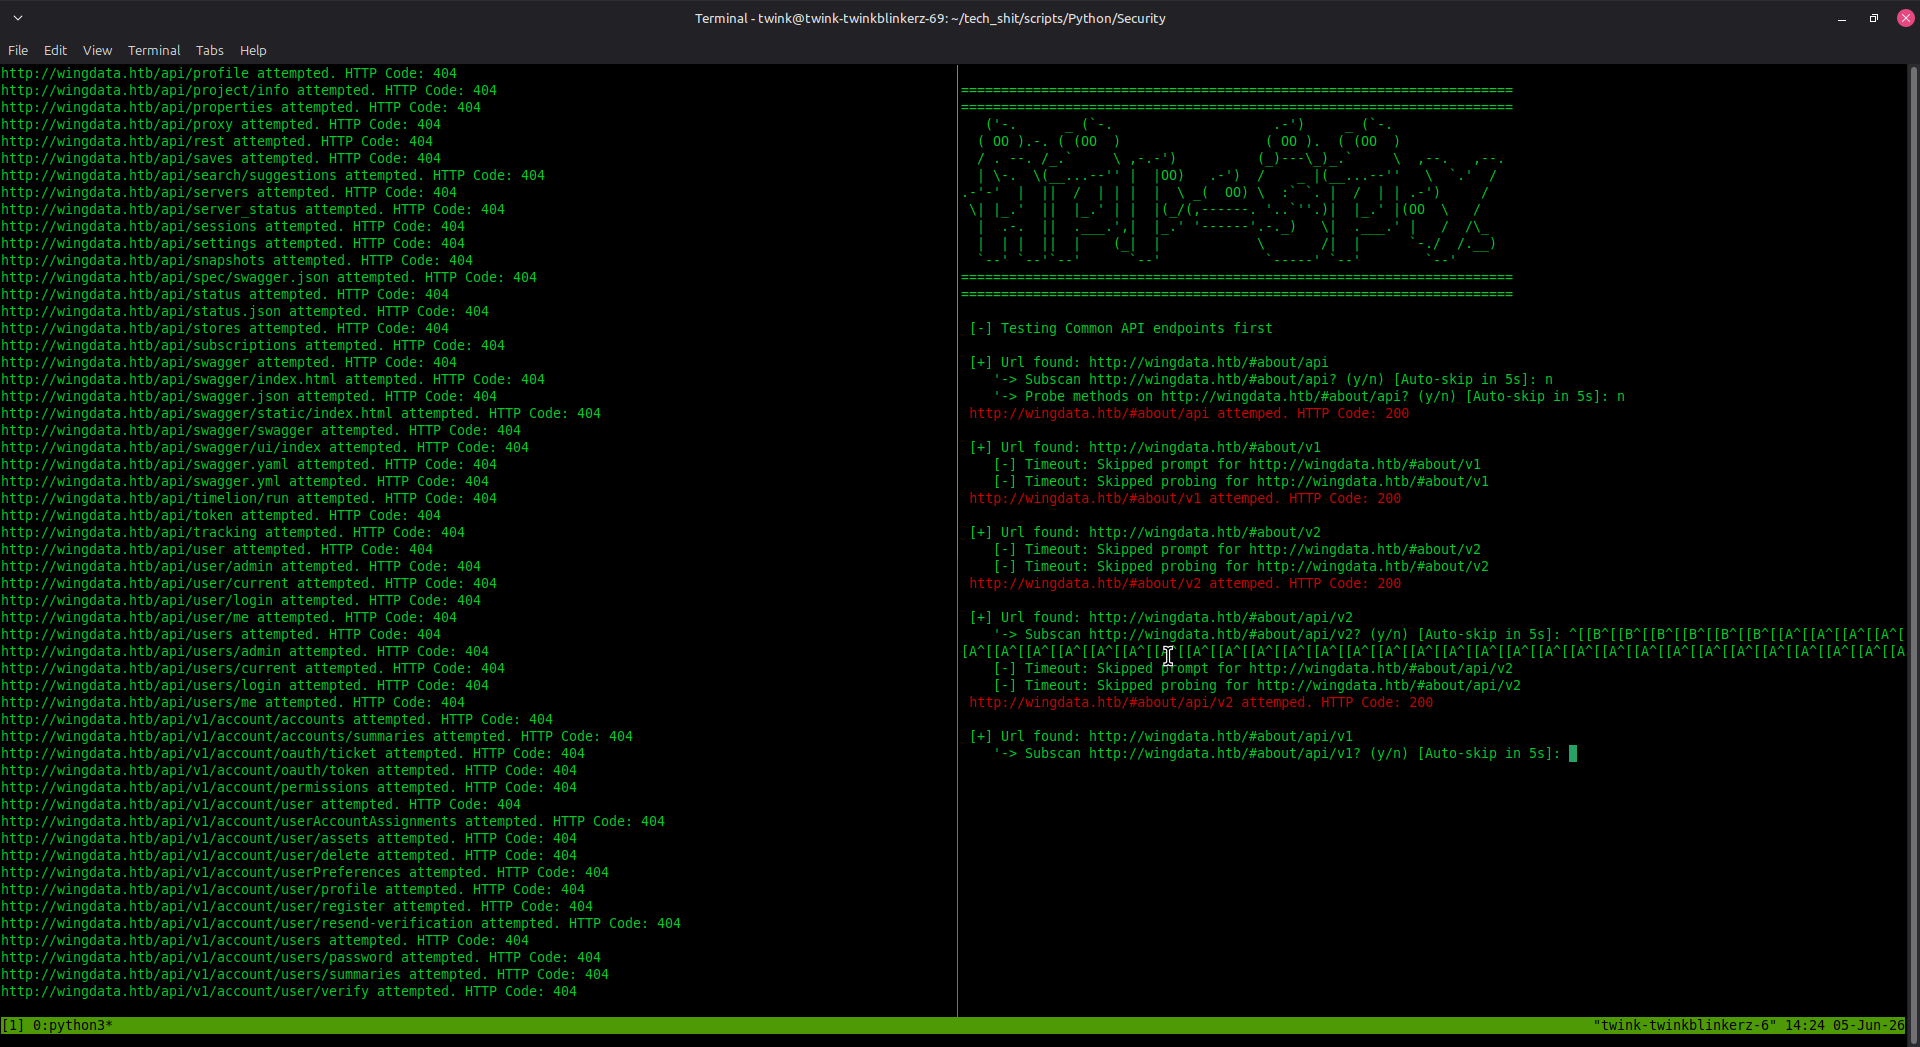 austinjump-sec/api-spy-api-probe
Un puissant outil de brute-force de répertoires conçu pour les opérations récursives/multiplexées, la découverte et l'énumération d'API, le scraping…
 teycir/apihunter
Scanner de sécurité d'API asynchrone en Rust pour CORS, CSP, GraphQL, JWT, OpenAPI et les contrôles de posture d'API active.
 mozilla/firefox-devtools-mcp
Model Context Protocol (MCP) server that lets AI agents browse the web and debug web pages with Firefox
 praetorian-inc/wasmforge
WasmForge — compile des programmes Go et C# en exécutables natifs monobinaires, sandboxés par WASM, avec une sortie polymorphe.
 sterrasec/apk-interceptor
Assistant d'évaluation des deeplinks Android, des Intents et des ponts WebView pour le hacking éthique
 makiraid/remot3d
Remot3d: est un outil simple créé pour les grands pentesteurs ainsi que simplement pour le plaisir des défaceurs d'exploiter un système ou un serveur…
 jofpin/brash
Attaque DoS sur le navigateur Chromium via l'exploitation de document.title
 kiralab/text4shell-scan
Un scanner entièrement automatisé, précis et exhaustif pour détecter la vulnérabilité text4shell RCE CVE-2022-42889.
 jeffbryner/log4j-docker-vaccine
Solution docker compose pour exécuter un environnement de vaccination contre la vulnérabilité log4j2 CVE-2021-44228