php_filter_chain_generator

CLI pour générer des chaînes de filtres PHP afin d'exécuter du code à distance via des paramètres include/require contrôlés. Produit des…

CLI pour générer des chaînes de filtres PHP afin d'exécuter du code à distance via des paramètres include/require contrôlés. Produit des…

Exploit automatisé pour la vulnérabilité Drupalgeddon3 (CVE-2018-7600) permettant l'exécution de code à distance sans authentification sur les…

Module d'exploitation pour FreePBX délivrant une charge utile de reverse shell afin d'obtenir une exécution de commandes à distance et un accès shell…

Générateur de payloads de reverse shell Node.js pour les tests d'intrusion. Crée des shells bind et reverse en JavaScript.

OWA Password Sprayer

Script de reverse shell PHP pour établir une connexion TCP distante, permettant l'exécution de commandes sur un serveur web cible.

Collection organisée de vecteurs de payload XSS pour les tests de sécurité des applications web, couvrant différents contextes et techniques de…

Webmin 1.910 Exploit d'exécution de code à distance

Résoudre le cas où, lors de l'élévation de privilèges PHP, l'exécution de commandes est impossible en raison de fonctions désactivées par le système.

Exploiter les vulnérabilités de Server-Side Request Forgery (SSRF) via les configurations nginx. Permet de tester et d'exploiter les SSRF dans les…

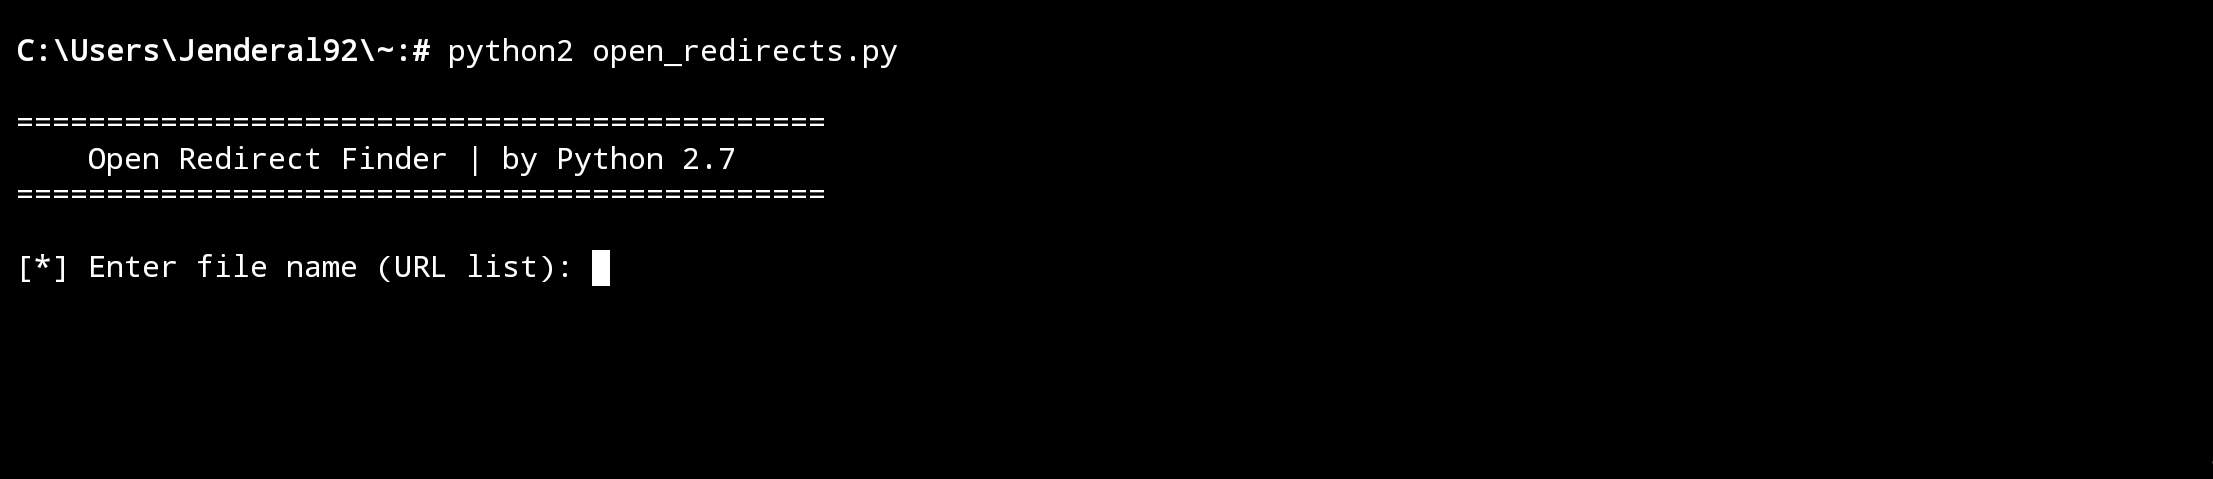
Open Redirect Finder est un outil d'automatisation utilisé pour détecter les vulnérabilités de redirection ouverte sur une URL.

Ce framework est conçu pour aider les testeurs d'intrusion ou les développeurs à comprendre les mécanismes d'exploitation de l'exécution de code à…

SSTI Exploit Detector est un outil conçu pour détecter les potentielles vulnérabilités d'injection de modèles côté serveur (SSTI) dans les…

python 2.7

Exploit de preuve de concept pour l'injection SQL aveugle basée sur le temps dans l'appareil Commend VoIPRec G8-VOIPREC, ciblant le paramètre Code…

Apache Flink Dashboard - Accès non autorisé - Exécution de commandes à distance


Plugin BurpSuite pour automatiser la recherche aveugle de XSS (blind-XSS). Il est capable d'effectuer des vérifications actives et passives.