

WebShells
 al1ex/webshells
WebShell 学习
exploitationweb-application-exploitationpost-exploitation+5
13il y a 5 ans
al1ex/webshellsWebShell 学习
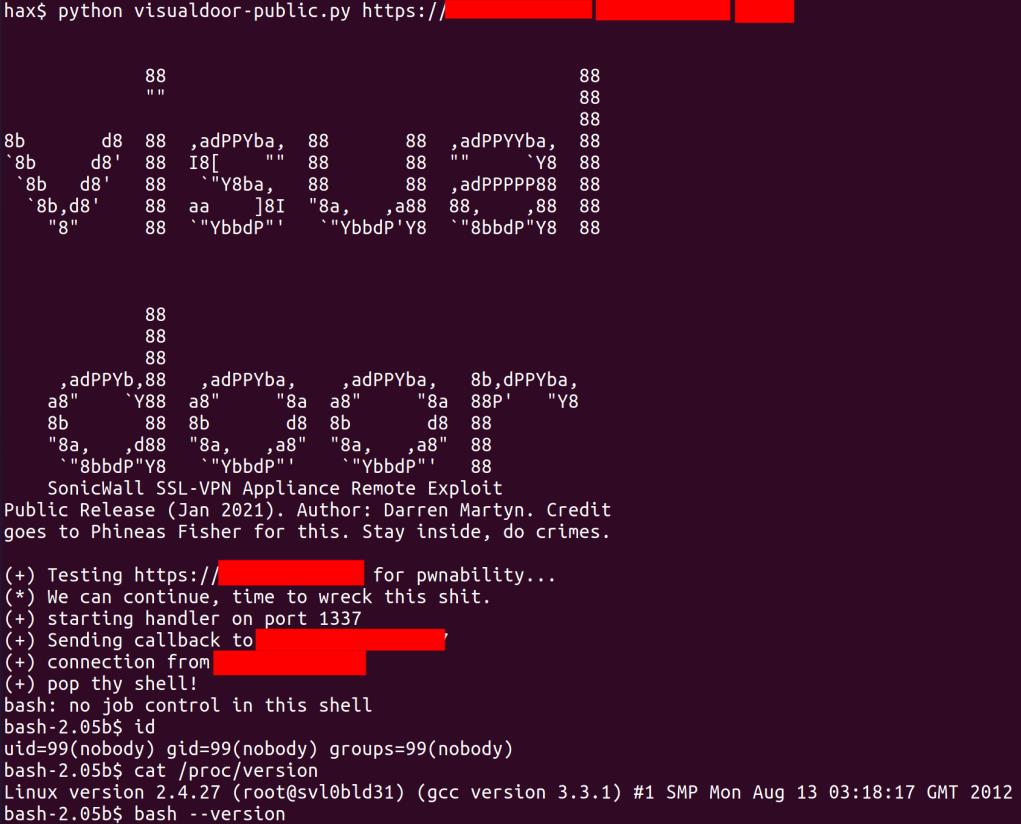 al1ex/sonicwall
SonicWall SSL-VPN RCE
 al1ex/ysoserial
Un outil de preuve de concept pour générer des charges utiles qui exploitent la désérialisation non sécurisée d'objets Java.
 sromanhu/cockpitcms-arbitrary-file-upload--xss---assets
Cockpit CMS 2.7.0 est affecté par une vulnérabilité de téléchargement de fichier - XSS qui permet aux attaquants de téléverser un fichier PDF…
 vulnmachines/apacheskywalking
ApacheSkywalking SQLi pour lire des fichiers sensibles
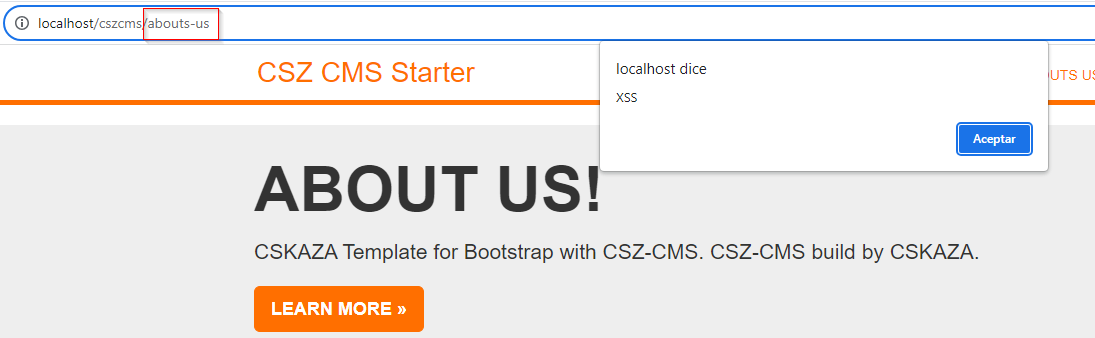 sromanhu/csz-cms-stored-xss---site-settings
CSZ CMS 1.3.0 est affecté par une vulnérabilité de type Cross-Site Scripting (XSS) qui permet à des attaquants d'exécuter du code arbitraire via un…
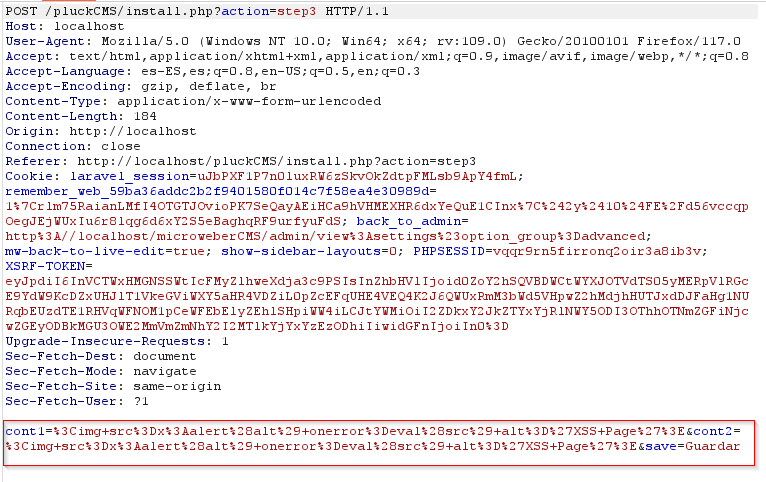 sromanhu/pluck-cms-stored-xss---installation
pluck CMS 4.7.18 est affecté par une vulnérabilité de Cross-Site Scripting (XSS) stocké multiple qui permet aux attaquants d'exécuter du code…
 vulnmachines/jira-exploits-cve
Exploits de preuve de concept pour diverses CVE Jira, destinés à la vérification de vulnérabilités et aux tests de pénétration.
 sromanhu/totalcms-arbitrary_file-upload--xss_steal_cookies---totaldepot
TotalCMS est affecté par une vulnérabilité de téléversement arbitraire de fichier - XSS qui permet un Cross-Site Scripting (XSS) stocké ainsi que le…
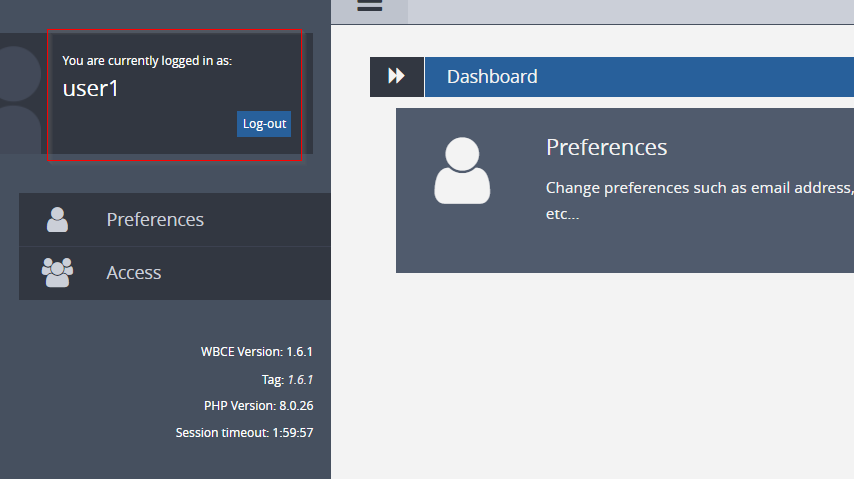 sromanhu/wbce-cms-stored-xss---pages-menu
WBCE CMS 1.6.1 est affecté par une vulnérabilité de script intersite stocké (XSS) qui permet à des attaquants d'exécuter du code arbitraire via un…
 vulnmachines/spring4shell
Spring4shell
 nccgroup/amfdser-ngng
Un plugin Burp Extender qui prend des objets AMF désérialisés et les encode en XML à l'aide de la bibliothèque Xtream.
 nccgroup/burpsuitehttpsmuggler
Une extension Burp Suite pour aider les testeurs d'intrusion à contourner les WAF ou à tester leur efficacité en utilisant un certain nombre de…
 nccgroup/clickjacking-poc
Générateur de PoC pour le clickjacking
 nccgroup/conscrypttrustusercerts
Module Magisk pour Android 14 qui ajoute les certificats CA installés par l'utilisateur au magasin de confiance Conscrypt du système, permettant…
 nccgroup/collaboratorplusplus
Extension Burp Suite améliorant Collaborator avec capture de contexte, historique des sondages, et authentification optionnelle chiffrée par AES pour…
 nccgroup/dotnetpaddingoracle
Implémentation en Python d'un outil d'évaluation de Padding Oracle .NET
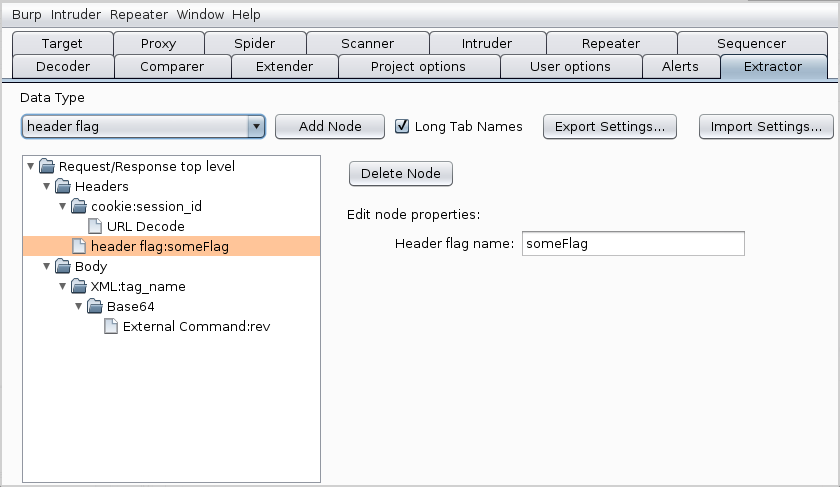 nccgroup/extractor
Extension ajoute un nouvel onglet dans Burp Suite appelé Extractor