

SafeForge
 roxanne_ardary/safeforge
SafeForge est un hub d'applications mobiles open-source construit sur GitLab qui permet aux développeurs de créer, télécharger et partager des…
static-analysisvulnerability-scannersdynamic-analysis-sandboxing+8
roxanne_ardary/safeforgeSafeForge est un hub d'applications mobiles open-source construit sur GitLab qui permet aux développeurs de créer, télécharger et partager des…

 akanthed/secureai-scan
SecureAI-Scan est un outil CLI qui analyse les bases de code TypeScript et JavaScript à la recherche de problèmes de sécurité spécifiques aux…
 webpwnized/mutillidae
OWASP Mutillidae II est une application web gratuite, open-source, volontairement vulnérable, offrant une cible pour la formation en sécurité web. Il…
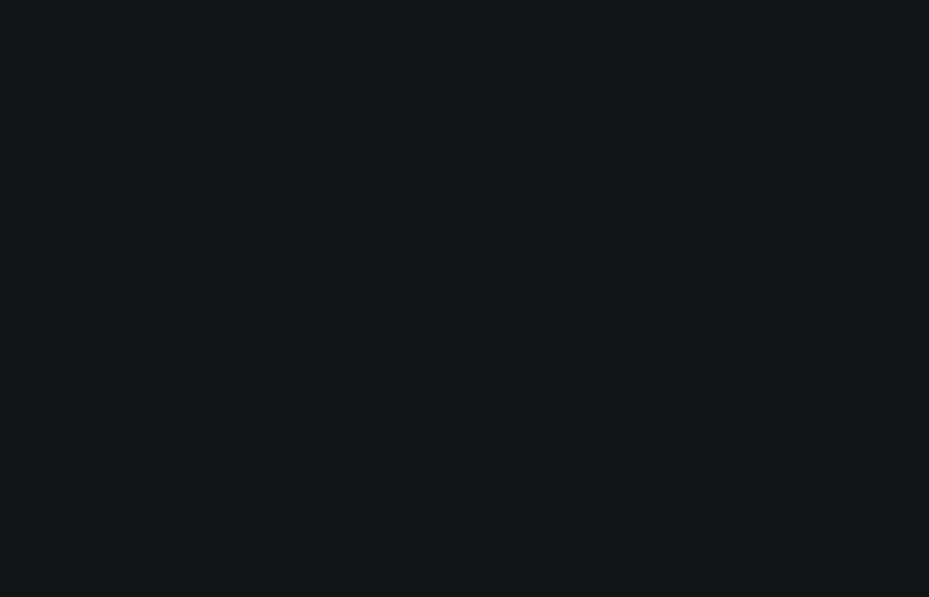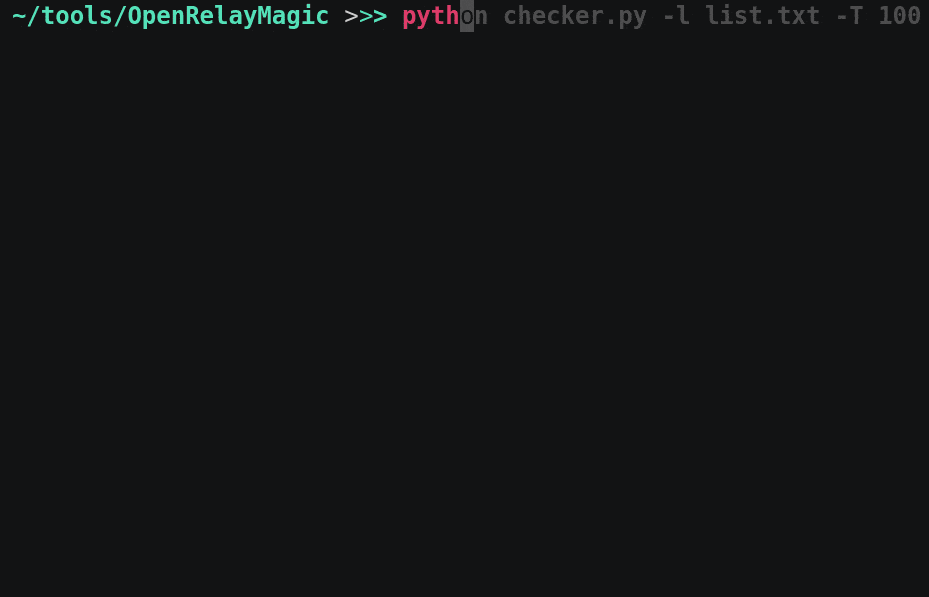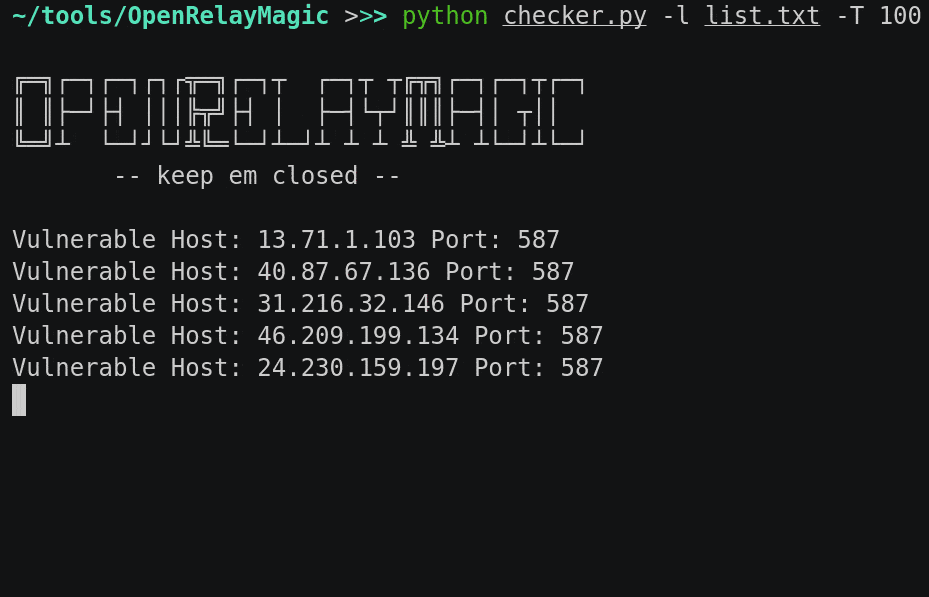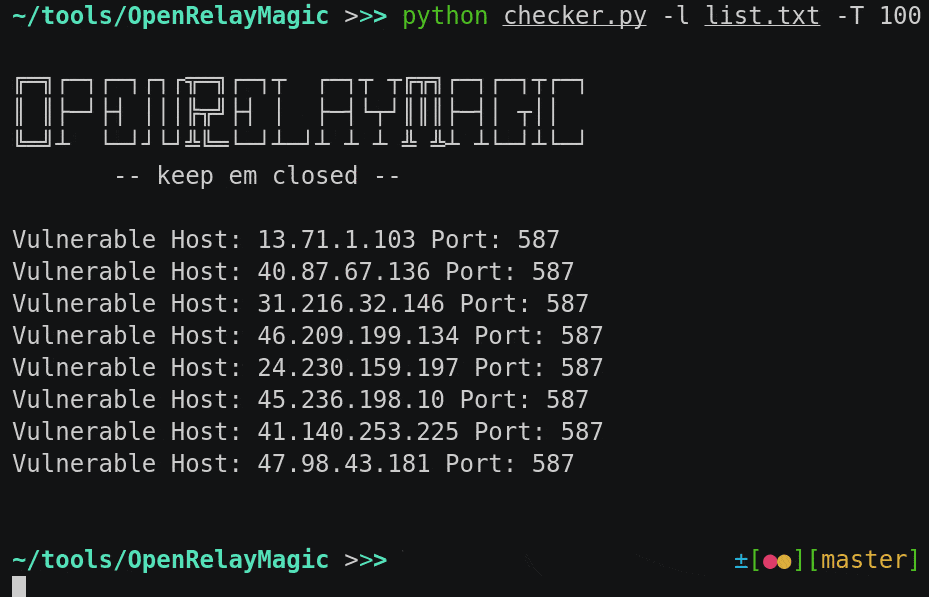 bl4ckmamb4/openrelaymagic
Outil pour trouver les serveurs SMTP vulnérables au relais ouvert
 tismayil/ohmybackup
Analyser les répertoires et fichiers de sauvegarde de la victime
 teknogeek/ssrf-sheriff
Un simple sheriff de test SSRF écrit en Go.
 damian89/extended-xss-search
Une meilleure version de mon outil xssfinder - analyse différents types de xss sur une liste d'URLs.
 damian89/extended-ssrf-search
Scanner ssrf intelligent utilisant différentes méthodes comme parameter brute forcing en post et get...
 orleven/tentacle
Tentacle est un framework de vérification et d'exploitation de vulnérabilités de type POC. Il permet l'extension libre des exploits et utilise des…
 p3n73st3r/ghazi
Ghazi est un plugin BurpSuite pour tester diverses charges utiles comme « XSS, SQLi, SSTI, SSRF, RCE et LFI » via différents onglets, où chaque…
 4n4nk3/hikpwn
HikPwn, un simple scanner pour les appareils Hikvision avec des capacités de base de scan de vulnérabilités écrit en Python 3.8.
 hahwul/s3reverse
Le format de différents buckets s3 est converti en un seul format. pour le bugbounty et les tests de sécurité.
 noptrix/nullscan
Un framework modulaire conçu pour enchaîner et automatiser des tests de sécurité.
 optiopay/klar
Intégration de Clair et Docker Registry
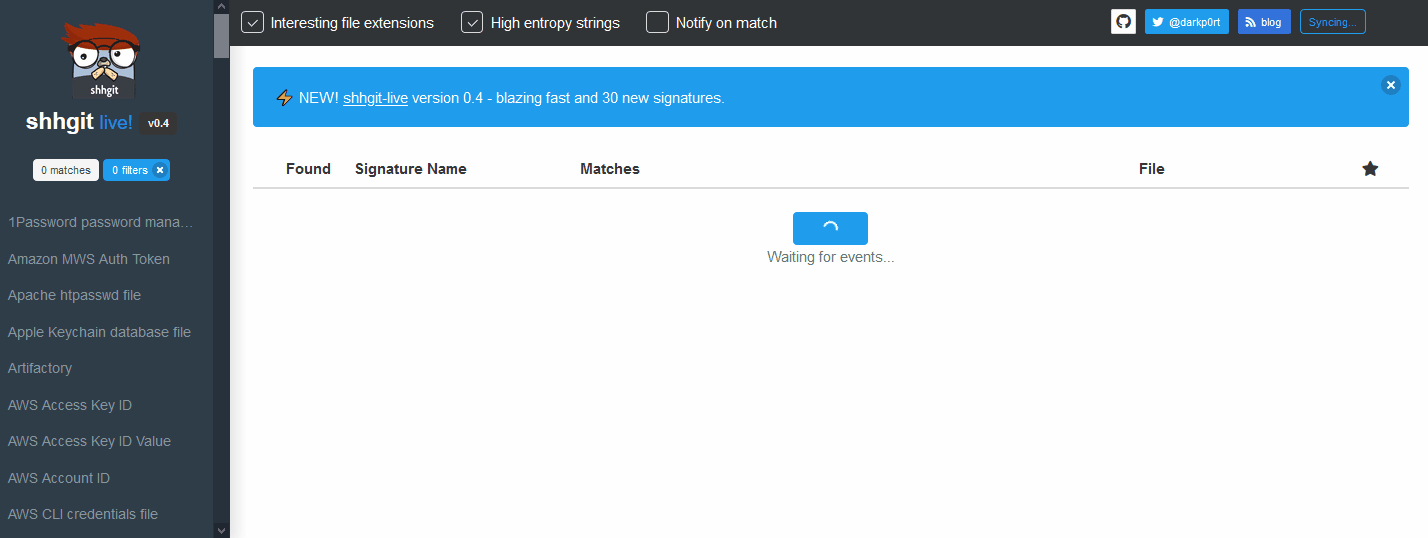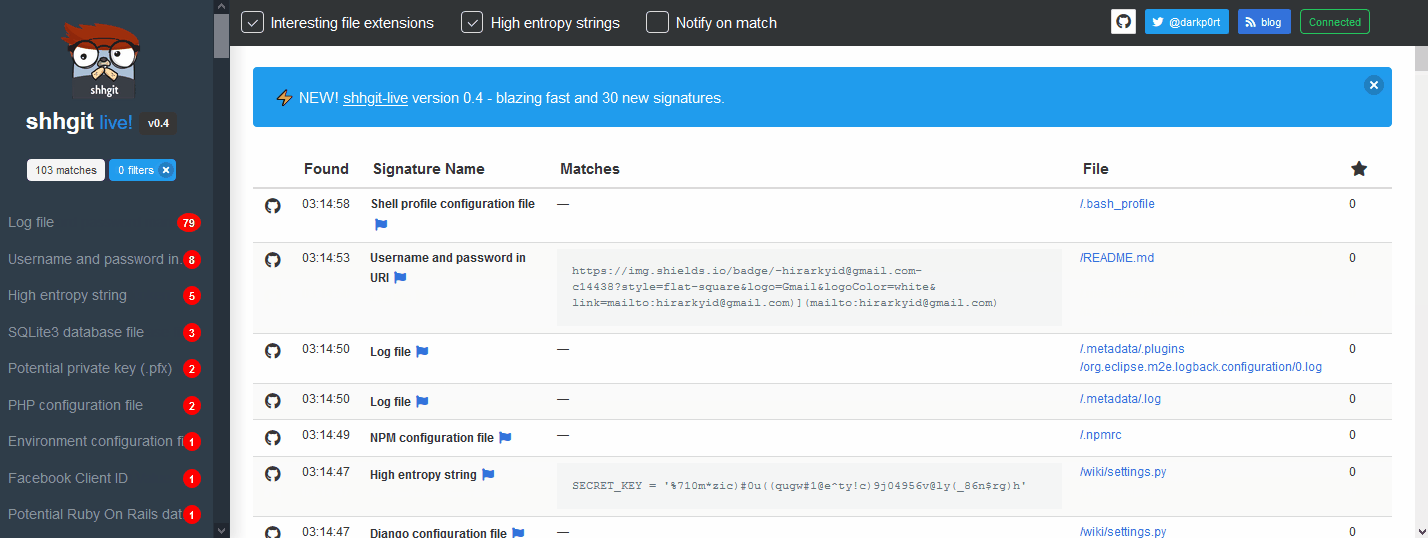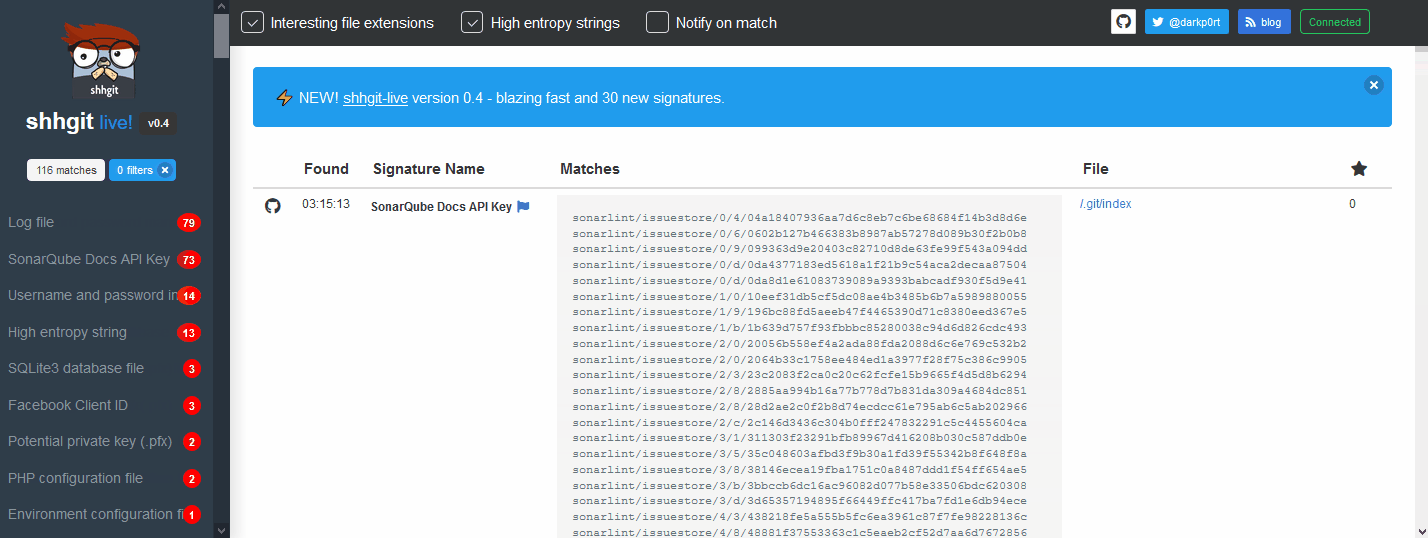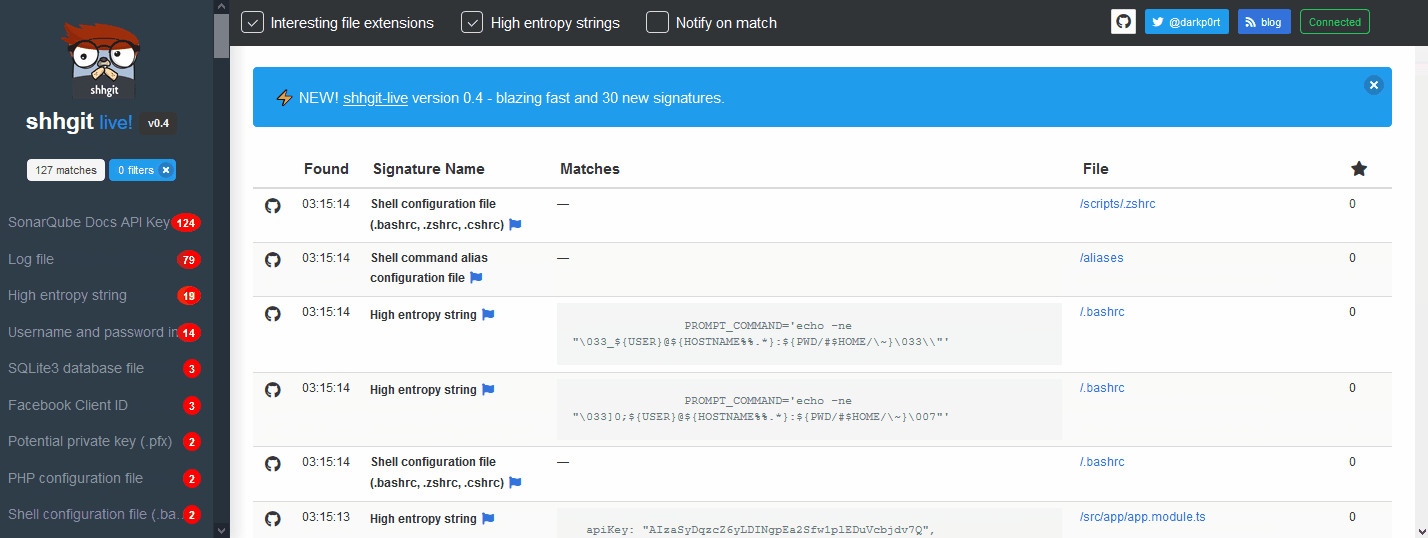 eth0izzle/shhgit
Ah shhgit! Trouvez des secrets dans votre code. Détection de secrets pour vos dépôts GitHub, GitLab et Bitbucket.
 r3dy/capsulecorp-pentest
Environnement Vagrant VirtualBox pour réaliser un test de pénétration de réseau interne
 aron-tn/mega-bot
[NOUVEAU] : Mega Bot ☣ Scanner & Auto Exploiter
 yottaiq/jok3r
Jok3r - Framework de Pentest Réseau et Web