

fuxploider
 almandin/fuxploider
Outil de scan et d'exploitation de vulnérabilités de téléchargement de fichiers.
vulnerability-scannersexploitationweb-application-exploitation+1
3.3k
almandin/fuxploiderOutil de scan et d'exploitation de vulnérabilités de téléchargement de fichiers.
 emposha/php-shell-detector
Web Shell Detector – est un script php qui vous aide à trouver et identifier les shells php/cgi(perl)/asp/aspx. Web Shell Detector dispose d’une base…
 neo23x0/loki
Scanneur basé sur les IOC et YARA pour détecter les indicateurs de compromission via des regex sur les noms de fichiers, des signatures YARA, la…
 quentinhardy/odat
Outil de test d'intrusion pour bases de données Oracle qui découvre des SID valides, force les identifiants par brute force, élève les privilèges au…
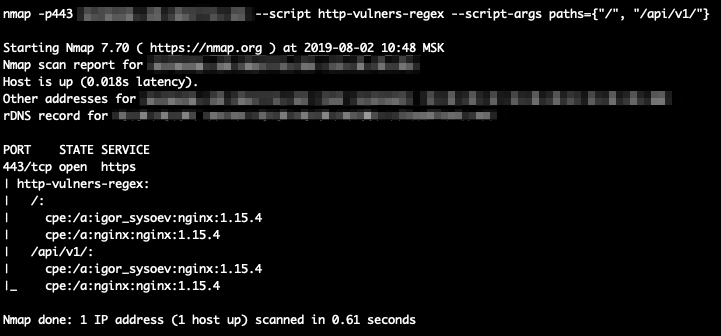 vulnerscom/nmap-vulners
Script NSE pour Nmap qui interroge l'API Vulners pour identifier les vulnérabilités connues (CVE) des services réseau détectés, améliorant le scan de…
 codingo/minesweeper
Un plugin Burpsuite (BApp) pour faciliter la détection de scripts chargés depuis plus de 23000 domaines malveillants de minage de cryptomonnaies…
 codingo/nosqlmap
Outil automatisé d'énumération de bases de données NoSQL et d'exploitation d'applications web.
 vitaliy-grigoriev/protocol-analyzer
Framework de test par fuzzing pour protocoles réseau.
 azizaltuntas/pymap-scanner
Wrapper GUI basé sur Python pour Nmap offrant un scan rapide, une détection de services personnalisée et des paramètres contrôlés par l'utilisateur…
 cldrn/rainmap-lite
Rainmap Lite - Interface web responsive qui permet aux utilisateurs de lancer des scans Nmap depuis leurs mobiles/tablettes/navigateurs web !
 codewatchorg/sqlipy
SQLiPy est un plugin Python pour Burp Suite qui intègre SQLMap à l'aide de l'API SQLMap.
 1n3/intruderpayloads
Une collection de payloads Burpsuite Intruder, payloads BurpBounty, fuzz lists, uploads de fichiers malveillants, ainsi que des méthodologies et…
 speed47/spectre-meltdown-checker
Reptar, Downfall, Zenbleed, ZombieLoad, RIDL, Fallout, Foreshadow, Spectre, Meltdown - vérificateur de vulnérabilité/mitigation pour Linux & BSD
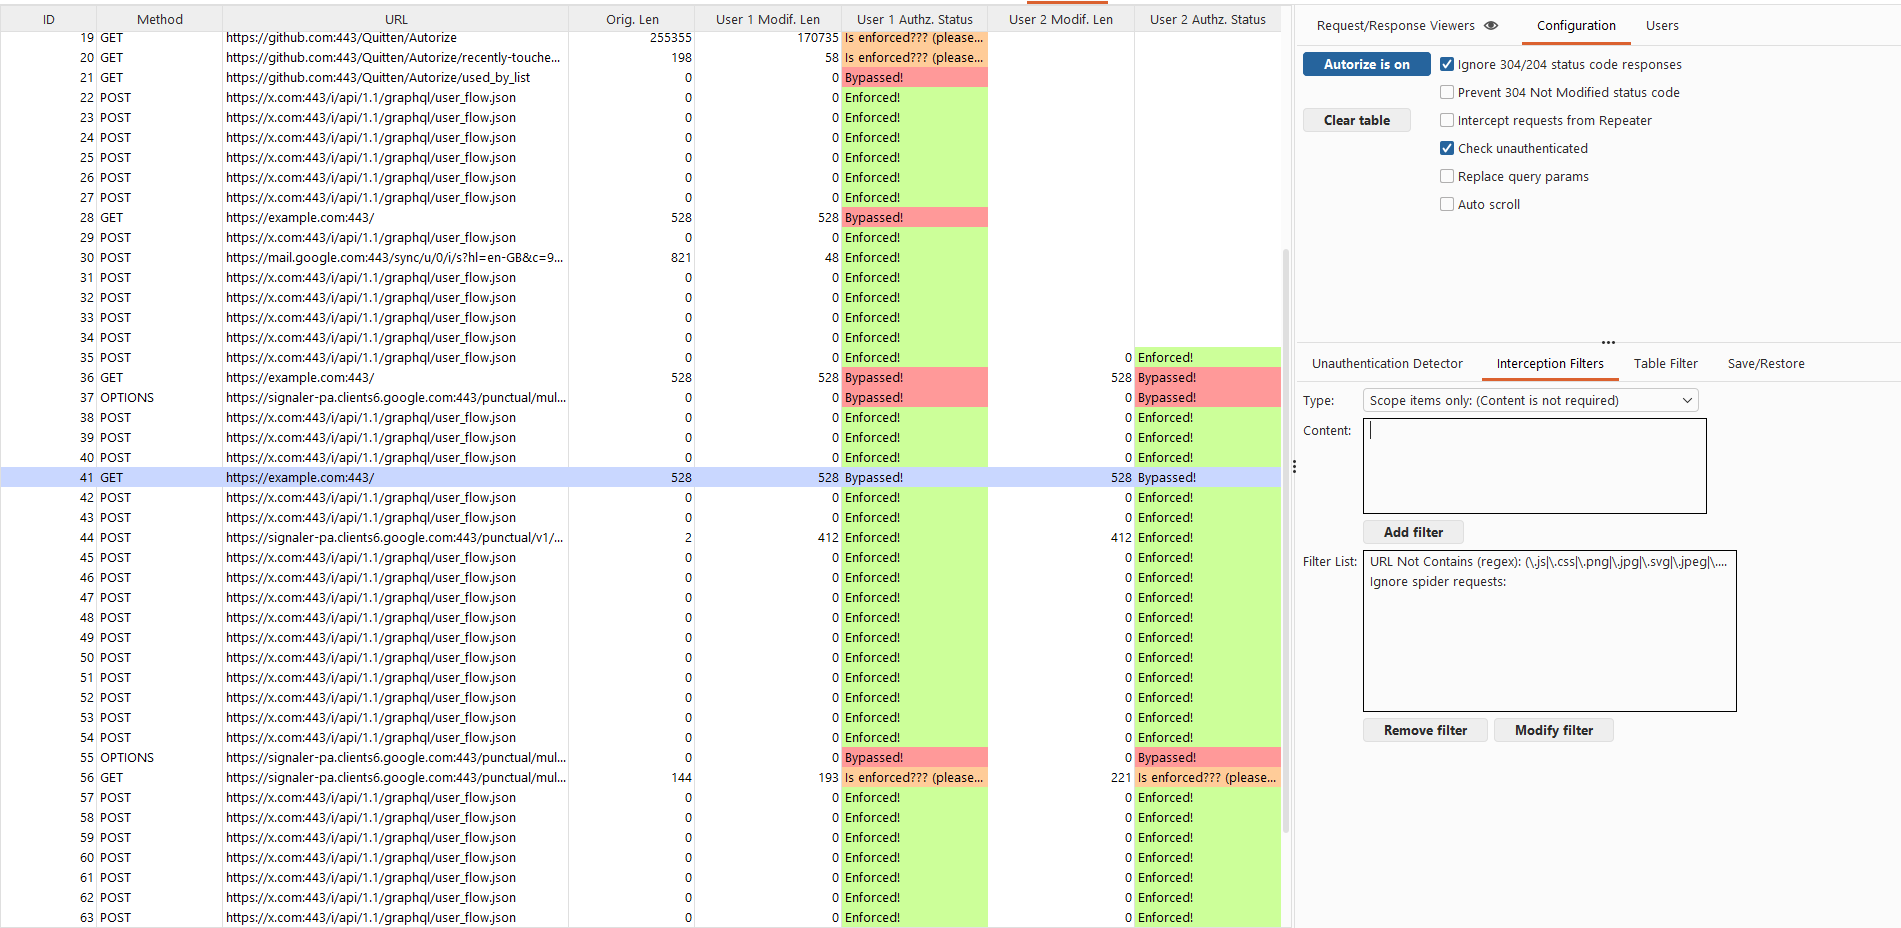 quitten/autorize
Extension de détection automatique du respect des autorisations pour Burp Suite écrite en Jython par Barak Tawily afin de faciliter le travail des…
 yehgdotnet/s3scanner
Scannez les buckets S3 ouverts et dumpez leur contenu.
 003random/003recon
Quelques outils pour automatiser la reconnaissance - 003random
 dionach/cmsmap
CMSmap est un scanner open source de CMS écrit en Python qui automatise le processus de détection des failles de sécurité des CMS les plus populaires.
 drego85/joomlascan
Un logiciel libre pour trouver les composants installés dans le CMS Joomla, construit à partir des cendres de Joomscan.