

HuntCyberArk
 logisek/huntcyberark
Audit de sécurité CyberArk
vulnerability-scannersapi-security-testingconfiguration-auditing+7
23
logisek/huntcyberarkAudit de sécurité CyberArk
 d3ckx1/omniscan
Scanner de vulnérabilités multi-moteur avec les moteurs intégrés Nuclei Lite, Afrog et XRay. Fonctionnalités de découverte d'actifs via FOFA/Shodan,…
 jrokz2315/exploit-mapper
Plateforme de gestion des vulnérabilités qui importe les rapports des scanners, les enrichit avec les renseignements de CISA KEV et d'Exploit-DB, et…
 fadidevv/clawdguard
🦞 Correctif de durcissement de sécurité pour Clawdbot/Moltbot. Détecte et corrige automatiquement les passerelles exposées.
 teycir/honeypotscan
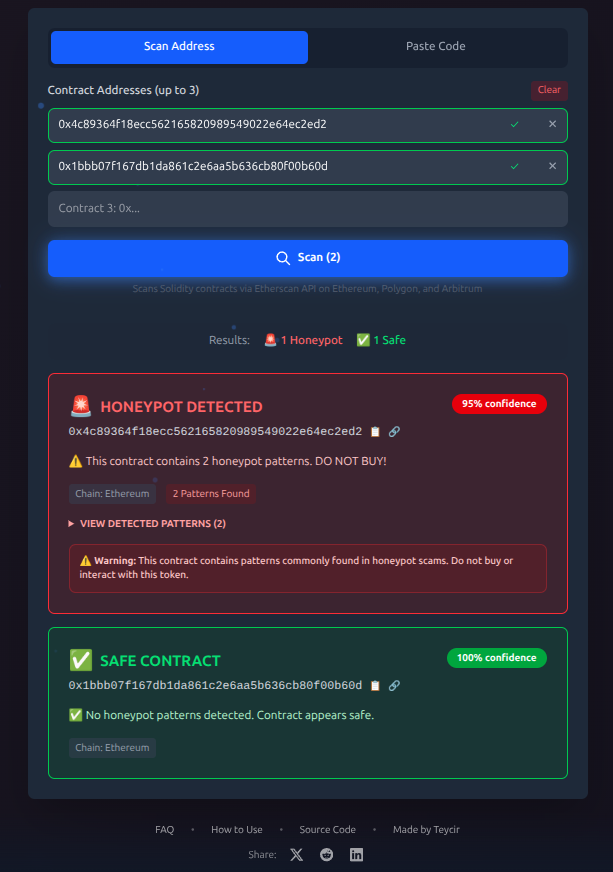
Scanner de tokens honeypot gratuit pour Ethereum, Polygon & Arbitrum. Détectez les tokens frauduleux avant d'acheter. Analyse instantanée des smart…
 7h30th3r0n3/ollamahound
Reconnaissance de masse, prise d'empreinte de version, testeur de CVE et framework d'exploitation en direct pour les instances Ollama ouvertes.
 hristiy4n/bom-view
Application web statique pour visualiser les SBOMs et effectuer des analyses de vulnérabilités à la demande avec osv.dev. Facilement déployable sur…
 adimahluf/rapidwebrecon
Un outil d'automatisation haute performance conçu pour combler le fossé entre la reconnaissance technique web et le reporting exécutif. Développé par…
 thirukguru/aws-perimeter
Un scanner de sécurité AWS en terminal avec plus de 102 vérifications de sécurité couvrant VPC, IAM, S3, CloudTrail, les conteneurs (ECS/EKS) et la…
 otsmane-ahmed/ci-supplychain-guard
Outil d'analyse statique qui détecte les dépendances malveillantes dans les pipelines CI/CD en utilisant la correspondance de motifs et l'analyse…
 papamica/waf-checker
Teste votre WAF avec plus de 160 charges utiles
 bhavsec/autopentest-ai
Serveur MCP de test d'intrusion agentique qui découvre, exploite et signale les vulnérabilités des applications web.
 cspf-founder/api-scanner-docker
Outil automatisé de test de sécurité des API qui scanne les API REST et SOAP pour les vulnérabilités en utilisant les spécifications OpenAPI/Swagger…
 ecomtech-oss/pisc
Vérificateur de sécurité d'images OCI publiques (images Docker)
 bogdanticu88/ratrace
Un outil CLI léger pour détecter et exploiter systématiquement les conditions de course dans les applications web, les API et les services modernes.

 centisgood/duo-agentflow-auditor
AI Code Security — quatre agents qui détectent ce que SAST ne voit pas dans le code généré par IA. Construit sur la plateforme GitLab Duo Agent.
 canuk40/xpfarm
Cadre automatisé de bug bounty et de reconnaissance — regroupe Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana et plus encore…
 brennhill/sloppy-joe
Protège contre les attaques de supply-chain, de slopsquatting et de typosquatting provenant des dépendances et du code.