
mongobleed-scanner
🔍 Scannez les vulnérabilités MongoDB avec MongoBleed, un outil haute performance pour détecter CVE-2025-14847 sur de grands réseaux rapidement et…

🔍 Scannez les vulnérabilités MongoDB avec MongoBleed, un outil haute performance pour détecter CVE-2025-14847 sur de grands réseaux rapidement et…

Un scanner de virus à la demande, facile à utiliser et léger pour les systèmes Linux. Pour plus d'aide, consultez le <a…

ISAF vise à être un framework qui fournit les outils nécessaires pour un audit de sécurité approprié des environnements industriels (OT).

CRLFMap est un outil pour trouver des vulnérabilités de fractionnement HTTP

Ce script est conçu pour automatiser votre processus de reconnaissance de manière organisée.

Projet d'ingénierie de signature de détection à partir de recherche CVE : fingerprinting de la backdoor vsftpd 2.3.4 (CVE-2011-2523) en externe, à…

Bundle de défense en profondeur pour serveurs MCP stdio : wrappers guardExec/guardSpawn prêts à l'emploi, CLI d'audit AST, serveur MCP de référence.…

Le serveur de connexion VMware Horizon est souvent utilisé comme passerelle accessible sur Internet vers l'environnement de bureau virtuel (VDI)…

Scanner de vulnérabilités pour CVE-2021-1675/PrintNightmare

Analyseur de vulnérabilités en boîte noire et analyseur d'indicateurs de compromission pour CVE-2020-6287 (RECON) dans les applications SAP NetWeaver…

CVE-2024-6387_Check est un outil léger et efficace conçu pour identifier les serveurs exécutant des versions vulnérables d'OpenSSH.

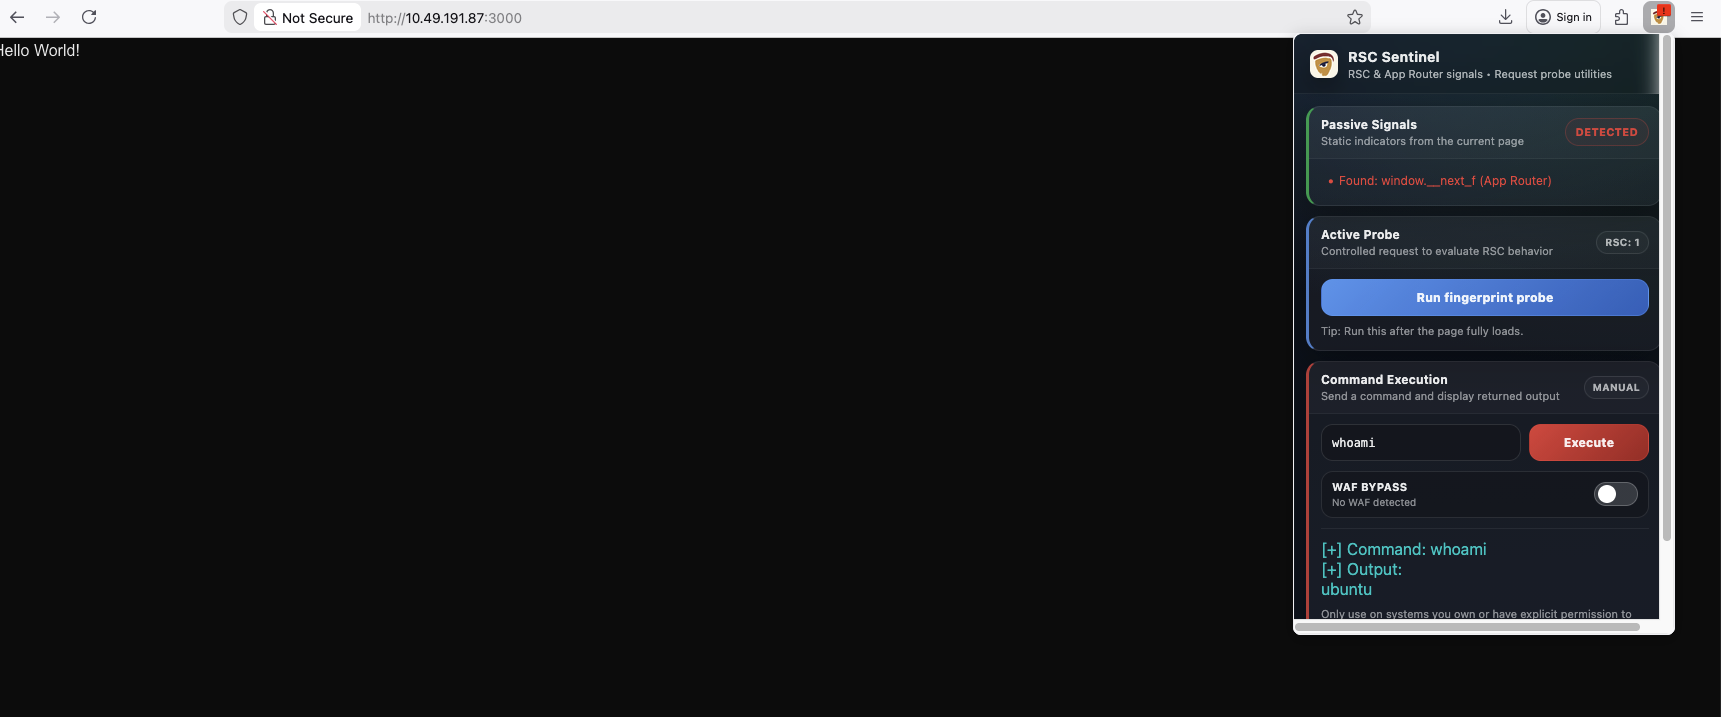
Une extension Firefox pour détecter les vulnérabilités React2Shell (CVE-2025-55182 et CVE-2025-66478) dans les applications web.

Ceci est un script bash axé sur le durcissement de Linux. C'est une alternative personnalisée à Windows Defender, mais sans ses problèmes de…

Réalisation d'une évaluation des vulnérabilités Full & Fast à l'aide d'OpenVAS contre Metasploitable2, identification de la vulnérabilité critique de…

Auditeur de sécurité par sondes actives sans clé pour Directus CMS. Démontre l'exposition des données des rôles publics, l'énumération…

Analyse la configuration .claude/ d'un dépôt (hooks settings.json, serveurs MCP, env, allowed-tools) pour détecter les pièges RCE et d'exfiltration…

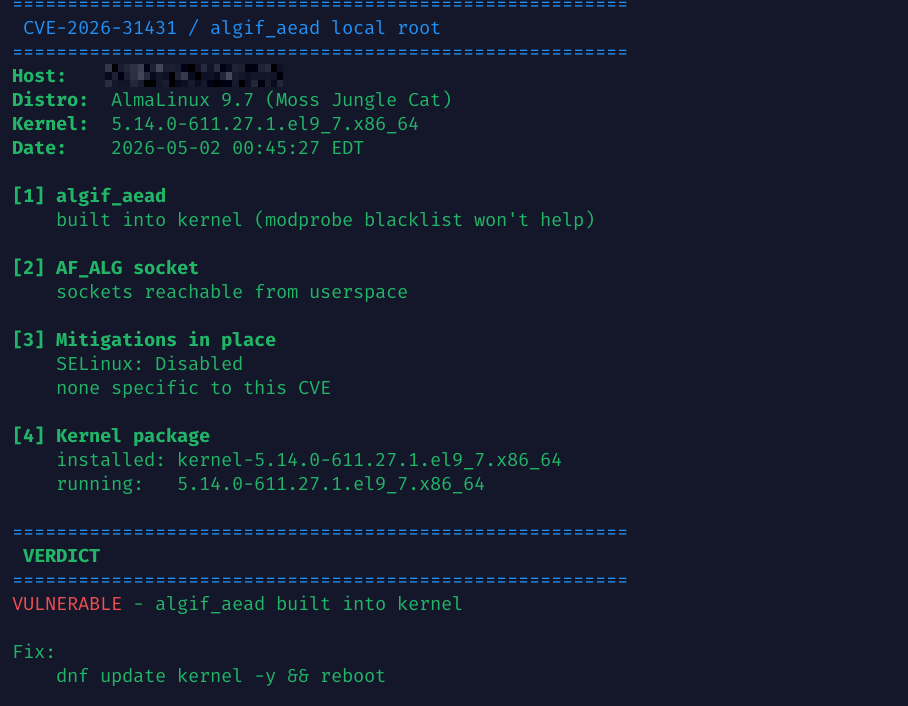
Vérificateur en lecture seule pour CVE-2026-31431 (algif_aead root local). Signale l'état du noyau/module et suggère des mesures d'atténuation.

Dépôt organisé de divulgations de vulnérabilités de Mandiant, incluant les CVE découvertes via la recherche interne, les évaluations d'équipes rouges…