CVE-2026-4253-Scanner

Scanner de vulnérabilités non destructif pour NGINX HTTP/3 (ngx_http_v3_module). Il effectue UNIQUEMENT une sonde sûre : ouvre une connexion HTTP/3…

Scanner de vulnérabilités non destructif pour NGINX HTTP/3 (ngx_http_v3_module). Il effectue UNIQUEMENT une sonde sûre : ouvre une connexion HTTP/3…

Shell scanner for CVE-2026-31431 « Copy Fail » — une élévation de privilèges locale via la corruption du cache de pages du noyau Linux…

Script POWERSHEL pour vérifier si votre appareil est affecté ou non

Scanner GUI propulsé par Shodan pour identifier les instances n8n exposées à la CVE-2025-68613 (plage de versions 0.211.0–1.122.0)

Vérification d'outil : CVE-2021-41773, CVE-2021-42013, CVE-2020-17519

Outil d'automatisation basé sur Go qui analyse les dépôts GitHub à la recherche de versions vulnérables de Next.js (CVE-2025-66478) et crée…

Scanner CVE-2025-55182 avec 2 méthodes différentes

Scanner basé sur Python pour les indicateurs de compromission CVE-2025-55182. Vérifie les chemins du système de fichiers, les processus, les services…

Scanner CLI qui détecte les dépendances React/Next.js potentiellement vulnérables pour la CVE-2025-55182 et fournit des cibles d'atténuation. Prend…

Détecter et corriger la vulnérabilité log4j log4shell (CVE-2021-44228)

Navigateur de scanner qui audite les dépôts GitHub à la recherche de vulnérabilités connues dans les dépendances React et Next.js, en vérifiant…

Suite de scripts automatisée pour détecter et corriger CVE-2025-46295 en remplaçant les JARs Apache Commons vulnérables dans les installations de…

Vérifier une liste d'URLs par rapport à la vulnérabilité Log4j CVE-2021-44228

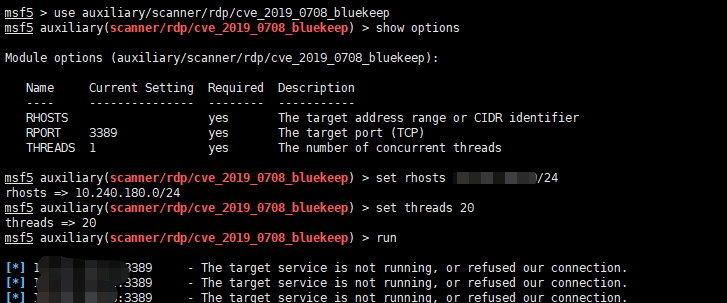
CVE-2019-0708批量检测

Dominez le domaine. Relaie vers la royauté.

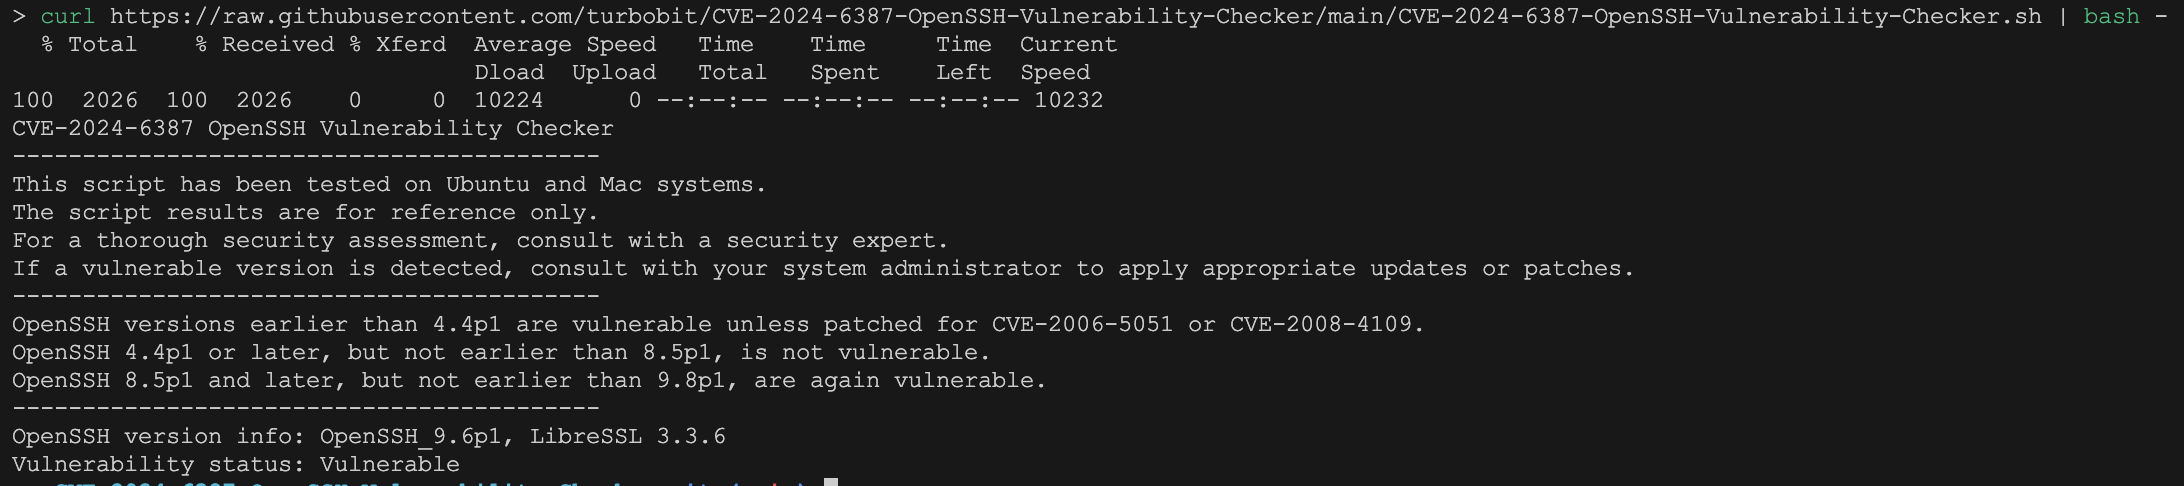
Bienvenue dans le dépôt du vérificateur de vulnérabilité OpenSSH CVE-2024-6387 ! Ce projet propose plusieurs scripts pour vérifier la version…

Un outil PowerShell léger pour évaluer la posture de sécurité des environnements Microsoft Entra ID. Il aide à identifier les objets privilégiés, les…

Scanner réseau qui identifie les hôtes exécutant des versions d'OpenSSH vulnérables à CVE-2024-6387. Prend en charge les IP uniques, les plages CIDR,…