

csp-log4j
 randomrobbiebf/csp-log4j
Trouve les URL de rapport CSP et teste si elles sont vulnérables à log4j.
reconnaissancevulnerability-scannersweb-vulnerability-scanners+2
2
randomrobbiebf/csp-log4jTrouve les URL de rapport CSP et teste si elles sont vulnérables à log4j.
 randomrobbiebf/nuclei-drupal-sa
Modèles Nuclei pour les vulnérabilités Drupal... loin d'être parfait
 randomrobbiebf/redis-checker
Vérifie les serveurs Redis exposés
 randomrobbiebf/s3-from-csp
Extrait tous les buckets S3 des en-têtes de rapports CSP, puis teste les vulnérabilités de téléversement de fichiers.
 randomrobbiebf/static-file-checker
Vérifie /static/staticfiles.json de Django pour détecter des identifiants exposés à l'aide de nuclei
 randomrobbiebf/super-secret-finder
Plugin Burp pour la correspondance de secrets
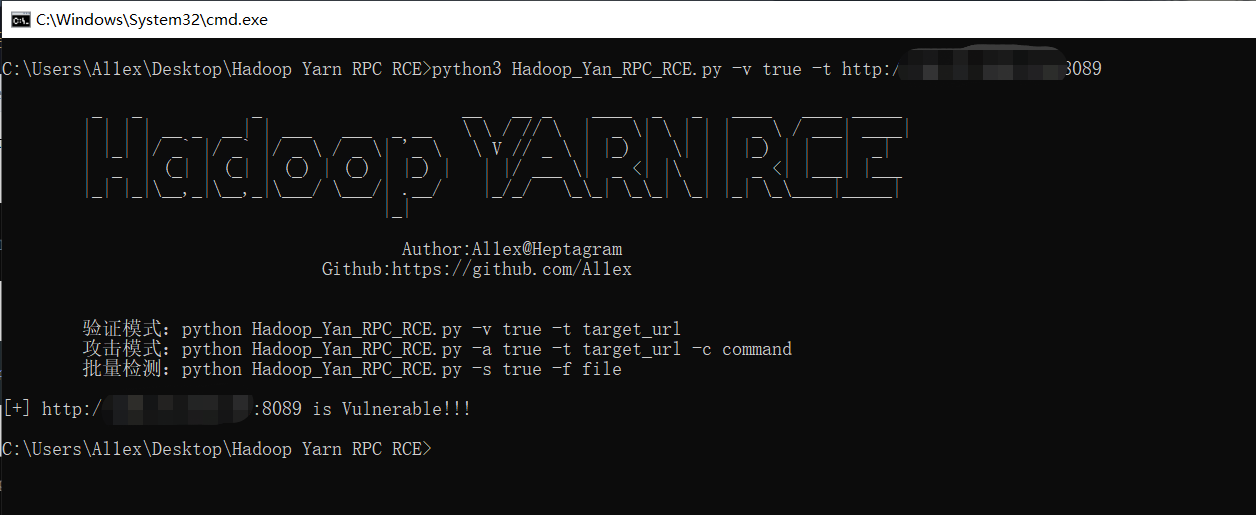 al1ex/hadoop-yarn-resourcemanager-rce
Hadoop YARN ResourceManager RCE non autorisé
 nccgroup/amfdser-ngng
Un plugin Burp Extender qui prend des objets AMF désérialisés et les encode en XML à l'aide de la bibliothèque Xtream.
 nccgroup/argumentinjectionhammer
Une extension Burp conçue pour identifier les vulnérabilités d'injection d'arguments.
 nccgroup/bkscan
Scanner BlueKeep prenant en charge NLA
 nccgroup/cowcloud
Solution AWS serverless pour répartir les charges de travail de reconnaissance et d'analyse de vulnérabilités. Soumettez les tâches via l'interface…
 nccgroup/nmap-nse-vulnerability-scripts
NMAP Vulnerability Scanning Scripts
 nccgroup/pcap-burp
Importateur de Pcap pour Burp
 nccgroup/whalescan
Whalescan est un scanner de vulnérabilités pour les conteneurs Windows, qui effectue plusieurs vérifications de référence, ainsi que la recherche de…
 cappricio-securities/cgi-printenv
CGI Print ENV leaking
 cappricio-securities/citrix-netscaler-memory-leak
Citrix Netscaler ADC & Gateway v13.1-50.23 - Lecture mémoire hors limites
 cappricio-securities/openredirect
Cet outil est utilisé par plusieurs chercheurs en sécurité pour trouver les failles de redirection ouverte.
 cappricio-securities/laravel-ignition-rxss
Laravel Ignition contient une vulnérabilité de script intersite lorsque le mode débogage est activé.