
merge-authz-test
 manoelprovider20-lgtm/merge-authz-test
test authz (variantes de CVE-2026-1999)
vulnerability-analysiscode-analysisexploitation+2
manoelprovider20-lgtm/merge-authz-testtest authz (variantes de CVE-2026-1999)
 mathse/meltdown-spectre-bios-list
une liste de correctifs BIOS/Firmware traitant CVE-2017-5715, CVE-2017-5753, CVE-2017-5754
 koupah/mc-log4j-patcher
Un fichier unique pour protéger autant de serveurs et de clients Minecraft que possible contre l'exploit Log4j (CVE-2021-44228).
 oopsiewoopsie/mc-log4j-patcher
Correctif côté serveur CVE-2021-44228 pour les serveurs Minecraft.
 joefreedy/log4j-windows-scanner
CVE-2021-44228 vulnérabilité dans la bibliothèque Apache Log4j | Scanner de vulnérabilité Log4j sur machines Windows
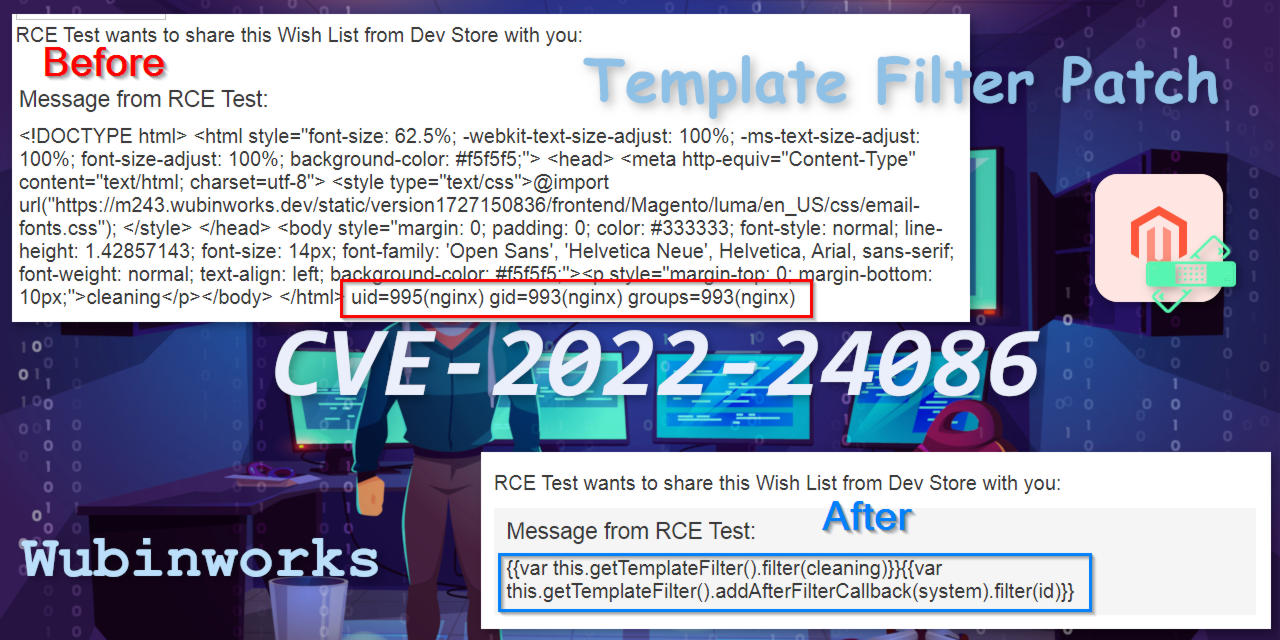 wubinworks/magento2-template-filter-patch
Correctif Magento 2 pour CVE-2022-24086, CVE-2022-24087. Corrige la vulnérabilité RCE et les bogues associés en effectuant un échappement profond des…
 wubinworks/magento2-encryption-key-manager-cli
Un utilitaire pour la rotation et la gestion des clés de chiffrement Magento 2. Les victimes de CVE-2024-34102 (alias Cosmic Sting) peuvent…
 rufflabs/ludus_crushftp_cve-2025-31161_sim
Rôle Ansible qui simule un scénario réaliste d'exploitation de la CVE-2025-31161 sur CrushFTP, avec rotation des fichiers de données sensibles et…
 tpdlshdmlrkfmcla/log4shell
CVE-2021-44228
 rufflabs/ludus_crushftp_cve-2025-31161
Rôle Ansible déployant une instance vulnérable de CrushFTP 10.8.0 sur Windows pour des tests de pénétration autorisés du contournement…
 rv4l3r3/log4v-vuln-check
Ce script est utilisé pour effectuer une vérification rapide afin de savoir si votre serveur est potentiellement affecté par CVE-2021-44228 (la…
 ossie-git/log4shell_sentinel
Un scanner intelligent Log4Shell/Log4j/CVE-2021-44228
 r00thunter/log4shell-scanner
Script Python pour détecter la vulnérabilité Log4Shell CVE-2021-44228
 arpitgupta369/log4shell-scanner
Scanner léger qui détecte les versions vulnérables de Log4j et les indicateurs Log4Shell (CVE-2021-44228) dans une arborescence du système de…
 lhotari/log4shell-mitigation-tester
Testez et validez les approches d’atténuation de Log4Shell (CVE-2021-44228) avec un exemple d’application Log4j vulnérable, incluant l’exploitation…
 tuyenee/log4shell
Un laboratoire pour jouer avec Log4J CVE-2021-44228
 thomaspatzke/log4pot
Un honeypot pour la vulnérabilité Log4Shell (CVE-2021-44228).
 winnpixie/log4noshell
Un agent Java qui désactive la recherche JNDI d'Apache Log4J pour atténuer la CVE-2021-44228 (« Log4Shell »).