

wp-def
 jenderal92/wp-def
Mot de passe par défaut de Wordpress
password-attacksvulnerability-analysisweb-security+1
2il y a 5 mois
jenderal92/wp-defMot de passe par défaut de Wordpress
 cappricio-securities/ghostrecon
gh0str3con est un outil de reconnaissance web tout-en-un basé sur le cloud.
 rxerium/cms-exploitation-campaign
Campagne d'exploitation à grande échelle contre les appareils CMS signalée en juillet 2026
 rxerium/rxerium-templates
Scripts Nuclei créés par @rxerium pour les zero days / vulnérabilités activement exploitées.
 rxerium/cisa-kev
Agrège et croise les vulnérabilités connues exploitées de la CISA avec VulnCheck KEV et les modèles de scan Nuclei pour l'analyse de couverture.
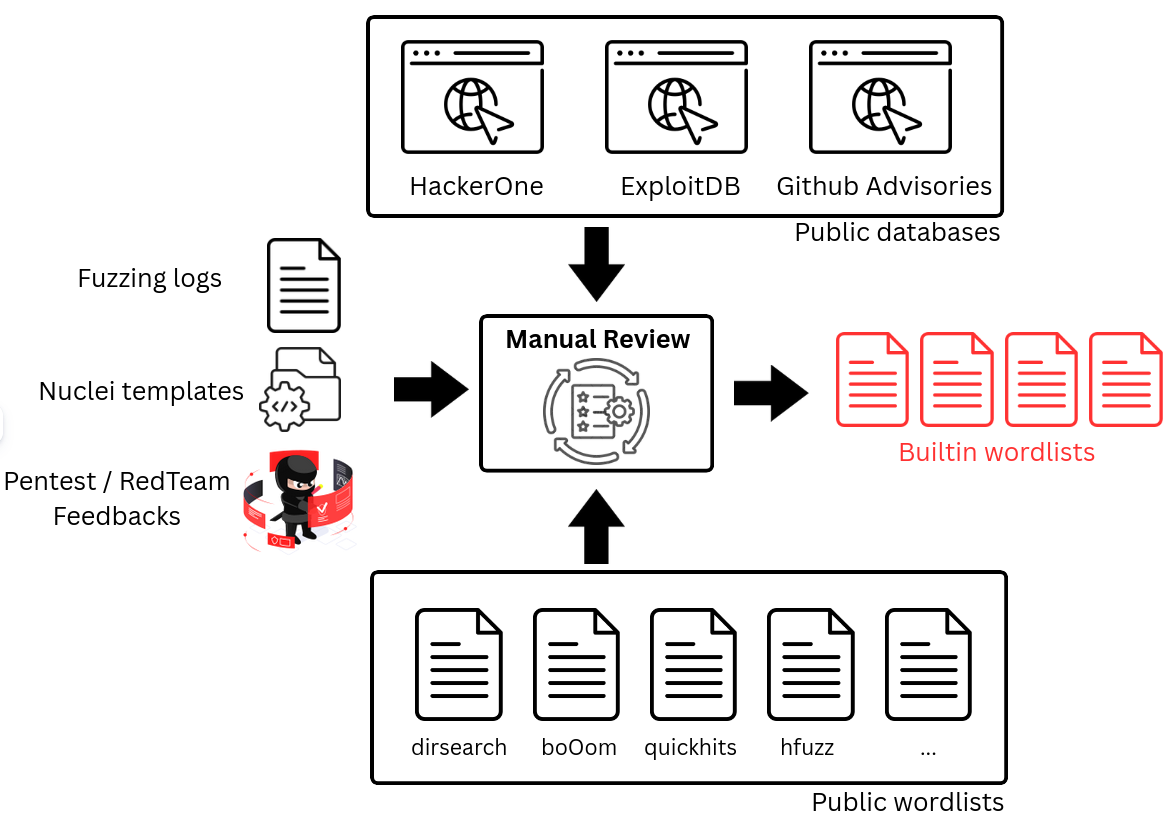 synacktiv/dicozorus
Un outil pour générer et maintenir des listes de mots pour le fuzzing Web.
 razureink/fucker
Framework de test d'intrusion avec moteur de décision piloté par l'IA
 khalilu020/offensive-security-adversary-emulation
Simulation d'une attaque réelle (CVE-2011-2523) contre un hôte vulnérable, puis vérification croisée de la couverture de détection avec un SOC…
 tomerpeled92/cve
Référentiel organisé de CVE avec des PoC, des articles et des descriptions détaillées pour la recherche et l'exploitation de vulnérabilités.
 paveg/rails-activestorage-vips-audit
Compétence d'agent qui audite une base de code Rails pour la CVE-2026-66066 (KindaRails2Shell) — lecture arbitraire de fichiers / RCE via Active…
 owasp/owasp-model-card-security-standard
Standard ouvert pour documenter les métadonnées de sécurité des modèles d'IA, incluant la provenance des données d'entraînement, le risque lié aux…
 aquasecurity/trivy-db
Construisez et gérez les bases de données de vulnérabilités Trivy en agrégeant les avis de sécurité de NVD, Red Hat, Debian, et plus encore. Un outil…
 aquasecurity/vuln-list-update
Agrégateur automatisé de données de vulnérabilités qui collecte les avis de sécurité de NVD, OSV, Alpine, Red Hat et plus de 20 autres sources dans…
 knqyf263/go-rpmdb
Bindings RPM DB pour go
 aquasecurity/vuln-list
NVD, Ubuntu, Alpine
 aquasecurity/vuln-list-debian
Debian Security Tracker
 aquasecurity/vuln-list-nvd
NVD
 aquasecurity/vuln-list-redhat
Avis de sécurité Red Hat