

cyber_rss
 mr-r3b00t/cyber_rss
une liste de flux utiles
vulnerability-analysismalware-analysisthreat-intelligence+1
98
mr-r3b00t/cyber_rssune liste de flux utiles
 vulhunt-re/vulhunt
Framework de détection de vulnérabilités par l'équipe REsearch de Binarly
 huhusmang/awesome-llms-for-vulnerability-detection
L'index le plus complet et continuellement mis à jour de la communauté sur la recherche consacrée aux grands modèles de langage pour la détection de…
 j4ck3lsyn-gen2/reports
Collection organisée de rapports de recherche en cybersécurité couvrant l'analyse des CVE, la recherche d'exploits, le renseignement sur les menaces…
 udunadan/notes
Notes de recherche et analyses sur les vulnérabilités, sélectionnées avec soin, couvrant les techniques d'exploitation, les classes de bugs et les…
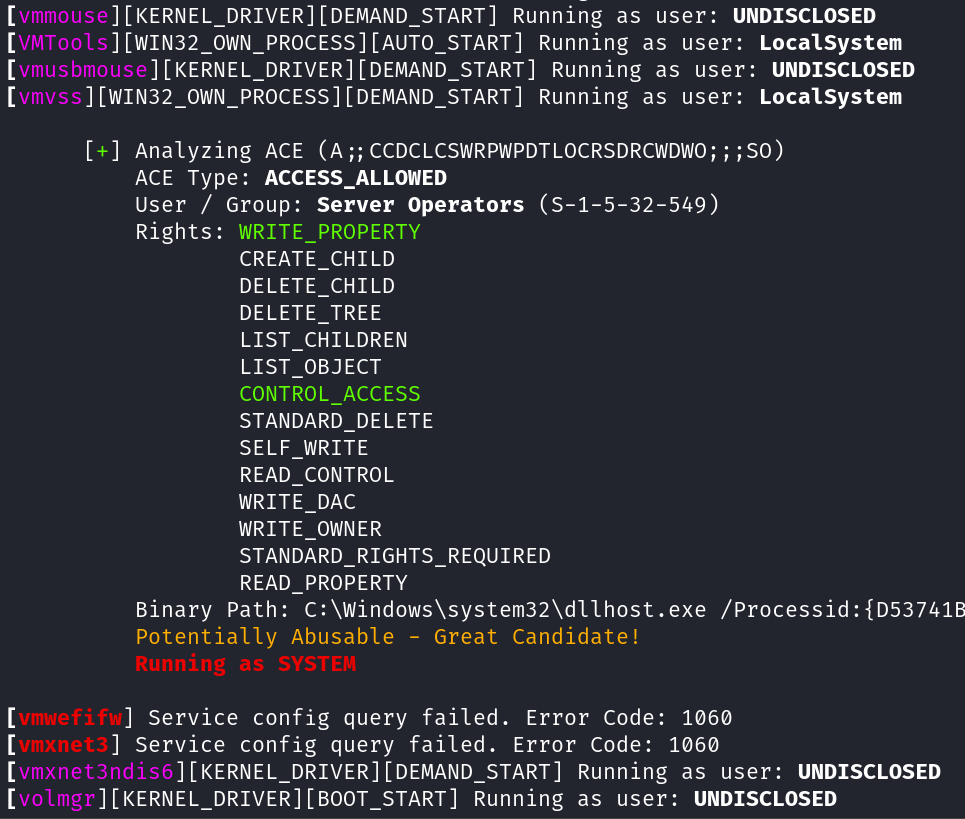 t3l3machus/aceshark
ACEshark est un utilitaire conçu pour l'extraction et l'analyse rapides des configurations de services Windows et des entrées de contrôle d'accès,…
 octoberfest7/enumprotections_bof
Un BOF pour énumérer les processus système, leurs niveaux de protection, et plus encore.
 ps5dev/byepervisor
Un exploit de l'hyperviseur PS5 pour les firmwares 1.xx-2xx.
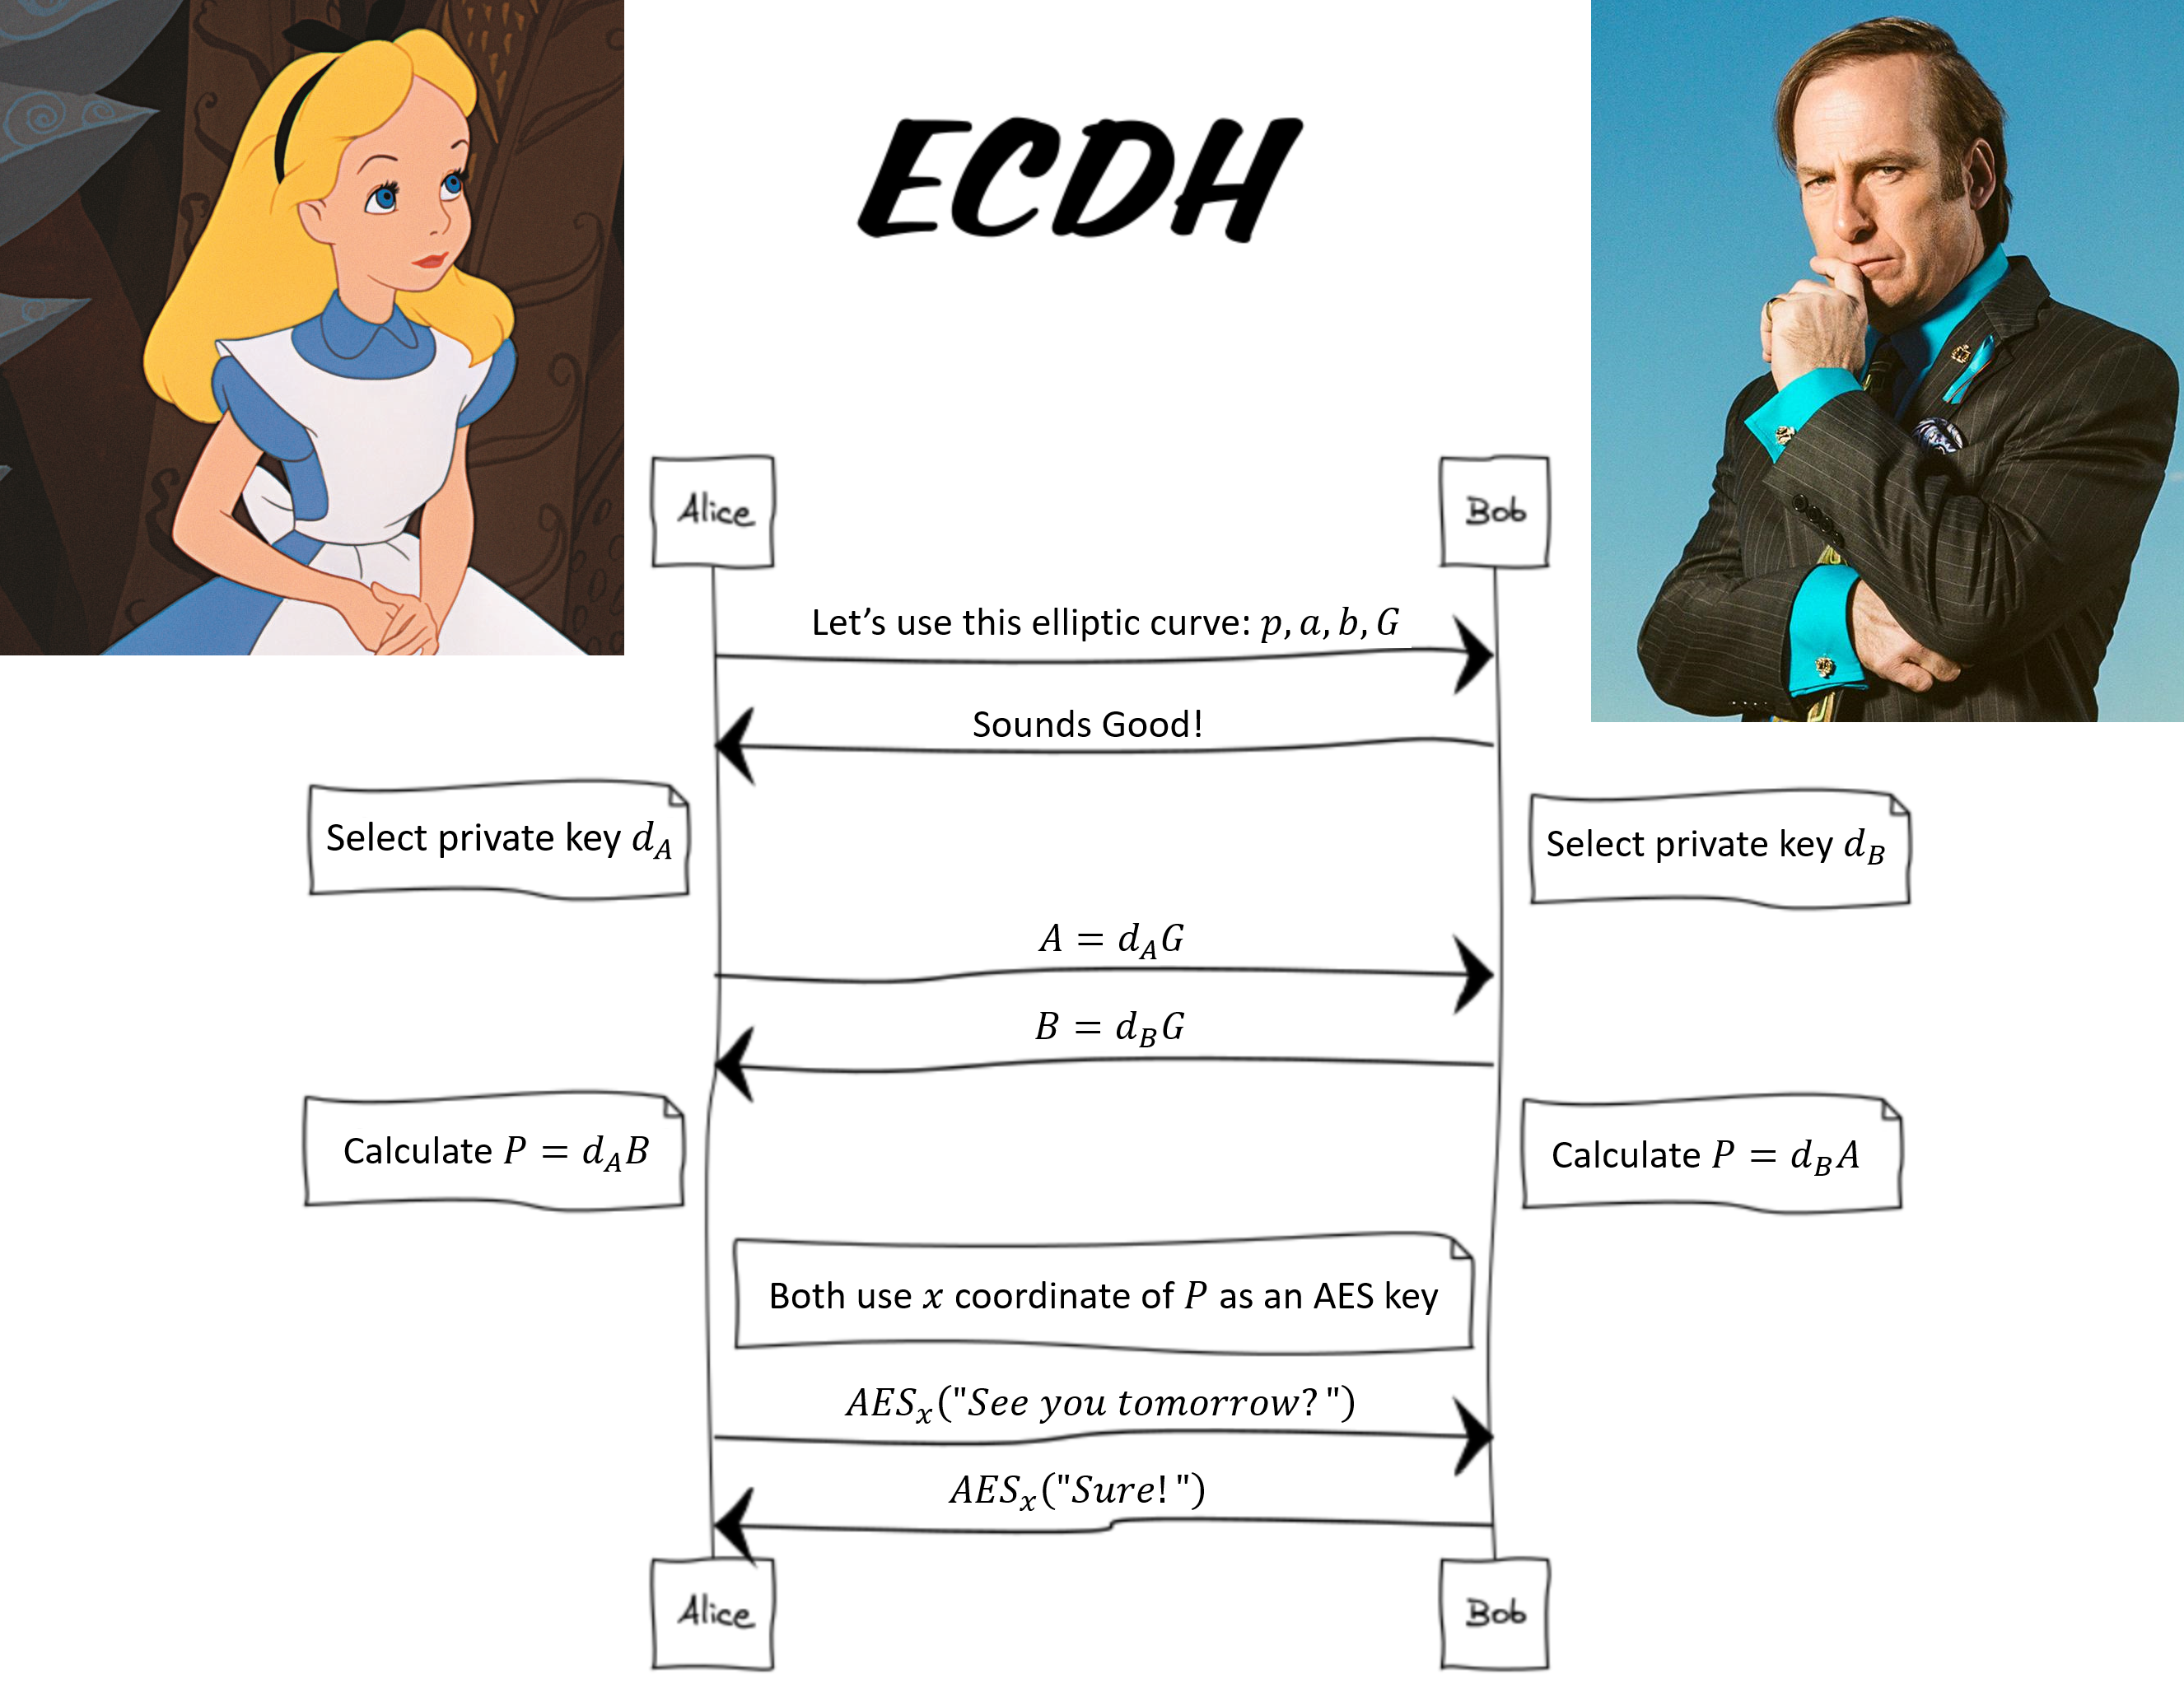 elikaski/ecc_attacks
Attaques connues sur la cryptographie à courbe elliptique
 tandasat/tandasat.github.io
Cours à distance sur le développement d'hyperviseurs pour chercheurs en sécurité ; couvre les mécanismes internes de la virtualisation, la sécurité…
 cc1a2b/jshunter
jshunter est un outil en ligne de commande conçu pour analyser les fichiers JavaScript et extraire des points de terminaison. Cet outil se spécialise…
 kleiton0x00/advanced-sql-injection-cheatsheet
Un aide-mémoire contenant des requêtes avancées pour l'injection SQL de tous types.
 gal-nagli/shockwave-oss
Collection organisée de conseils de bug bounty, de one-liners et de workflows d'automatisation pour la reconnaissance, le fuzzing et l'exploitation…
 jakehildreth/locksmith
Un petit outil conçu pour détecter et corriger les erreurs de configuration courantes dans Active Directory Certificate Services.
 edwardzpeng/presentations
Diapositives et présentations de conférences issues de la recherche en sécurité, couvrant les techniques d'exploitation de Windows, de la…
 nextronsystems/sysmon-config
Modèle de fichier de configuration Sysmon avec traçage d'événements de haute qualité par défaut
 firefart/hijagger
Vérifie tous les mainteneurs de tous les paquets NPM et Pypi pour détecter les paquets détournables via le ré-enregistrement de domaine.
 xiaoqimikko/fastjson-check
Scanner CLI hors ligne sans dépendances qui détecte fastjson dans les JARs et les fat-JARs Spring Boot, signale l'exposition à CVE-2026-16723 et…