bug-bounty-standards

Une liste de cas limites qui se produisent dans les programmes de bug bounty, avec des discussions sur la manière de les traiter. L'objectif est de…

Une liste de cas limites qui se produisent dans les programmes de bug bounty, avec des discussions sur la manière de les traiter. L'objectif est de…

Une liste d'attaques publiques contre BitLocker

Scannez votre ordinateur Windows à la recherche de pilotes vulnérables ou malveillants connus.

Atelier pratique simulant la vulnérabilité Log4Shell (CVE-2021-44228) dans un environnement de laboratoire personnel. Déployez des conteneurs Docker…

Émulateur pcode multi-architecture utilisant Ghidra/Sleigh pour le fuzzing AFL++ de binaires, de firmwares et de cibles embarquées ; détecte les bugs…

TOP All bugbounty pentesting CVE-2023- POC Exp RCE example payload Things

Collection de connaissances sur la sécurité de l'information

Silent;Call — Accès root à distance avant authentification sur Cisco CUCM 15.x (CVSS 10.0)

SCTPhantom (CVE-2026-64564) SCTP ASCONF DEL-IP UAF LPE PoC (Debian 13 6.12.95) — community PoC mirror, MIT; for authorized security testing

Gestion de bout en bout des vulnérabilités sur une cible Log4Shell (CVE-2021-44228) en direct — scan, exploitation manuelle, détection réseau et…

Correctif à chaud générique du noyau pour la vulnérabilité use-after-free de la shadow-MMU KVM/x86 (Zapscape, CVE-2026-64561)

Collection organisée d'exploits de vulnérabilités proof-of-concept et de recherches présentés lors de conférences de sécurité telles que Black Hat et…

Un outil de jailbreak pour tous les appareils arm64 sous iOS 16.0 à iOS 16.6.1

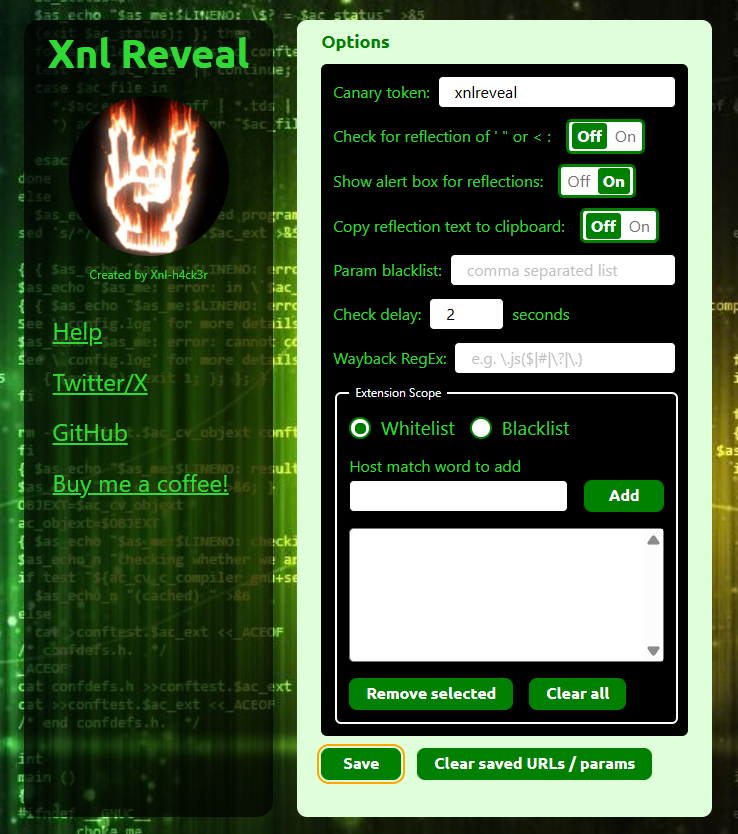
Une extension de navigateur Chrome/Firefox pour afficher des alertes pour les paramètres de requête réfléchis, afficher les liens d'archive Wayback…

Utilise un grand nombre de PoC/EXP à haute menace pour obtenir rapidement les privilèges cibles, utilisé pour la pénétration et la prise de points…

Exploit pour une condition de course dans le pilote de noyau Windows LogMeIn/GoTo qui duplique les handles SYSTEM, permettant l'usurpation de jeton…

# Livre de recettes pour l'élévation de privilèges locaux sous Windows

Un checklist basé sur OWASP avec plus de 80 cas de test