
vuln-list-backup
Collecte des données de vulnérabilités et d'avis de sécurité provenant de multiples flux de sécurité publics et les stocke dans un format structuré…

Collecte des données de vulnérabilités et d'avis de sécurité provenant de multiples flux de sécurité publics et les stocke dans un format structuré…

Script d'énumération Linux pour la collecte automatisée d'informations système afin d'identifier les vecteurs potentiels d'élévation de privilèges…

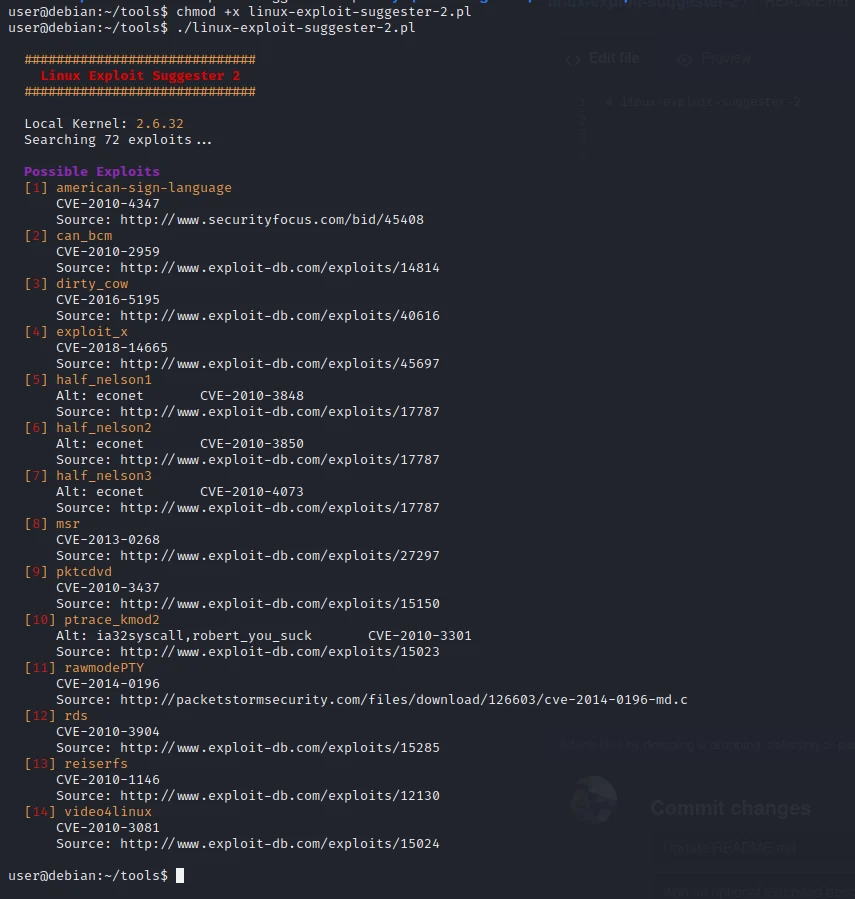
Utilitaire de post-exploitation qui analyse la version du noyau/système d'exploitation et la configuration afin de suggérer les exploits d'élévation…

Dépôt éducatif de sécurité à l'état d'ébauche pour apprendre les vulnérabilités, le sandboxing et le codage sécurisé via des environnements de…

Détecte les vulnérabilités de prise de contrôle de sous-domaines en analysant les enregistrements DNS et les réponses HTTP. Identifie automatiquement…

Exploit de preuve de concept pour l'exécution de code arbitraire via une injection eval() dans une application de programmation radioamateur,…

Agent IA autonome de test d'intrusion qui orchestre la reconnaissance multi-agents, l'exploitation, la post-exploitation et le reporting, avec un…

Kit complet de sécurité offensive couvrant les tests d'intrusion, l'exploitation et les opérations de red teaming avec des workflows d'attaque…

Base de connaissances de sécurité structurée avec des cas inspirés de la production : analyse de vulnérabilités, explication des exploits,…

📕NVD Database

Application Ruby on Rails volontairement non sécurisée conçue pour étudier les vulnérabilités du Top 10 OWASP et pratiquer les techniques de test de…

Dépôt minimal référençant CVE-2020-26233. Aucun code fonctionnel ni documentation fournis.

Exploit basé sur Docker pour la vulnérabilité CVE-2024-835 avec déploiement automatisé via docker-compose pour les tests d'intrusion et l'évaluation…

Scanner de reconnaissance et de surface d’attaque multi-phase qui cartographie les domaines, les IP, les ASN, les actifs cloud et les CVE dans un…

Le score de crédit des paquets npm. Analysez la réputation du paquet, la maintenance, la sécurité, la confiance envers l'éditeur et la santé de…

Auditeur AD CS passif détectant ESC1–ESC16 et les Shadow Credentials via des contrôles LDAP/ACL/registre en lecture seule, avec remédiation priorisée…

Une liste organisée de ressources et de matériels sur la sécurité Web3 pour les pentesters et les chasseurs de bogues.

Bibliothèque de méthodologie bug-bounty soigneusement sélectionnée, avec runbooks, playbooks de recon/fuzz, checklists et utilitaires CLI pour le…