

EVTX-ATTACK-SAMPLES
 sbousseaden/evtx-attack-samples
Collection organisée d’échantillons d’attaques Windows EVTX mappés aux techniques MITRE ATT&CK, conçue pour tester les scripts de détection, la…
digital-forensicsthreat-intelligenceeducation+2
2.6k
sbousseaden/evtx-attack-samplesCollection organisée d’échantillons d’attaques Windows EVTX mappés aux techniques MITRE ATT&CK, conçue pour tester les scripts de détection, la…
 withsecurelabs/remotepspy
Outil de surveillance en temps réel pour les sessions PowerShell distantes utilisant ETW pour capturer et décoder le protocole WinRM/PSRP,…
 jeet-ganguly/birdy-edwards
Outil automatisé de renseignement Facebook propulsé par l'IA pour le profilage de cibles, l'analyse de réseaux et le signalement de menaces.…
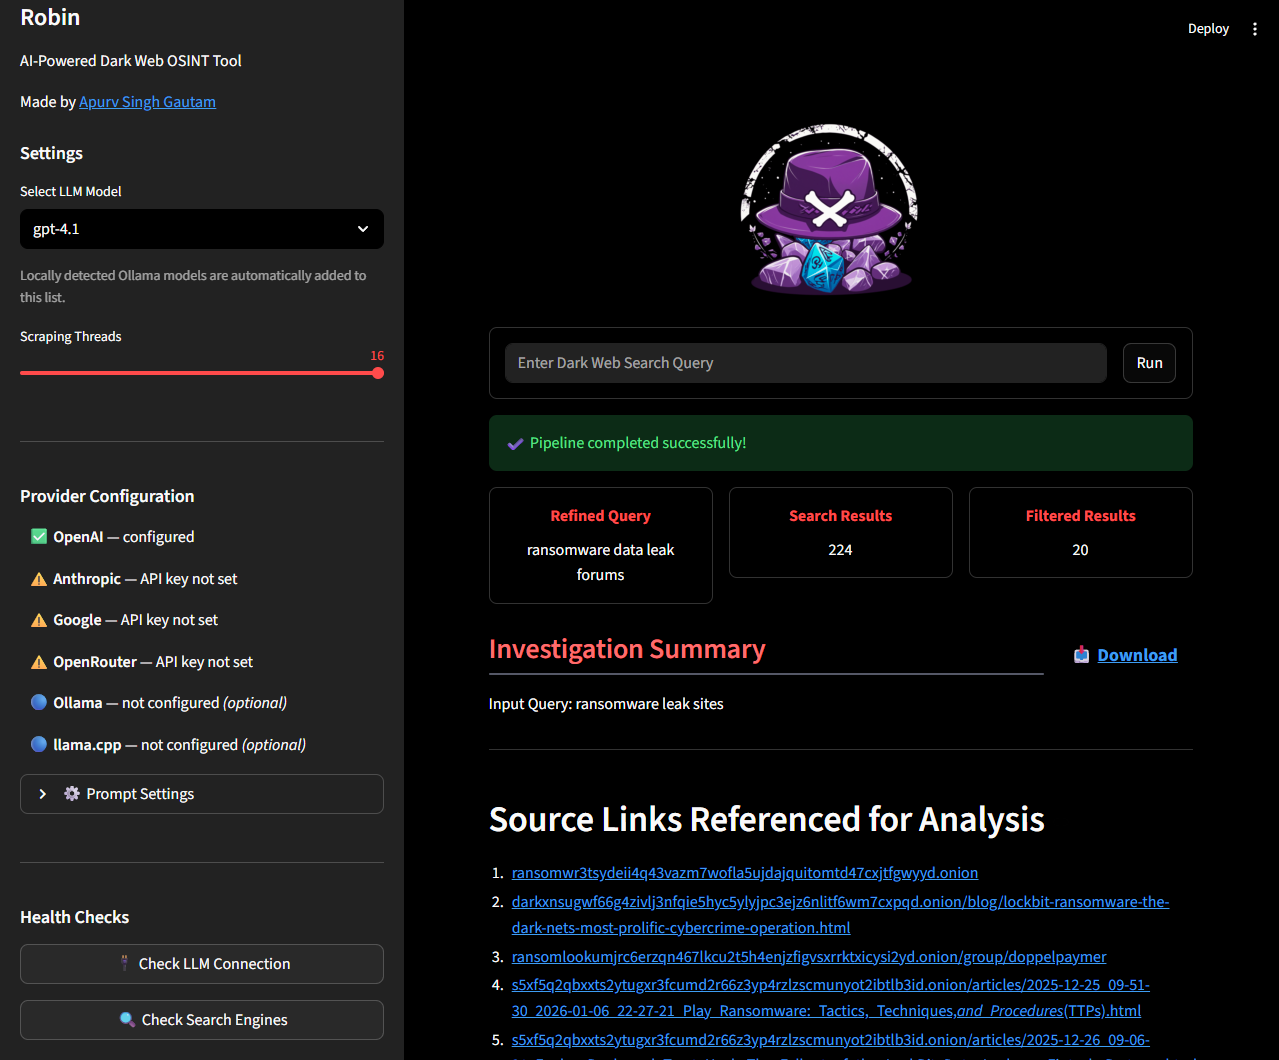 apurvsinghgautam/robin
Outil OSINT du dark web propulsé par l'IA qui utilise des LLM pour affiner les requêtes, filtrer les résultats de recherche et générer des résumés…
 qubesos/qubes-secpack
Référentiel organisé des bulletins de sécurité Qubes OS, canaris, clés PGP et empreintes ISO, avec vérification authentifiée via les tags git et les…
 threatlance-org/security-advisories
Dépôt public d'avis de sécurité avec des analyses détaillées des CVE, incluant des descriptions de vulnérabilités, des évaluations de gravité et des…
 foxirain/linux-kernel-codex-harness-v2
Harness de recherche de vulnérabilités du noyau Linux sensible à la provenance, utilisé dans l'investigation de la CVE-2026-53075
 withsecurelabs/flair
Script batch léger pour l'acquisition semi-automatisée des artefacts forensiques clés sur des hôtes Windows, utilisant uniquement les outils natifs…
 withsecurelabs/detectree
Outil de visualisation de données interactif pour les équipes bleues afin d'analyser les données de détection, de comprendre les relations, de…
 withsecurelabs/lazarus-sigma-rules
Règles Sigma pour détecter les TTP du groupe Lazarus, couvrant l'exécution de documents malveillants, l'abus de PowerShell, les tâches planifiées et…
 withsecurelabs/macostriagecollectionscript
Collecte des données de triage complètes depuis macOS pour la réponse aux incidents, y compris les journaux système, les listes de fichiers, les…
 fireeye/pywintrace
Wrapper Python ctypes pour Event Tracing for Windows (ETW) permettant le contrôle de sessions, la capture d'événements et des rappels personnalisés…
 elihiho/security-operations-labs
Modélisation des menaces, segmentation IT/OT, détection Snort et validation reproductible d’un profil de détection Drupal.
 eshlomo1/microsoft-sentinel-secops
Contenu des opérations SOC pour Microsoft Sentinel, incluant des requêtes de chasse, des playbooks de réponse aux incidents et l'analyse des…
 dariusiakabos/log4j
Compilation OSINT organisée sur Log4Shell (CVE-2021-44228) couvrant les méthodes de détection, la surface d'attaque, les étapes d'atténuation et les…
 thinkst/opencanary
Honeypot léger qui émule des services réseau courants pour détecter l'activité d'attaquants après une compromission, avec des modules de protocole…
 infokom-ki/zimbra-cve-2026-73570-rules
Wazuh règles de détection pour CVE-2026-73570, une injection de commandes système dans Zimbra Collaboration Suite, surveillant les journaux d'accès…
 jacobideji/aiiroverlay
AI IR Overlay™ — cadre pratique de réponse aux incidents pour les agents IA en production. Basé sur NIST SP 800-61 r3, aligné sur NIST AI RMF, NIST…