

Nemesis
 specterops/nemesis
Plateforme centralisée d'enrichissement de données pour les évaluations de sécurité offensive qui ingère, enrichit et permet une analyse…
osintinformation-gatheringpost-exploitation+3
993
specterops/nemesisPlateforme centralisée d'enrichissement de données pour les évaluations de sécurité offensive qui ingère, enrichit et permet une analyse…
 zdhenard42/soc-multitool
Une extension de navigateur puissante et conviviale qui simplifie les enquêtes pour les professionnels de la sécurité.
 xaitax/patchapalooza
Un outil complet qui fournit une analyse approfondie des mises à jour de sécurité mensuelles de Microsoft.
 emrekybs/douglas-042
Analyse une machine Windows suspecte en quelques minutes. Recueille les processus, les services, les autoruns, les journaux d'événements et les…
 gabrielsoltz/metahub
Outil d'enrichissement automatisé des constats de sécurité et d'évaluation d'impact pour AWS. Enrichit les données de vulnérabilité avec le contexte…
 datadog/hash
Framework de honeypot faiblement interactif configurable en YAML pour déployer des serveurs de leurre basés sur HTTP/HTTPS avec honeytraps intégrés…
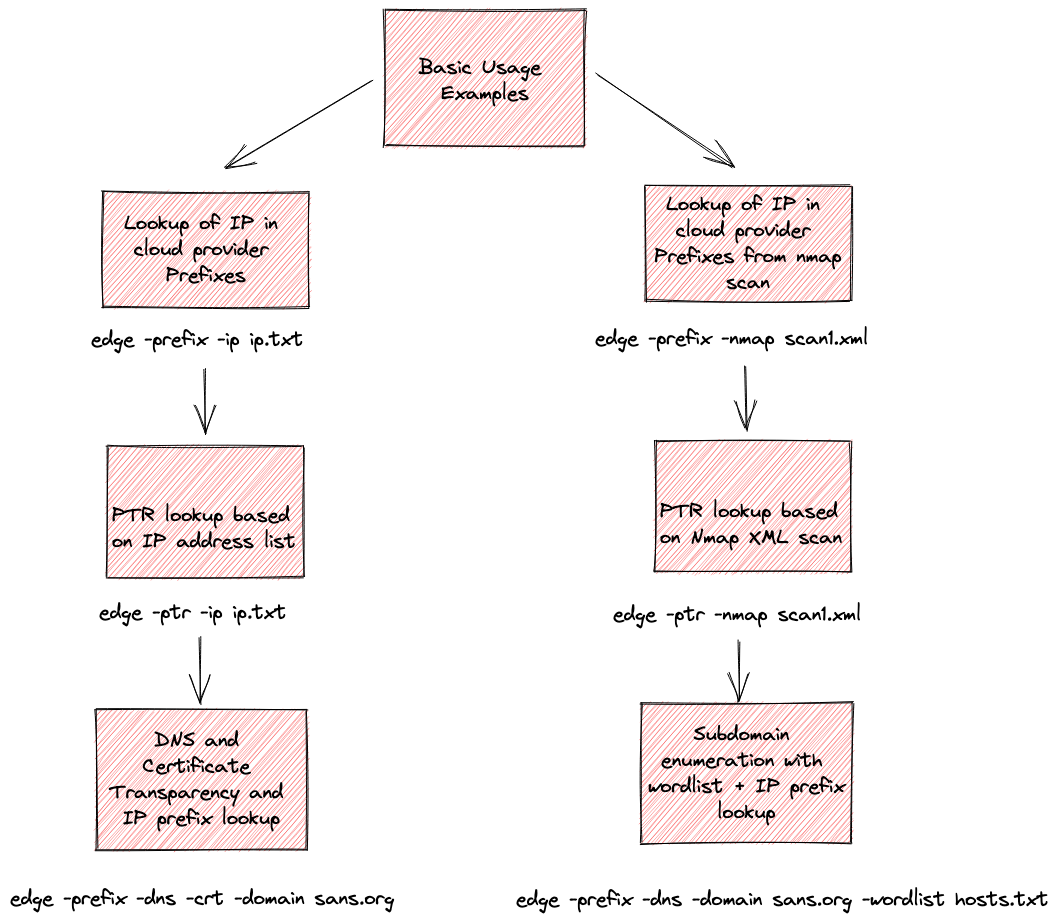 iknowjason/edge
Whois pour le Cloud : Outil de reconnaissance pour l'attribution de fournisseurs cloud. Prend en charge AWS, Azure, Google, Cloudflare et Digital…
 hash1da1/gotanda
Extension de navigateur pour l'OSINT qui recherche des données de renseignement sur les menaces et de reconnaissance à partir d'IOC sélectionnés (IP,…
 bytedance/elkeid
Elkeid est une solution open source qui peut répondre aux exigences de sécurité de diverses charges de travail telles que les hôtes, les conteneurs,…
 hamza-megahed/odin
Scanner IoC centralisé qui déploie Loki sur les points de terminaison, collecte les résultats de détection et analyse les journaux en CSV pour la…
 jeromesegura/ekfiddle
Votre couteau suisse pour analyser le trafic web malveillant basé sur le populaire débogueur web Fiddler.
 hashicorp-forge/grove
Un framework de collecte de logs en mode Software as a Service (SaaS).
 microsoft/msticpy
Outils de sécurité de renseignement sur les menaces de Microsoft
 thisislibra/m3
Un framework d'émulation de bots Android simple et évolutif, présenté à l'Arsenal de Black Hat Europe 2021, ainsi qu'à l'Arsenal d'atHack 2021
 cyb3rfox/aurora-incident-response
Documentation de réponse aux incidents simplifiée. Développée par des intervenants en réponse aux incidents pour des intervenants en réponse aux…
 viralmaniar/ddwpasterecon
L'outil DDWPasteRecon vous aidera à identifier les fuites de code, les fichiers sensibles, les mots de passe en texte clair et les hachages de mots…
 stamusnetworks/scirius
Interface Web pour la gestion des règles Suricata, la chasse aux menaces et l'optimisation des règles avec agrégation multi-source, transformation et…
 pixelbubble/pastemonitor
Scrapez l'API Pastebin pour collecter les pastes quotidiens, configurez une wordlist et soyez alerté par email lorsque vous avez une correspondance.