

refinery
 binref/refinery
Analyse de triage à haute intensité
reverse-engineeringforensicsmalware-analysis+4
867il y a 2 jours
binref/refineryAnalyse de triage à haute intensité
 blackorbird/apt_report
Rapport APT intéressant, collection et certains IOC spéciaux
 pan-unit42/dotnetfile
Bibliothèque Python pour analyser les métadonnées CLR/PE des assemblys .NET, exposant les streams et les empreintes de hachage pour faciliter…
 cronup/malware-iocs
Collecte et organise les indicateurs de compromission (IOCs) de malwares pour la détection rapide des menaces, la réponse aux incidents et le partage…
 sigmahq/sigma-cli
L'interface en ligne de commande Sigma basée sur pySigma
 the-dfir-report/sigma-rules
Règles générées à partir de nos investigations.
 target/strelka-ui
Strelka Web UI pour la soumission et l'analyse de fichiers.
 bushidouk/abused-legitimate-services
Services Cloud, CDN et marketing exploités par les cybercriminels et les groupes APT
 codextf2/cobaltstrike-sleepmask-yara
Juste un dépôt git pour la règle de détection sleepmask que j'ai trouvée sur https://codex-7.gitbook.io/codexs-terminal-window/blue-team/detecting-cob…
 jonny-jhnson/msrpc-to-attack
Un dépôt qui cartographie les attaques couramment utilisées via les protocoles MSRPC vers ATT&CK.
 gendigitalinc/ioc
Menaces IoCs d’Intel + bribes de matière noire. Publié par Gen Threat Labs.
 3xp0rt/lockbit-tattoo
Jeu de données OSINT structuré d'identités liées au ransomware LockBit, comprenant noms d'utilisateur, identifiants, dates d'inscription, adresses…
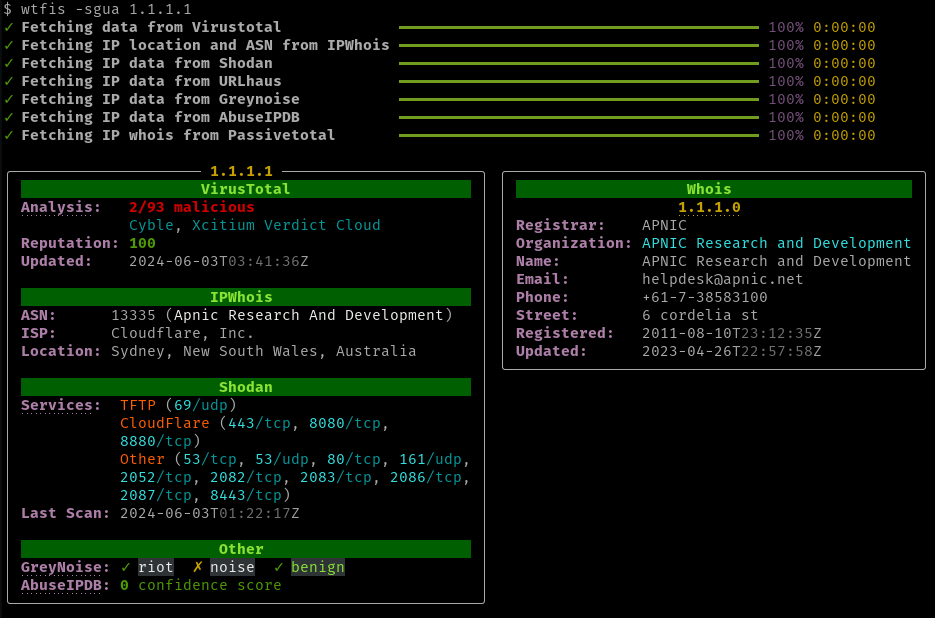 pirxthepilot/wtfis
Outil de recherche passive de noms d'hôte, de domaines et d'adresses IP pour non-robots
 blueteam0ps/memoptix
Un notebook Jupyter pour faciliter l'analyse de la sortie générée par le framework d'extraction mémoire Volatility.
 fhightower/ioc-finder
Simple, efficace et modulaire, ce package permet d'analyser des observables (indicateurs de compromission (IOC), données réseau et autres…
 carbonblack/active_c2_ioc_public
Active C2 IoCs
 ion-storm/sysmon-config
Configuration Sysmon ATT&CK avancée axée sur la détection du plus grand nombre de techniques par source de données dans MITRE ATT&CK, offrant une…
 rivitna/malware
Règles YARA organisées et programmes de détection pour identifier les familles de ransomwares, fournissant des indicateurs basés sur des signatures…