

CanoP
 openbreach/canop
CLI d'analyse statique qui scanne le code généré par IA à la recherche de vulnérabilités telles que l'injection SQL, la réflexion non sécurisée et…
defensive-toolsstatic-analysisvulnerability-scanners+7
7
openbreach/canopCLI d'analyse statique qui scanne le code généré par IA à la recherche de vulnérabilités telles que l'injection SQL, la réflexion non sécurisée et…
 owasp/trisuella-aidlca-framework
Framework LLMSecOps régi par des politiques fournissant une analyse SAST basée sur l'AST, une détection de secrets, des contrôles de chaîne…
 offensive360/sast-scan-action
Action GitHub pour les scans SAST Offensive360 et les résultats SARIF. Consultez le programme open source pour l'éligibilité et la configuration.
 offensive360/mcp-server
Serveur MCP qui exécute des analyses SAST sur des bases de code locales et renvoie les résultats avec leur sévérité et leurs correctifs, permettant…
 arian-gogani/enforcement-coverage
Détecte les routes API dont l'autorisation est plus faible que celle de leurs homologues. A récupéré la CVE-2026-45316 à partir du code source.…
 awarexone/agentic-bug-hunter
Kit de chasse aux bug bounty propulsé par l'IA, qui fonctionne avec ou sans abonnement.
 splx-ai/agentic-radar
Un scanner de sécurité pour vos workflows agentiques LLM
 stelligent/cfn_nag
Outil de linting pour les modèles CloudFormation
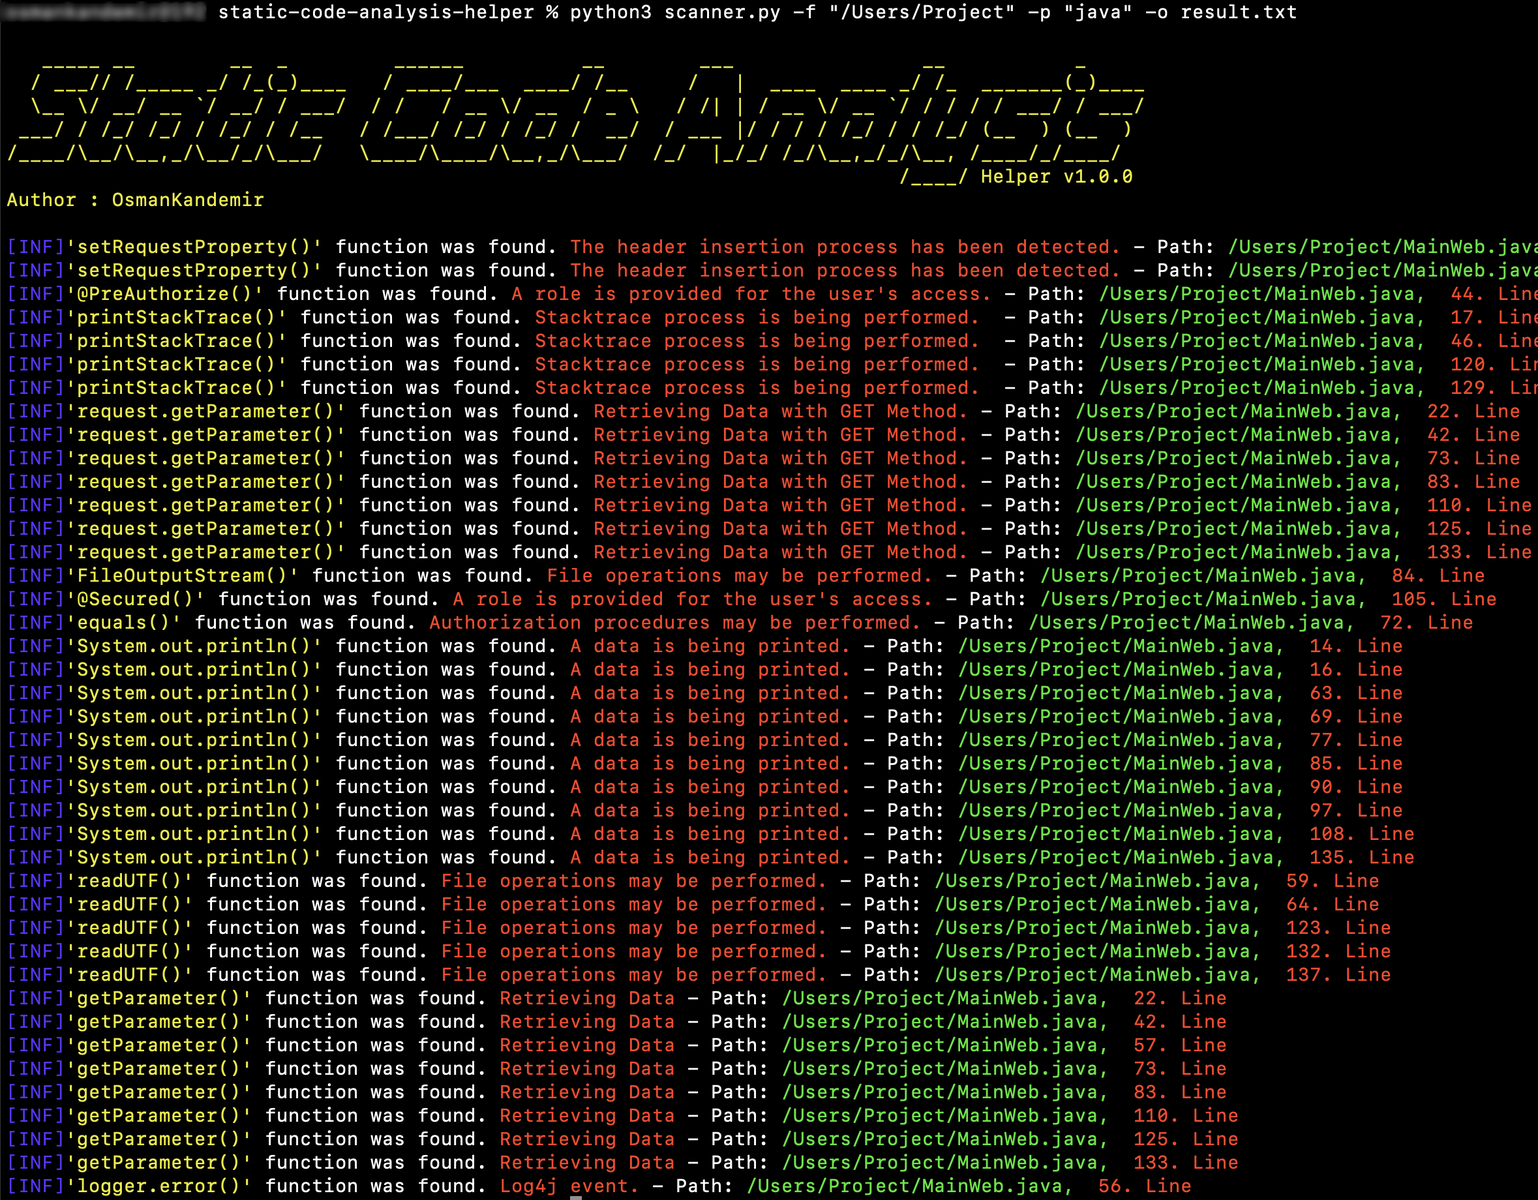 osmankandemir/static-code-analysis-helper
Analyse le code source de projets dans 16 langages pour signaler les fonctions dangereuses liées aux injections SQL (SQLi), aux XSS, aux SSRF, à…
 contrastsecurity/contrast
SAST CLI pour analyser les applications Java, JavaScript et .NET, ainsi que les fonctions AWS Lambda, en détectant les vulnérabilités de code et les…
 analysis-tools-dev/static-analysis
Répertoire organisé d'outils d'analyse statique (SAST) et de linters pour langages de programmation, configurations, outils de build et CI, axé sur…
 controlplaneio/kubesec
Analyse des risques de sécurité pour les ressources Kubernetes
 semgrep/semgrep-rules
Pack de règles d'analyse statique pour détecter les vulnérabilités de sécurité, les schémas de code dangereux et les problèmes de configuration dans…
 promptfoo/modelaudit
Scanner de sécurité pour les fichiers de modèles IA/ML. Détecte les codes malveillants, les portes dérobées et les vulnérabilités avant le…
 sonarsource/sonarqube
Plateforme de qualité de code et d'analyse statique avec des quality gates, une analyse multi-langages et des règles orientées sécurité pour détecter…
 stackrox/kube-linter
KubeLinter est un outil d'analyse statique qui vérifie les fichiers YAML Kubernetes et les charts Helm afin de garantir que les applications qu'ils…
 rakib-nyc/nullorigin
Boîte à outils de robustesse des filigranes IA à usage exclusivement de recherche : un proxy inverse local supprime C2PA/EXIF/XMP, Unicode, la…
 github/codeql
CodeQL : les bibliothèques et requêtes qui alimentent les chercheurs en sécurité du monde entier, ainsi que l'analyse de code dans GitHub Advanced…