Configuration_extractors
 pandare9x/configuration_extractors
Configuration Extractors pour Malware
static-analysisreverse-engineeringmalware-analysis+3
126
pandare9x/configuration_extractorsConfiguration Extractors pour Malware
 dr4k0nia/tooling-playground
Une collection de petits scripts et outils pour la désobfuscation et l'analyse de logiciels malveillants.
 shellcromancer/daysofyara-2023
Règles partagées par la communauté du 100 Days of YARA 2023 -
 evm-sec/high-pcode
Génère du Pcode de haut niveau (PcodeAST) dans Ghidra.
 ald3ns/copy-as-yara
Ceci est un petit plugin pour copier le désassemblage d'une manière utilisable dans les règles YARA !
 google/permhash
Framework de hachage des permissions déclarées dans les extensions Chromium et les APK, permettant le clustering, la chasse et le pivotement à…
 c3rb3ru5d3d53c/binlex
Un framework d'analyseur lexical pour traits génétiques binaires
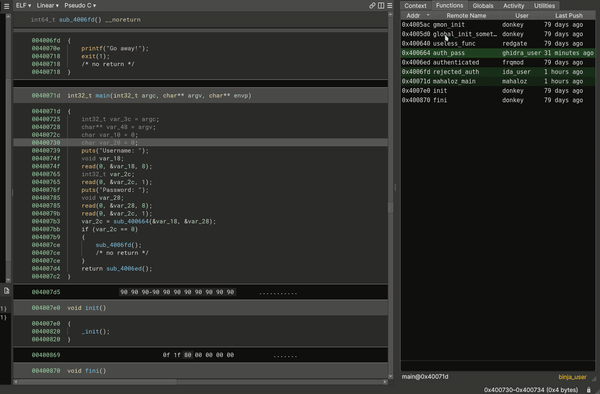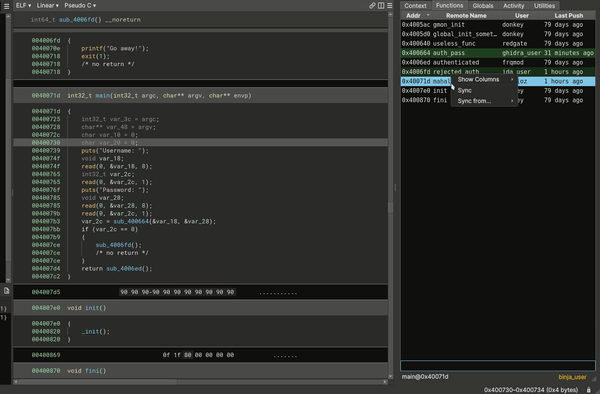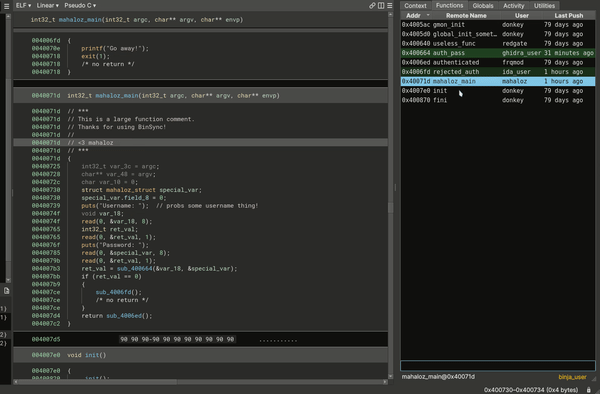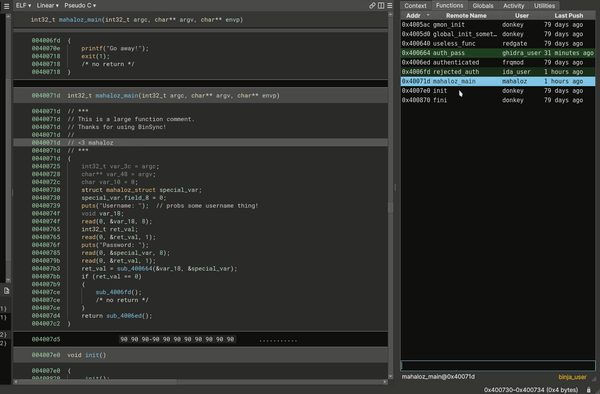 binsync/binsync
Un plugin de rétro-ingénierie pour la collaboration entre décompilateurs, construit sur git.
 yo-yo-yo-jbo/msf_shellcode_analysis
Analyse statique pas à pas d'un shellcode Windows Metasploit : décodage de payload PowerShell, obfuscation XOR, parcours du PEB et résolution de la…
 trou/cpu_rec_rs
Détermine quelle architecture de CPU est utilisée dans un fichier binaire.
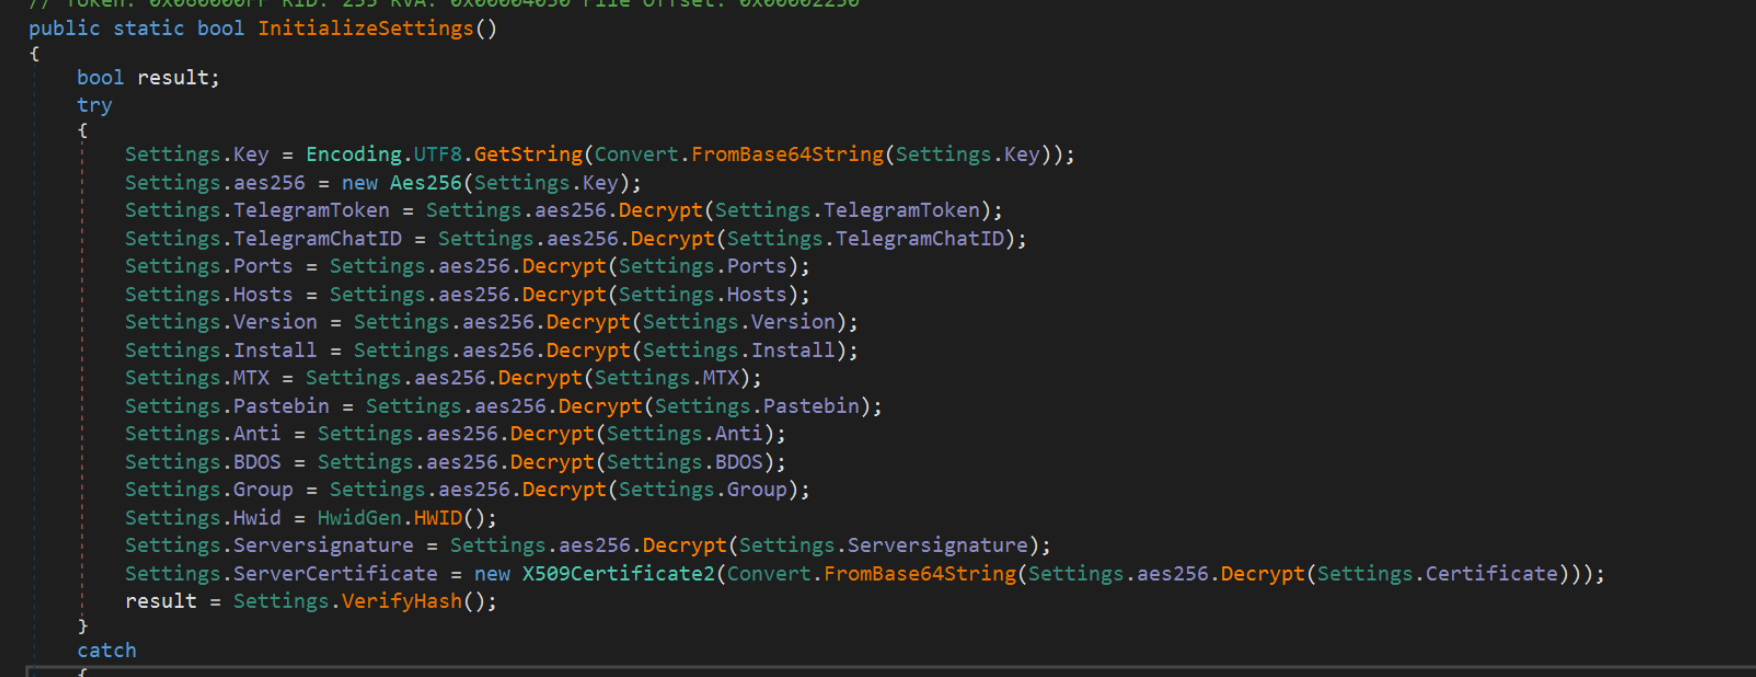 embee-research/asyncrat-venom-dcrat-config-extractor
Extracteur de configuration pour Asyncrat/Dcrat/VenomRat
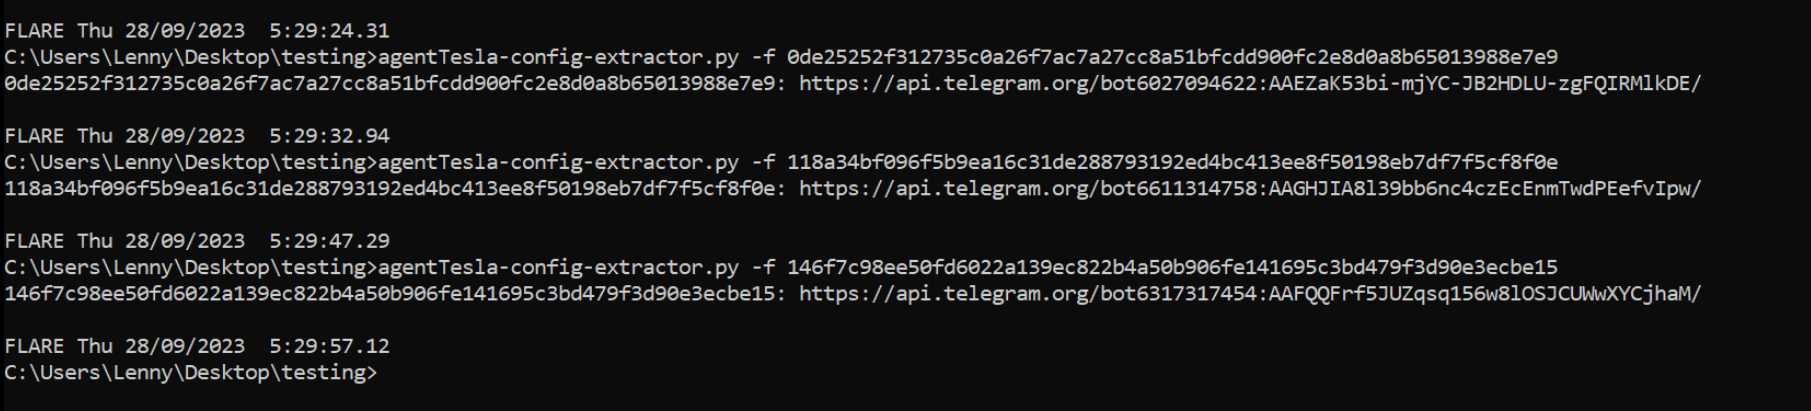 embee-research/agenttesla-config-extractor
Extracteur de configuration pour AgentTesla - Variante Discord/Telegram
 pstirparo/machofile
machofile est un module permettant d'analyser les fichiers binaires Mach-O.
 jhuapl/codecut
Un plugin Ghidra pour localiser les limites des fichiers objets.
 100daysofyara/2024
Règles partagées par la communauté de 100 Days of YARA 2024
 dissectmalware/yaradbg-frontend
Débogueur de règles Yara basé sur le web avec un éditeur, évaluation en direct des correspondances, détails des chaînes correspondantes et…
 ea/xfg_analyzer
Un plugin Binary Ninja qui utilise des hachages XFG obtenus par force brute pour retrouver des prototypes de fonctions précis.