
YARAify
 abusech/yaraify
Moteur d'analyse et de recherche YARA open source
static-analysishash-analysismalware-analysis+1
abusech/yaraifyMoteur d'analyse et de recherche YARA open source
 cdong1012/idapython-malware-scripts
Scripts pour automatiser les flux de travail d'analyse de malwares et de rétro-ingénierie dans IDA Pro, couvrant l'inspection des binaires, l'analyse…
 cy-clon3/awesome-ios-security
Une liste soigneusement sélectionnée de ressources sur la sécurité des applications iOS.
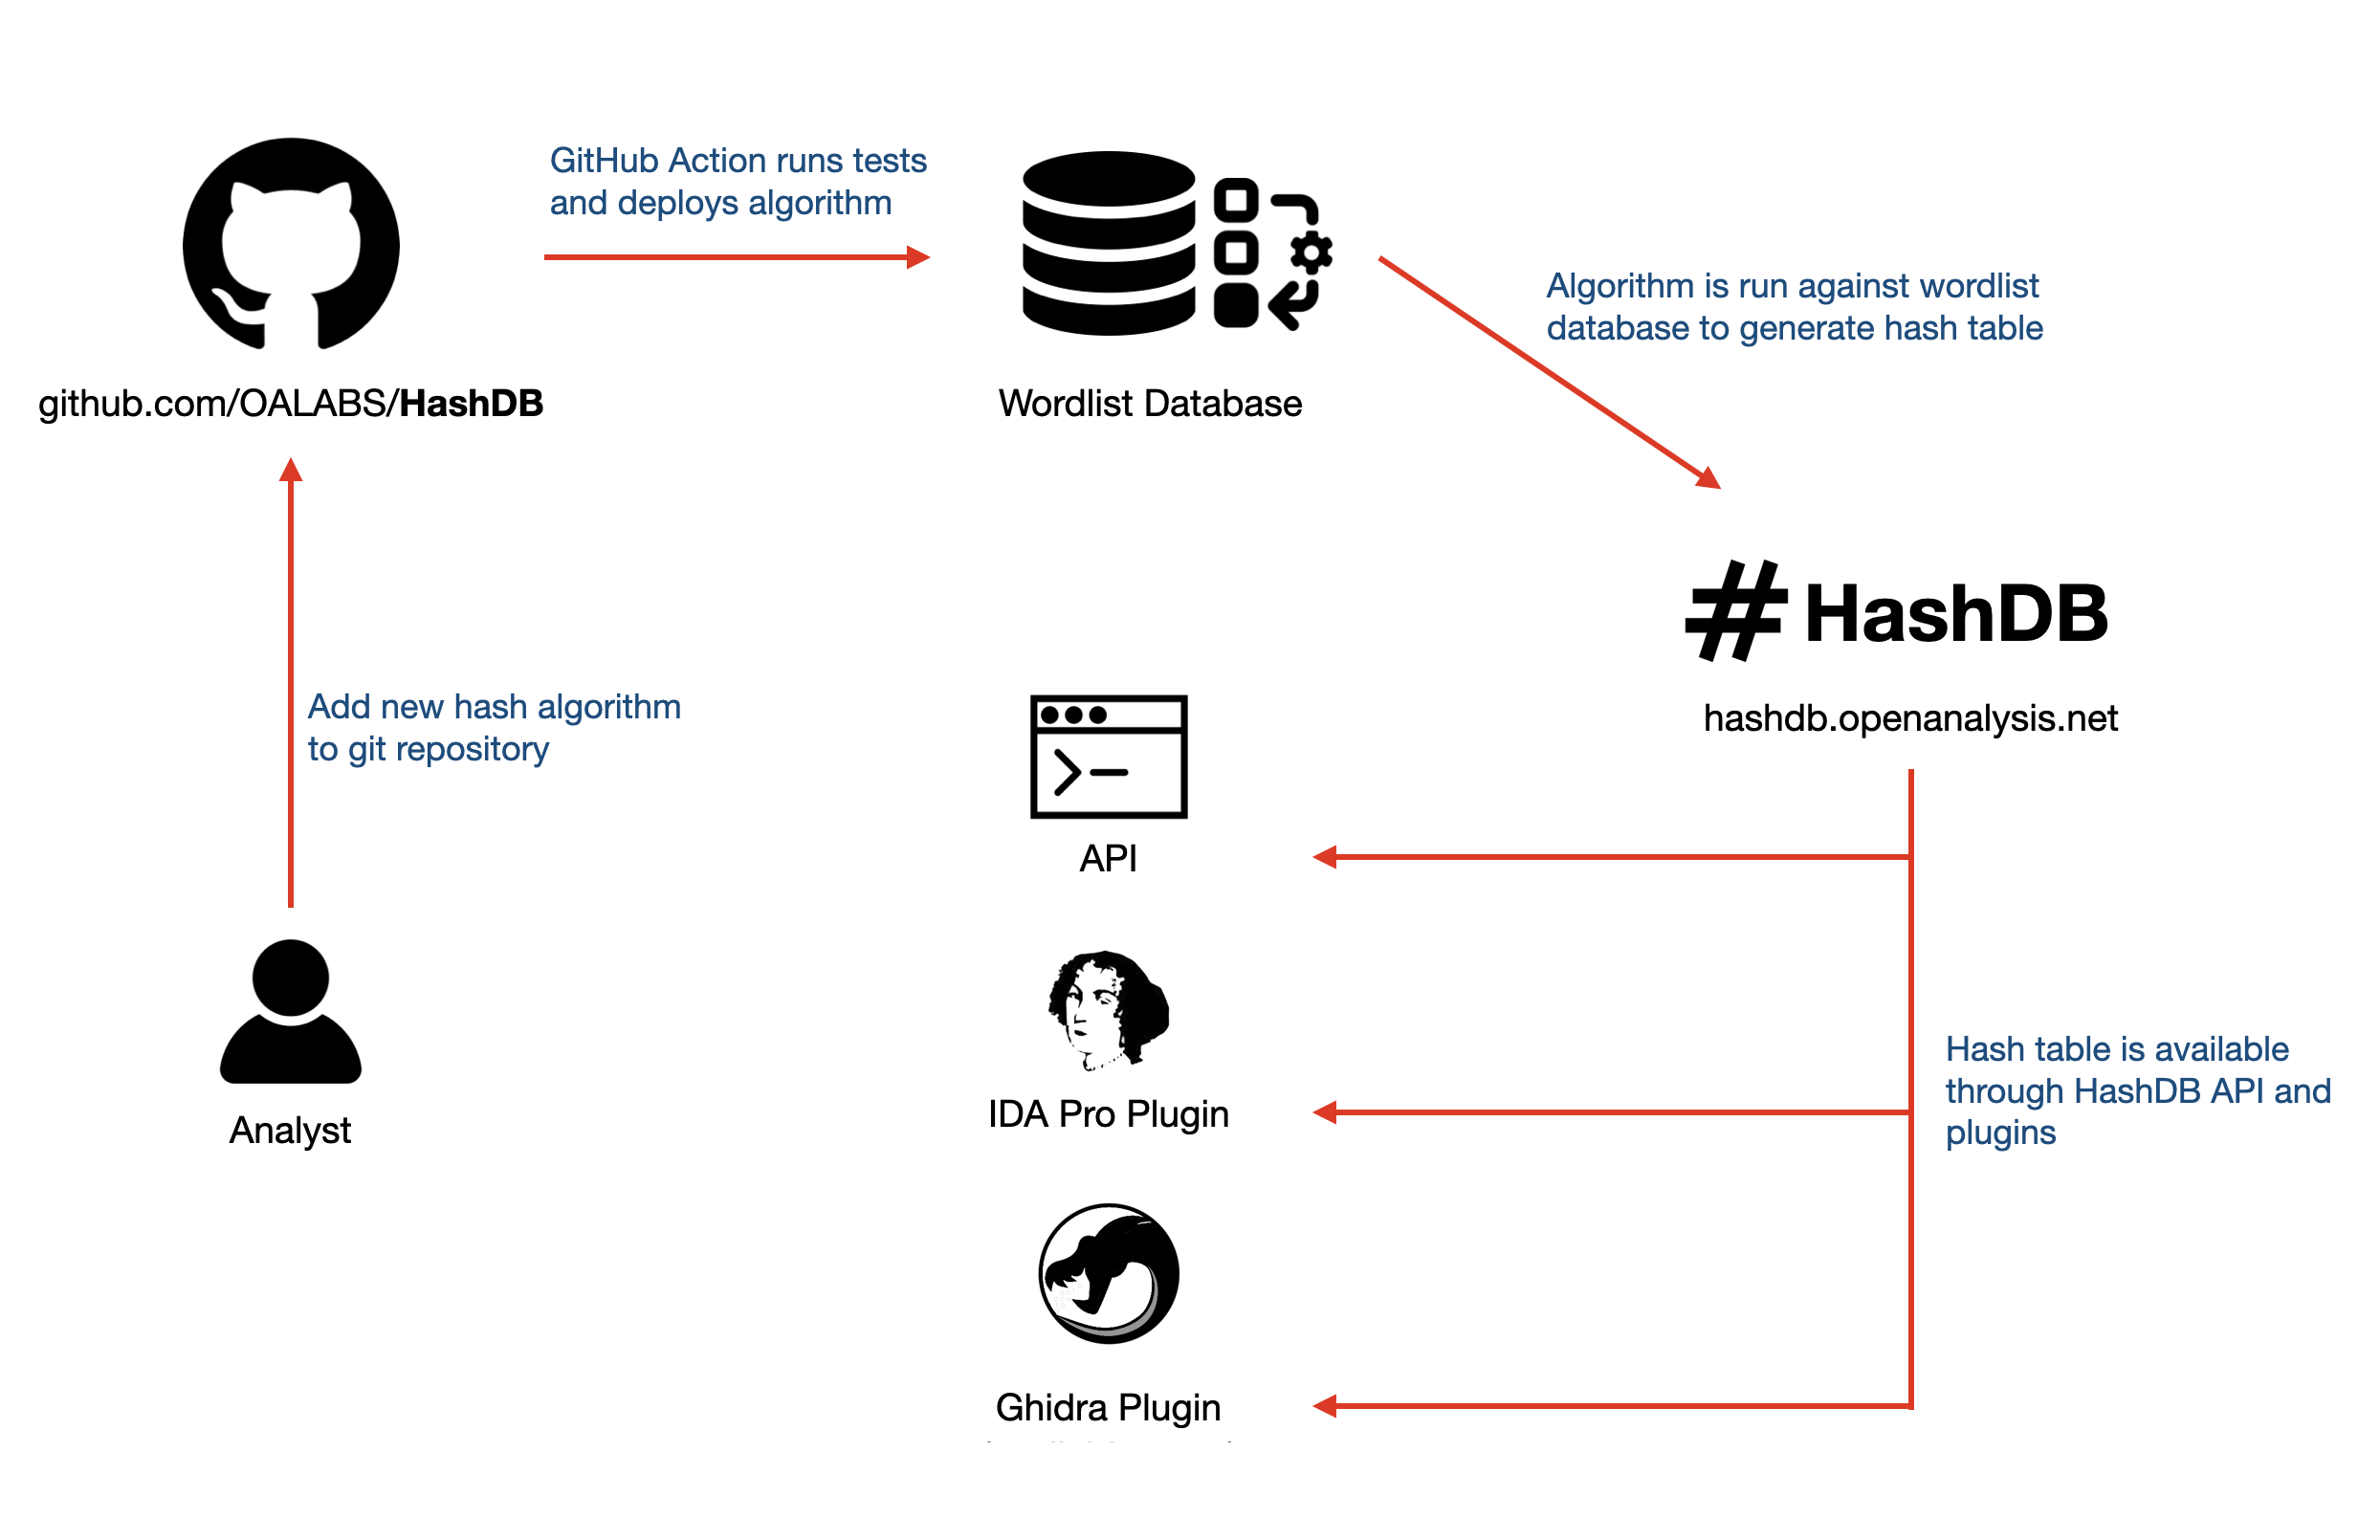 oalabs/hashdb
Assortiment d'algorithmes de hachage utilisés dans les malwares
 elttam/semgrep-rules
Règles de sécurité d'analyse statique pour la détection de vulnérabilités et la revue de code axée sur l'audit dans Java, Go, Python, C#, Kotlin,…
 dump-guy/powershell-tools
Collection de quelques outils faciles à utiliser - en PowerShell.
 tindersec/gh-workflow-auditor
Script pour auditer les fichiers de workflows GitHub Action à la recherche de vulnérabilités potentielles.
 c3rb3ru5d3d53c/mwcfg
Un utilitaire d'extraction de configurations de malwares, modulaire et riche en fonctionnalités, pour MalDuck
 google/paranoid_crypto
La bibliothèque de Paranoid contient des implémentations de vérifications pour les faiblesses bien connues des artefacts cryptographiques.
 neo23x0/yara-performance-guidelines
Un guide sur la façon d'écrire des règles YARA rapides et économes en mémoire
 pietroborrello/customprocessingunit
Le premier framework d'analyse pour le microcode CPU
 iilegacyyii/exportdumper
Un petit outil que j'ai créé pour dumper la table d'exportation des fichiers PE. Le principal cas d'utilisation visait le proxying de DLL.
 pan-unit42/dotnetfile
Bibliothèque Python pour analyser les métadonnées CLR/PE des assemblys .NET, exposant les streams et les empreintes de hachage pour faciliter…
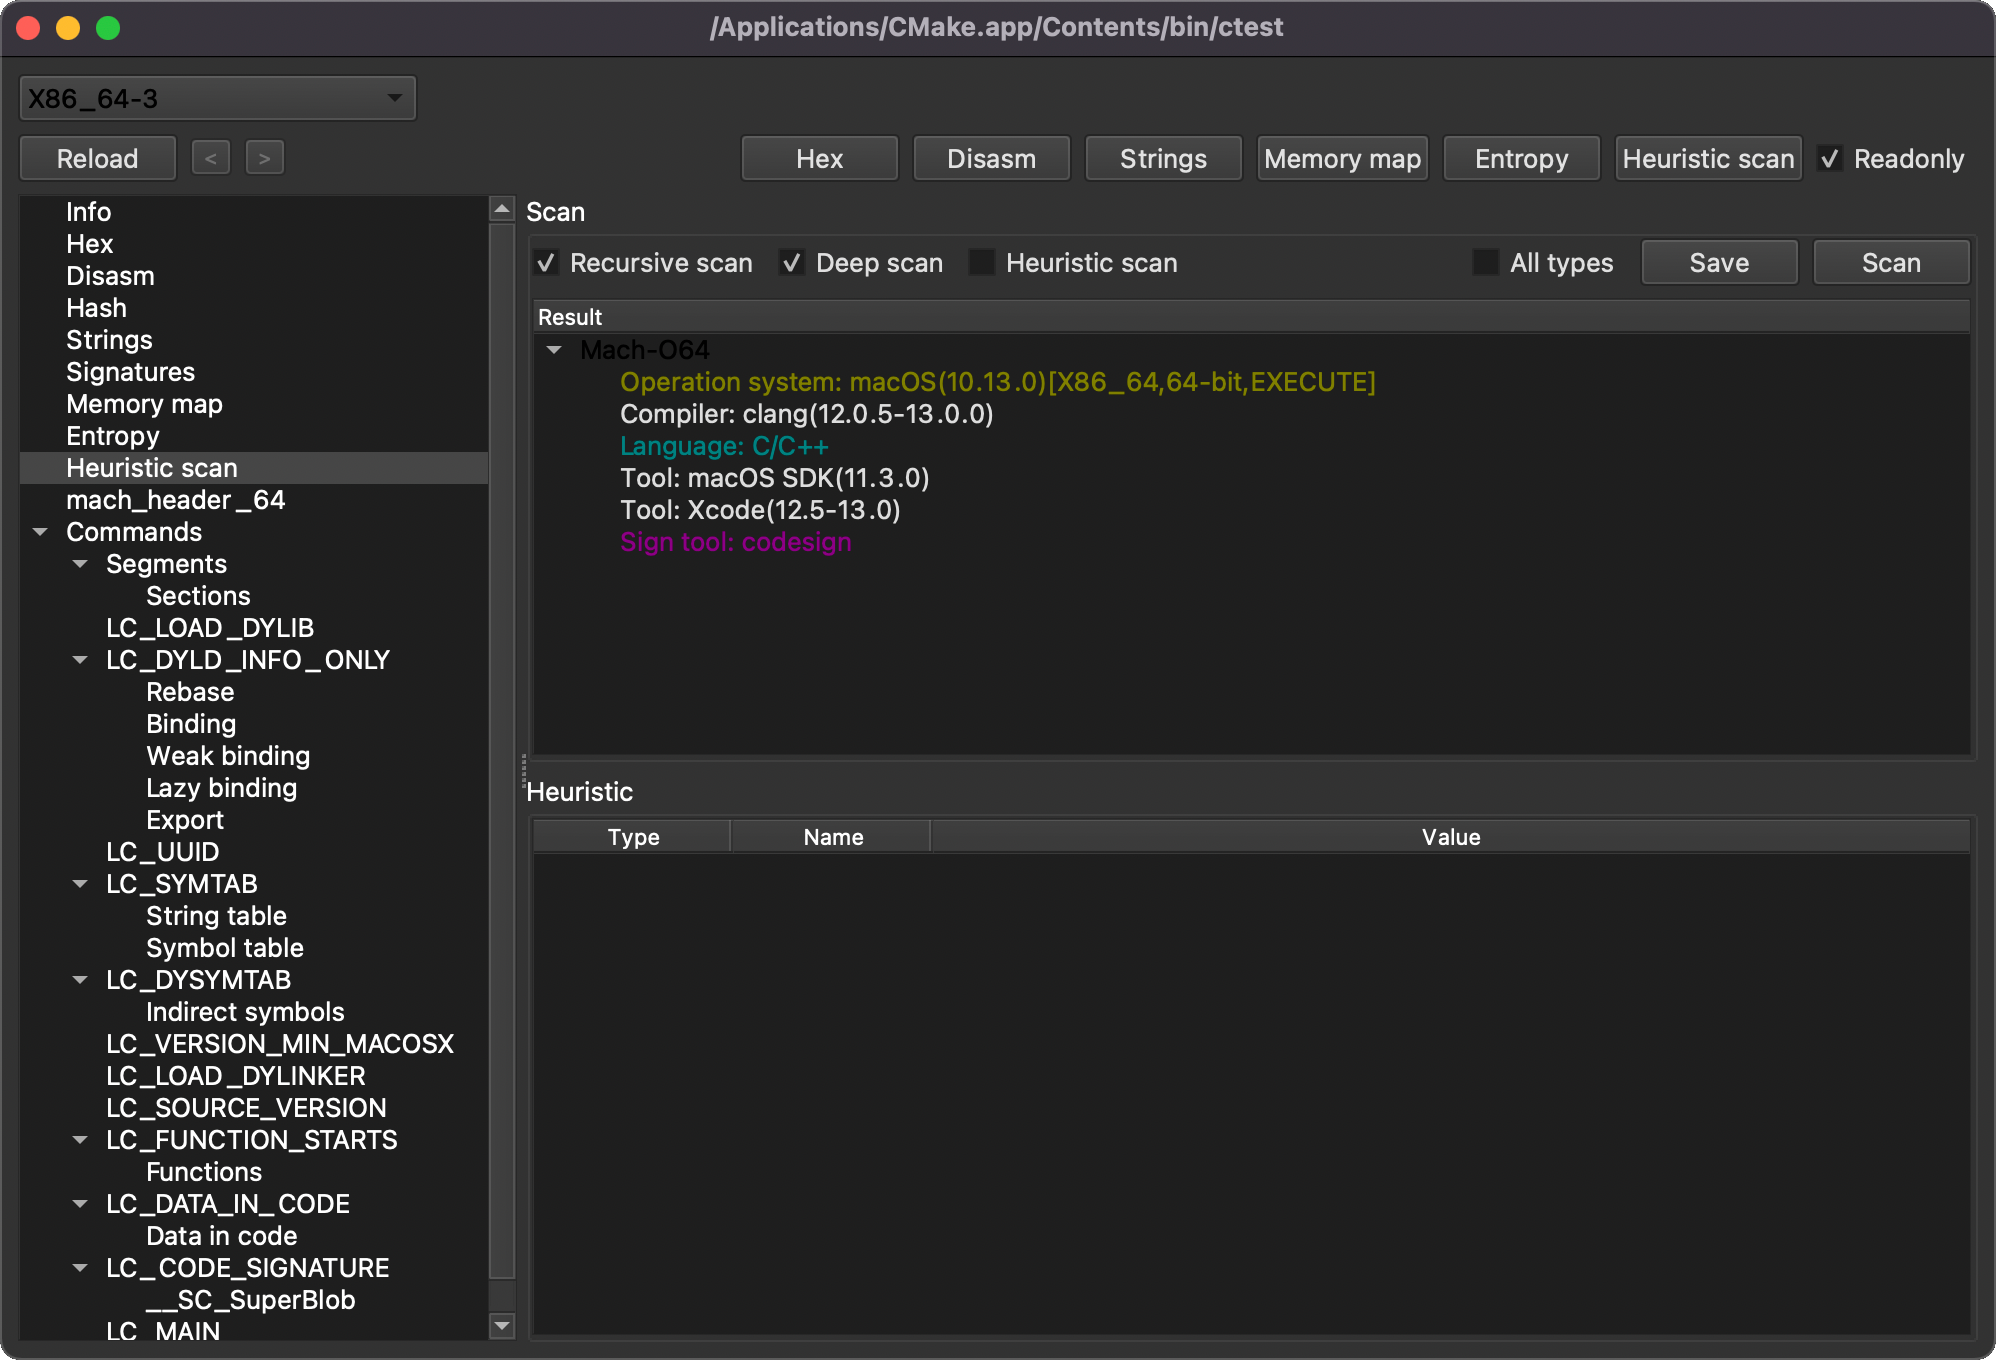 horsicq/xmachoviewer
XMachOViewer est un visualiseur de fichiers Mach-O pour Windows, Linux et MacOS.
 mdshoaibuddinchanda/zombieguard
Détection basée sur le ML des attaques d'évasion d'en-tête d'archives ZIP Zombie (CVE-2026-0866)
 xiaoqimikko/shiro-check
Scannez les modules et versions Apache Shiro réellement installés, puis déterminez un par un lesquelles des 26 CVE officielles vous concernent…
 codextf2/cobaltstrike-sleepmask-yara
Juste un dépôt git pour la règle de détection sleepmask que j'ai trouvée sur https://codex-7.gitbook.io/codexs-terminal-window/blue-team/detecting-cob…