
PMD
 rad9800/pmd
Cours pratique de développement de malwares Windows : hachage d'API, chargement latéral de DLL, exécution de shellcode, manipulation de PE,…
reverse-engineeringshellcodemalware-analysis+6
159il y a 1 an
rad9800/pmdCours pratique de développement de malwares Windows : hachage d'API, chargement latéral de DLL, exécution de shellcode, manipulation de PE,…
 zarkones/bloodfangc2
Implant PIC moderne pour Windows (64 et 32 bits)
 boku7/loki
🧙♂️ Node.js Command & Control pour le script-jacking d'applications Electron vulnérables
 hkl1x/bypass_av
Contourne les antivirus et les sandbox sous Windows grâce à des vérifications anti-sandbox, à l'unhooking de ntdll, à la résolution dynamique d'API…
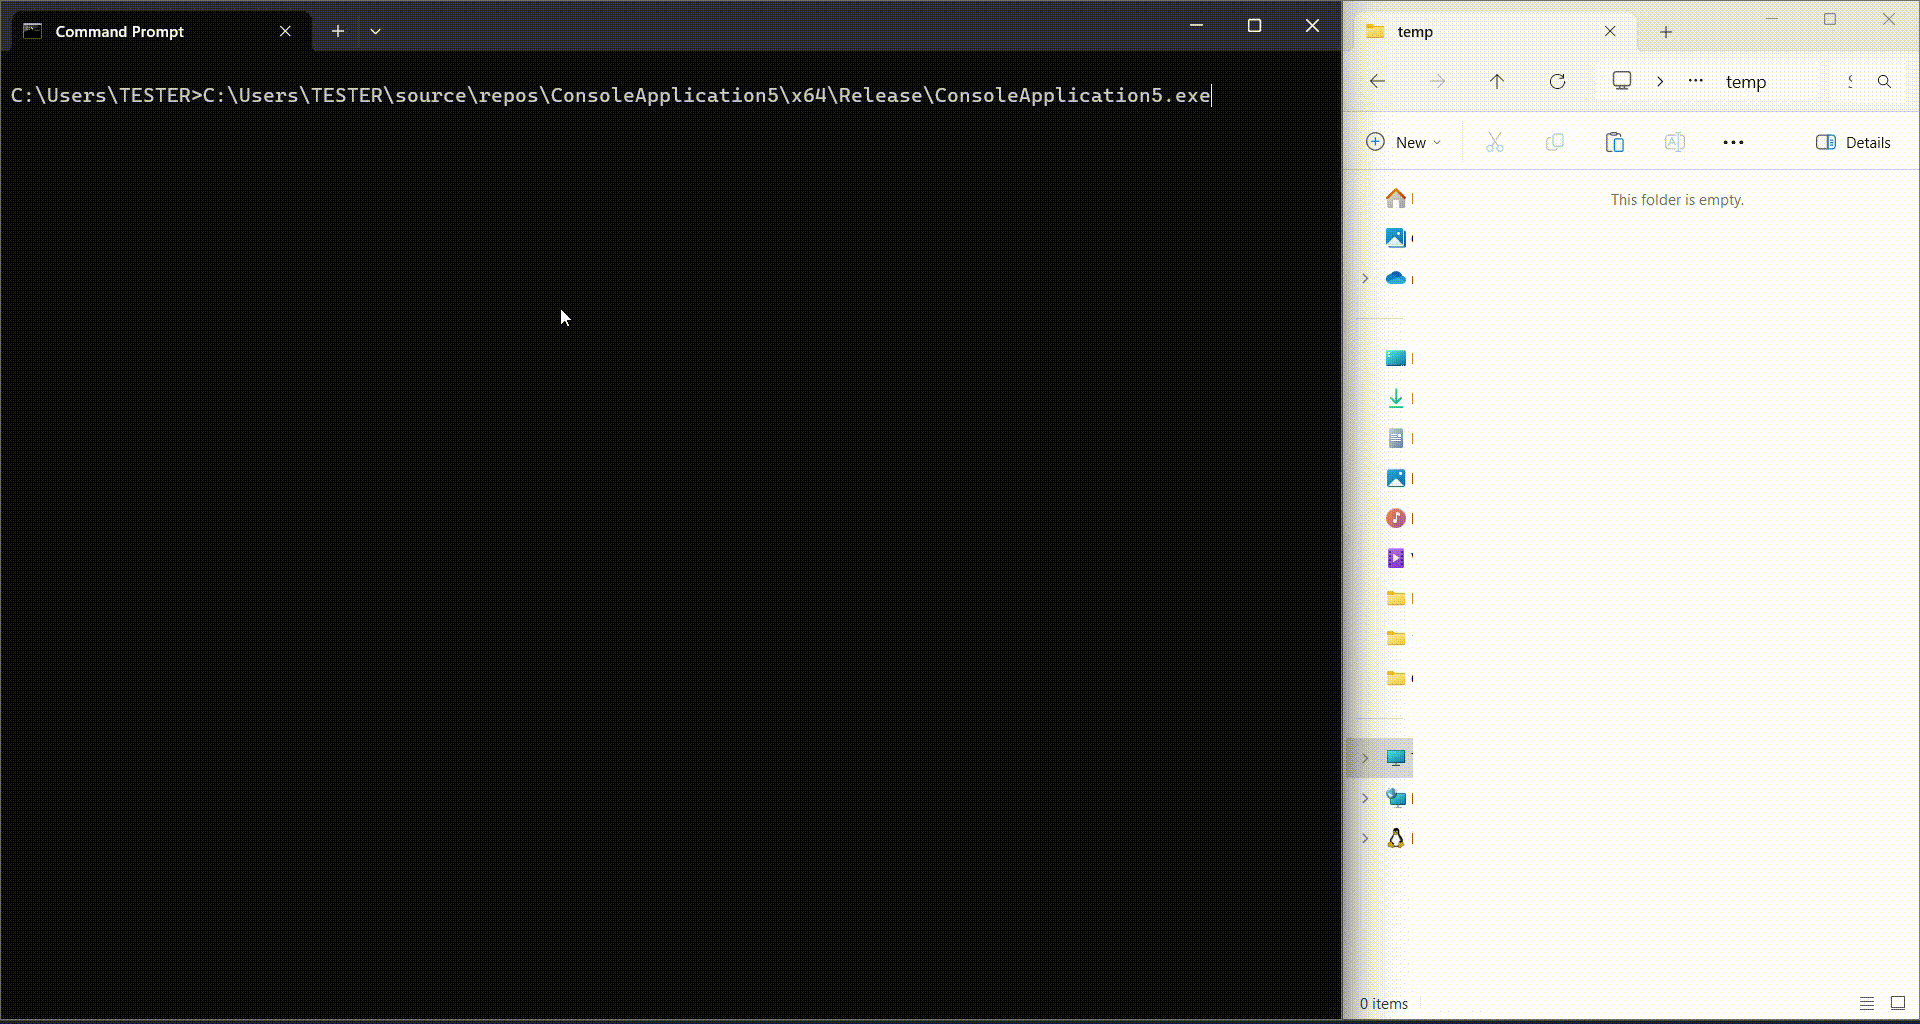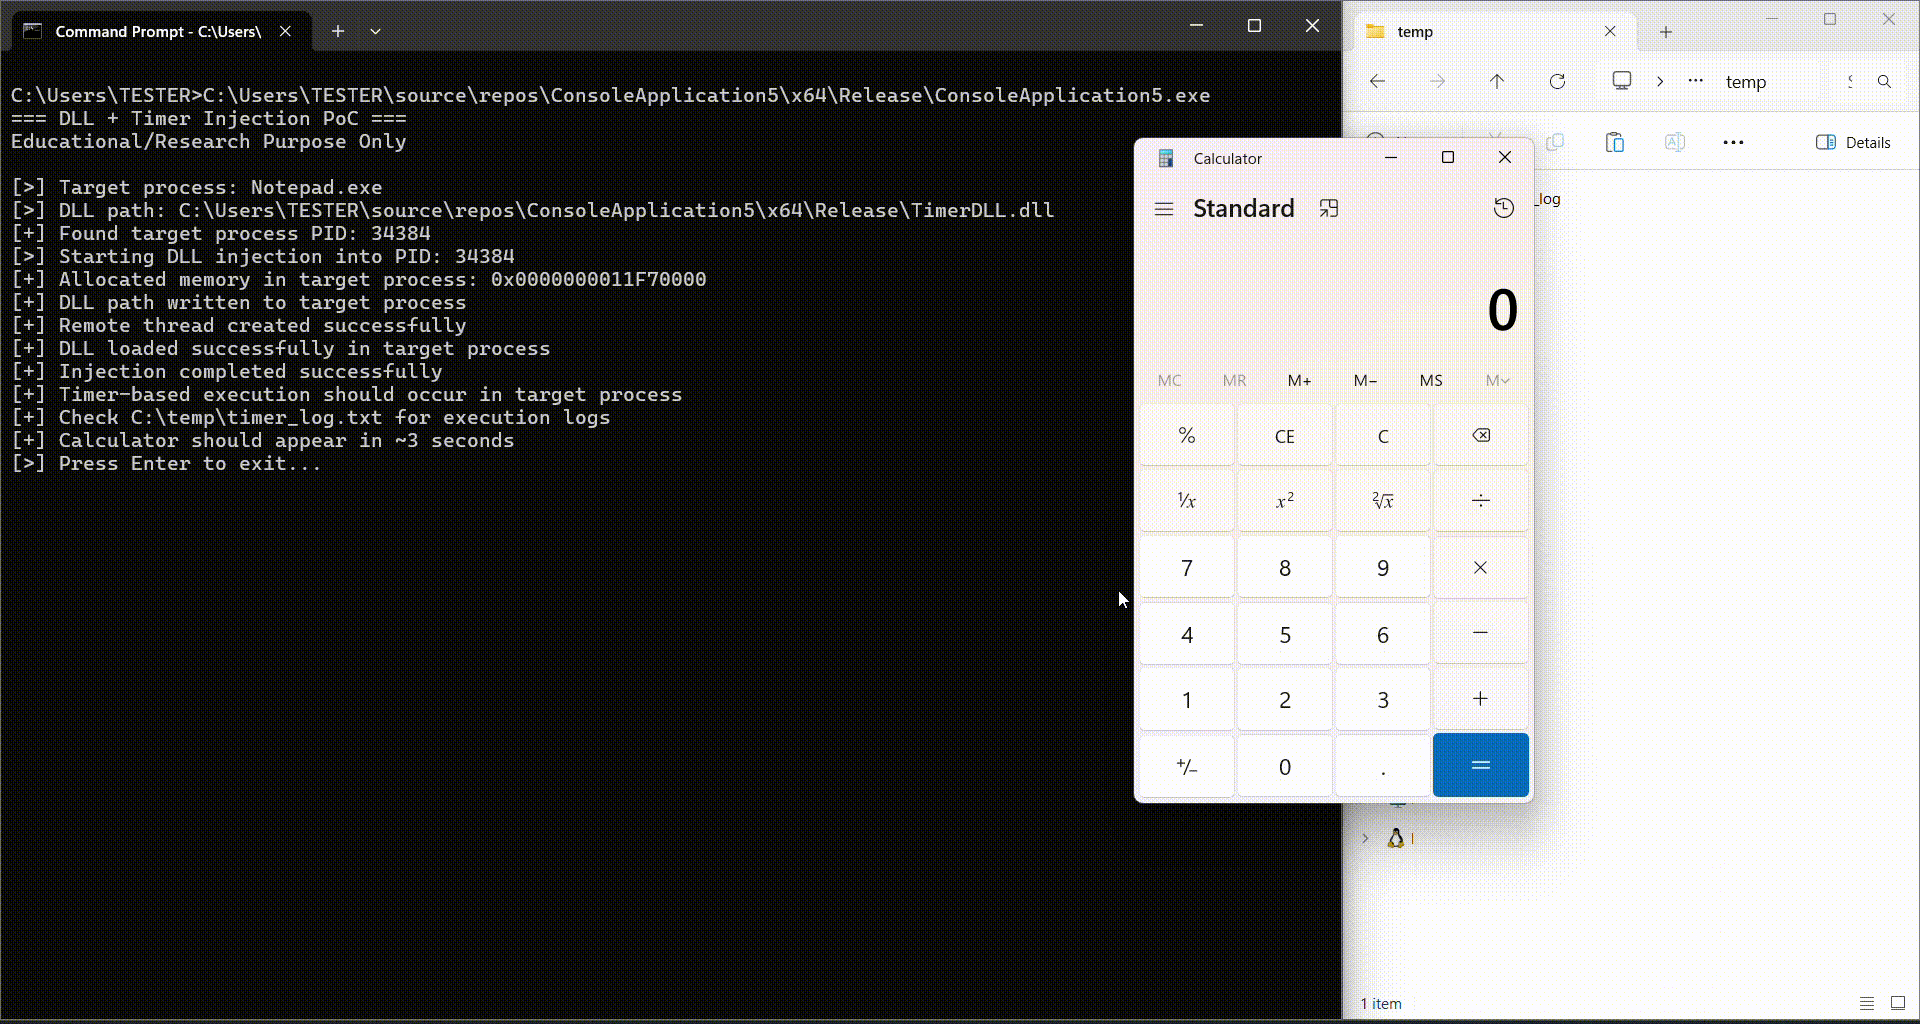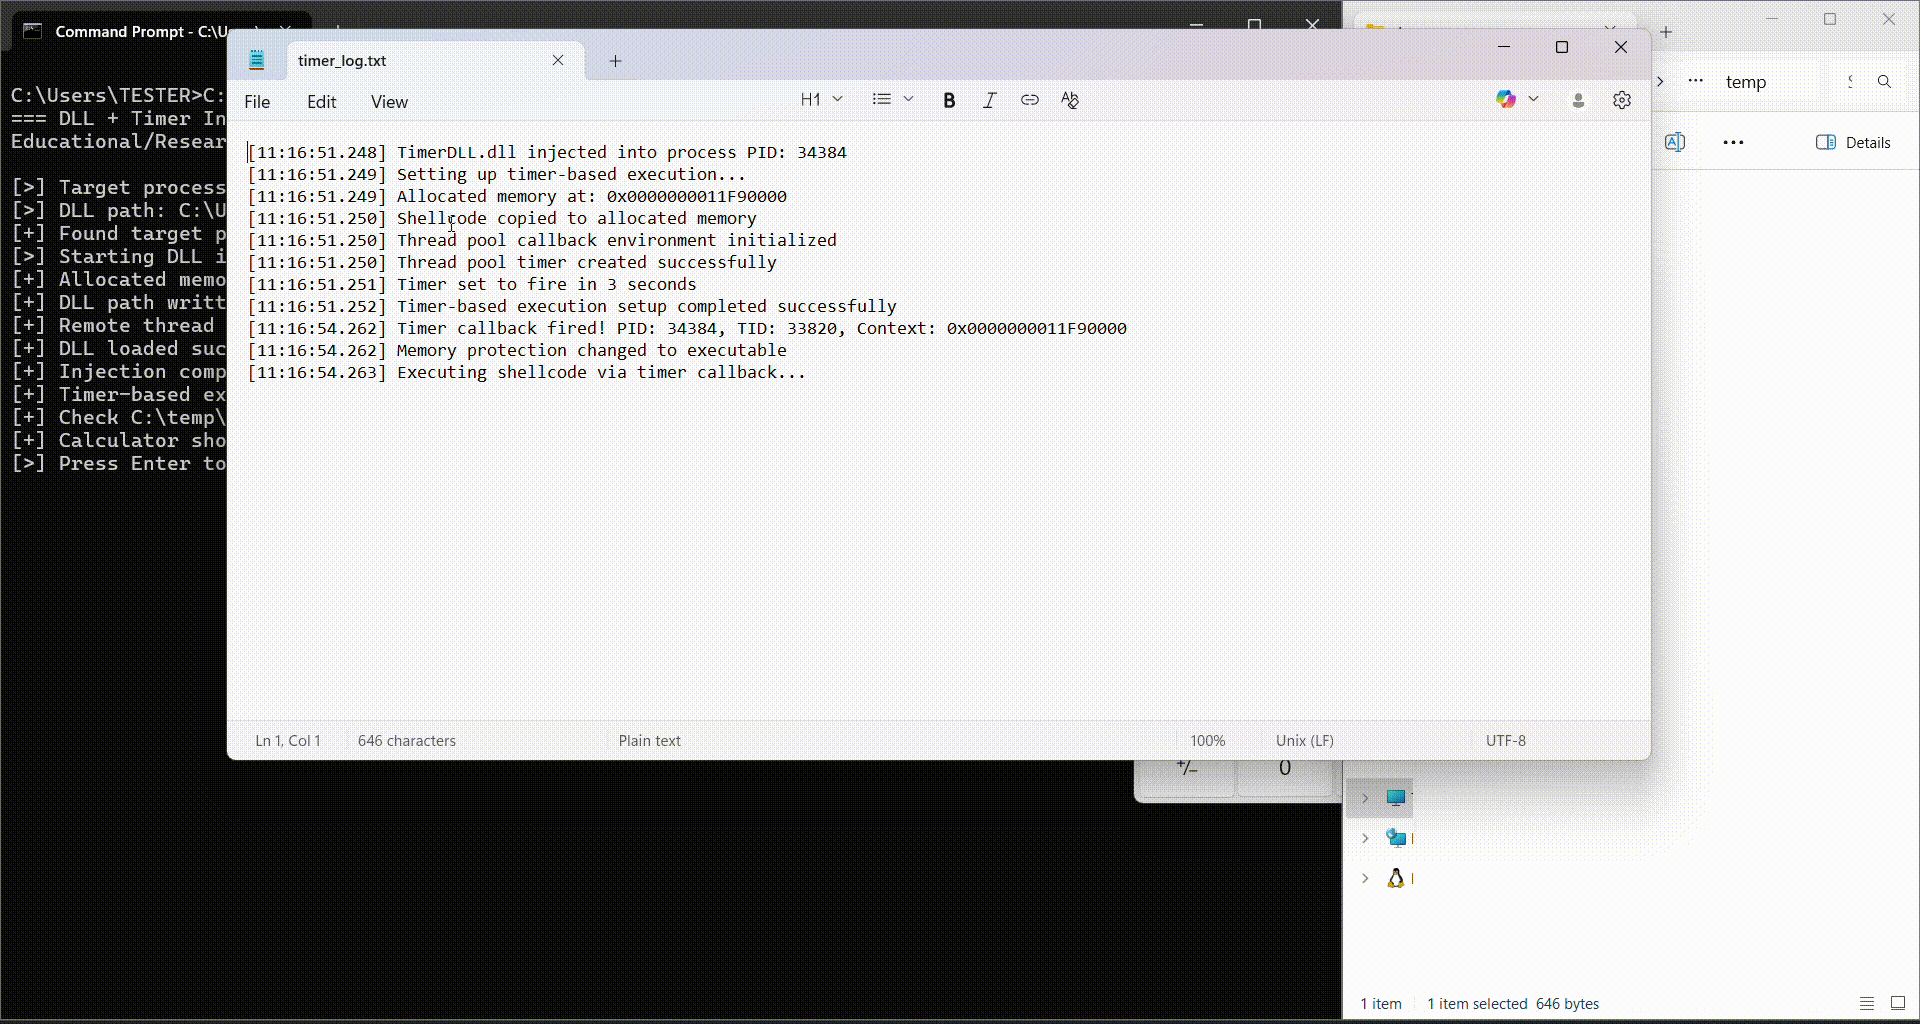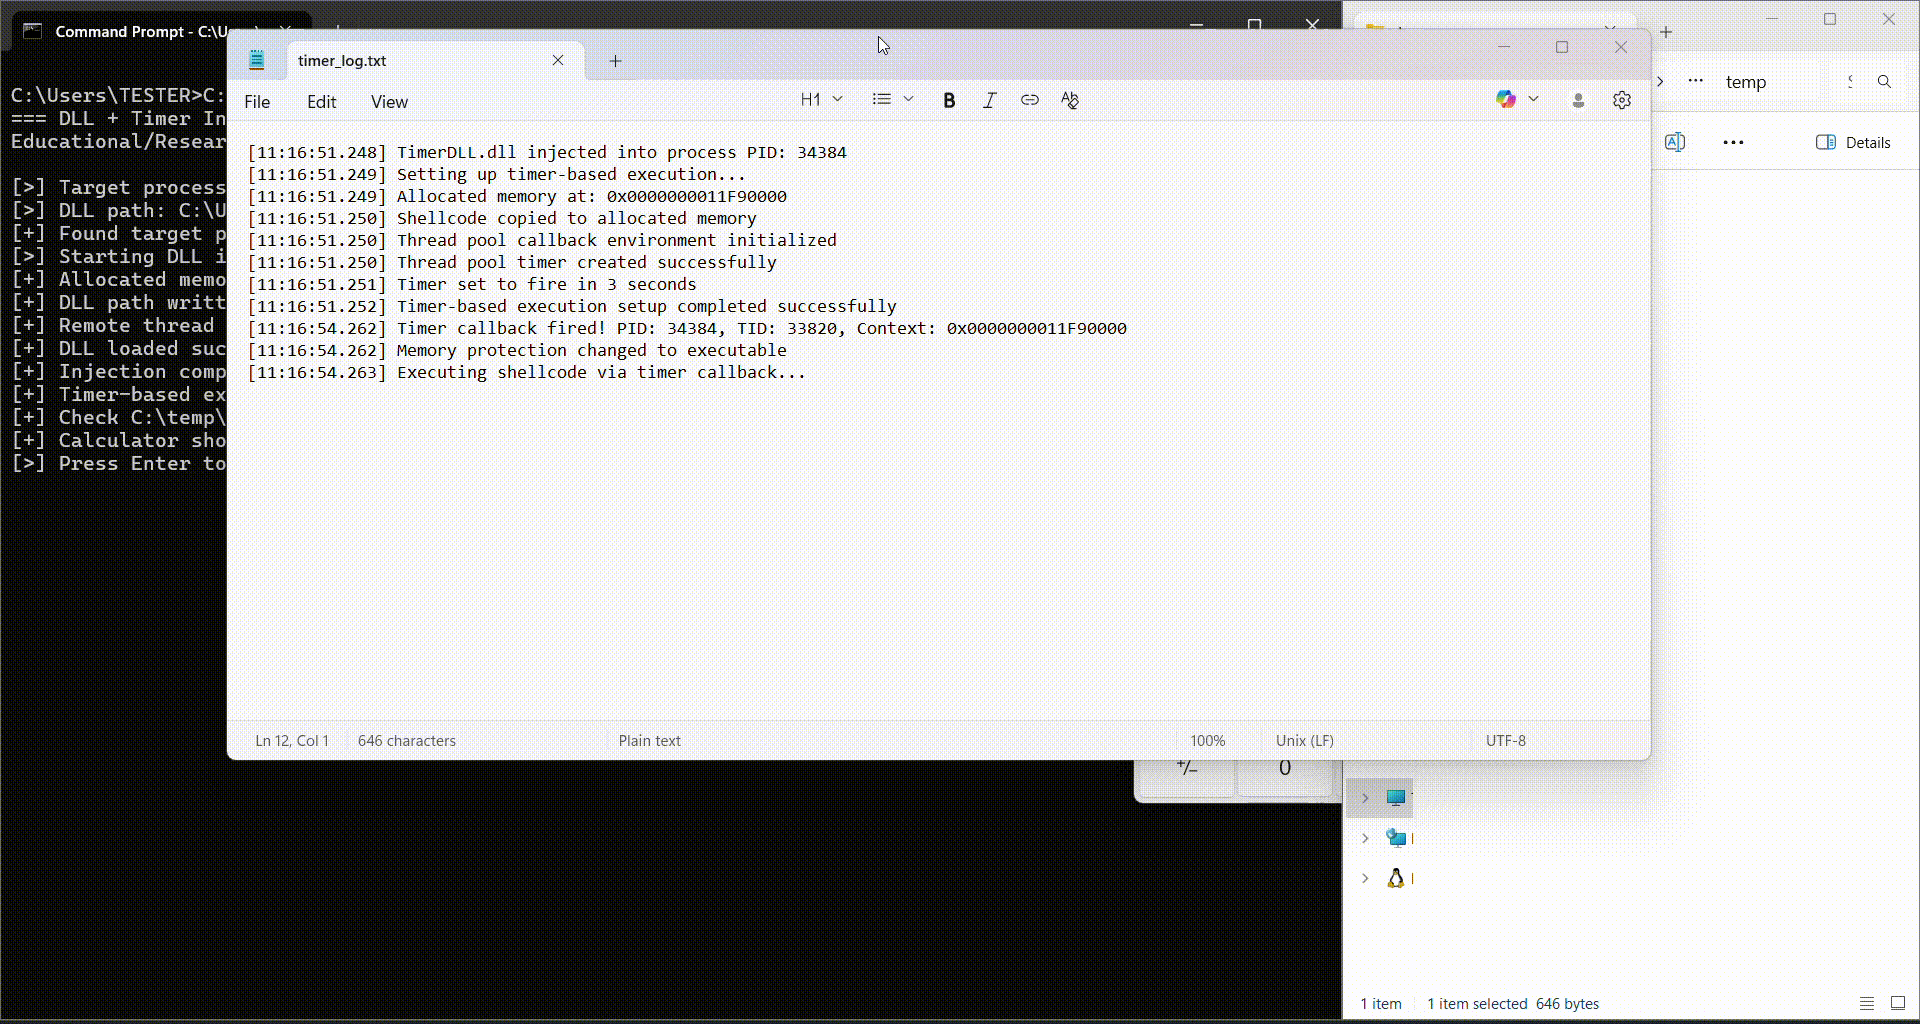 andreisss/remote-dll-injection-with-timer-based-shellcode-execution
Injection de DLL à distance avec exécution de shellcode basée sur un minuteur
 0xninjacyclone/asmldr
Chargeur de shellcode dynamique doté de capacités d'évasion sophistiquées
 print3m/bytecaster
Couteau suisse pour le chiffrement de payloads, l'obfuscation et la conversion en tableaux d'octets – le tout en une seule commande (14 formats de…
 n0qword/win32k-callback-detouring
Abuser du mécanisme de rappel du noyau win32k.sys pour exécuter du code arbitraire
 ofasgard/execute-assembly-pico
Un PICO pour Crystal Palace qui implémente l'hébergement CLR pour exécuter un assembly .NET en mémoire.
 winterknife/silverpick
Framework de développement de shellcode en mode utilisateur Windows (WUMSDF)

 0xsch1zo/nullgate
Bibliothèque qui facilite l'utilisation des syscalls indirects. Contournement AV/EDR assez intéressant en tant que PoC.
 nul0x4c/manualrsrcdatafetching
Récupérez vos données depuis la section des ressources manuellement, sans avoir besoin des API Windows.
 peterferrie/win-exec-calc-shellcode
Un petit shellcode Windows sans octets nuls qui exécute calc.exe (x86/x64, tous les OS/SP)
 snir-levi/linux_x86_reverse_tcp_alphanumeric_staged_shellcode_execve-bin-bash
Shellcode TCP inverse alphanumérique par étapes pour Linux x86 qui crée une connexion socket vers un listener et exécute /bin/bash via execve, conçu…
 touhidshaikh/bin2shell
bin2shell est un utilitaire très léger pour extraire le code shell à partir d'un fichier binaire.
 kkirsche/slae
Examen SecurityTube Linux Assembly Expert x86