

SysWhispers3
 klezvirus/syswhispers3
SysWhispers sous stéroïdes - contournement d'AV/EDR via des appels système directs.
defensive-toolspayload-generationexploitation+5
1.6k
klezvirus/syswhispers3SysWhispers sous stéroïdes - contournement d'AV/EDR via des appels système directs.
 icyguider/nimcrypt2
Packer/chargeur de shellcode .NET, PE et Raw Shellcode écrit en Nim
 0xsp-srd/mortar
technique d'évasion pour contrer et détourner la détection et la prévention des produits de sécurité (AV/EDR/XDR)
 flopz-project/flopz
Boîte à outils d'assembleur purement Python pour créer du shellcode, patcher dynamiquement des binaires et instrumenter des images de firmware pour…
 ariary/volana
🌒 Obfuscation de commandes shell pour éviter les systèmes de détection
 plackyhacker/shellcode-injection-techniques
Implémentations en C# de techniques d'injection de shellcode, y compris l'injection classique, le détournement de threads, le creusement de processus…
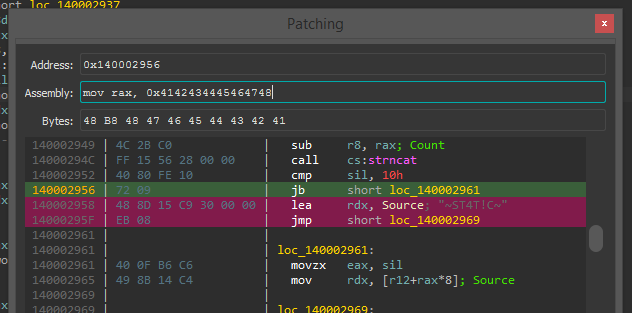 gaasedelen/patching
Un plugin interactif de patching binaire pour IDA Pro
 chvancooten/nimpackt-v1
Packeur d'assembleur et chargeur de shellcode basé sur Nim pour l'opsec et le profit.
 plackyhacker/shellcode-encryptor
Un simple encrypteur/décrypteur/exécuteur de shellcode pour contourner les antivirus.
 icyguider/nimcrypt
Crypter PE écrit en Nim
 gamozolabs/elfloader
Un aplatisseur de fichiers ELF agnostique à l'architecture pour shellcode.
 allevon412/teamsimplant
Implant furtif de proxying DLL pour Microsoft Teams qui injecte un shellcode chiffré AES via des techniques de déshookage, fournissant un accès…
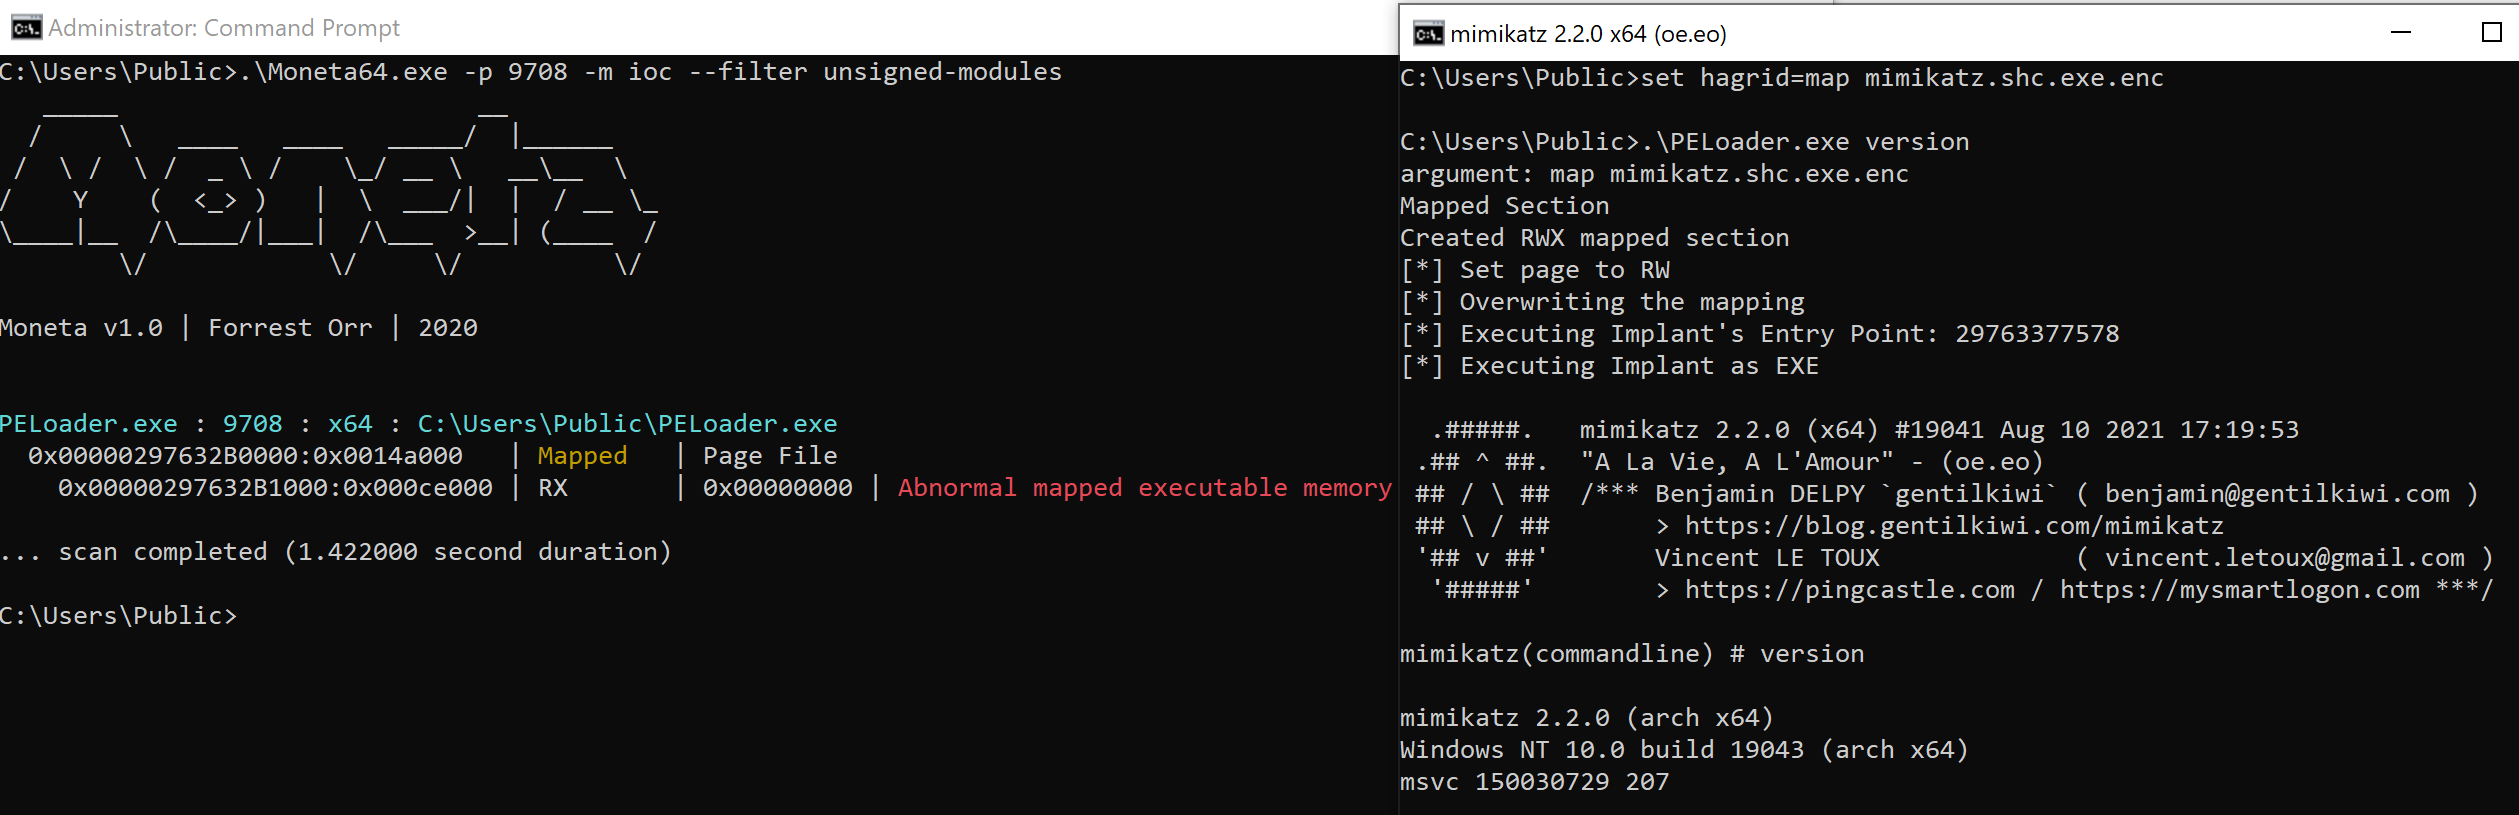 hagrid29/peloader
Chargeur PE avec diverses techniques d'injection de shellcode
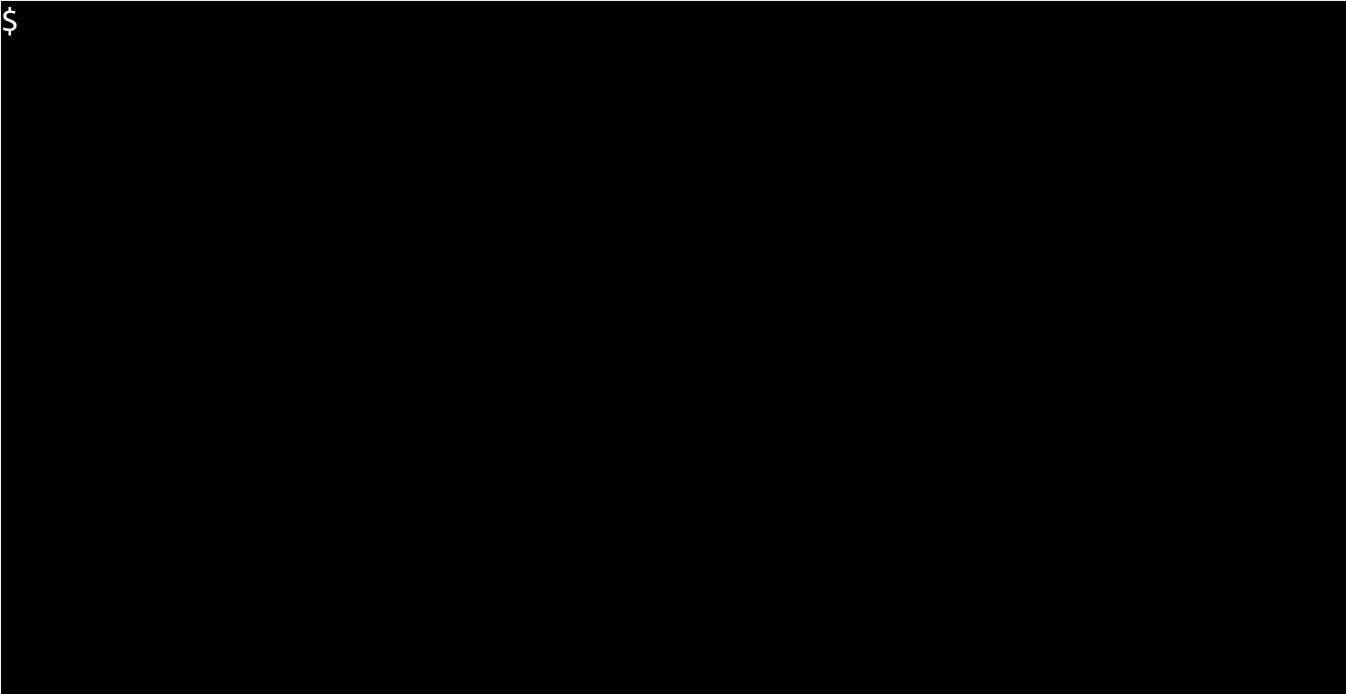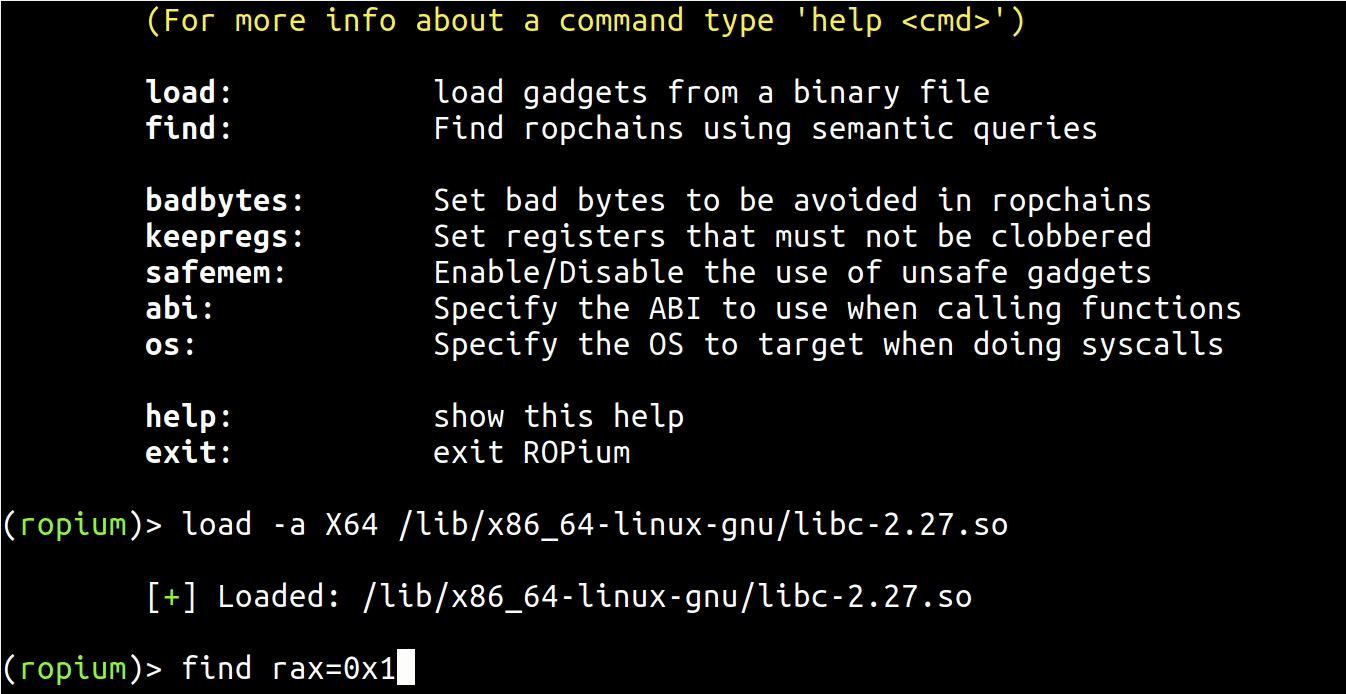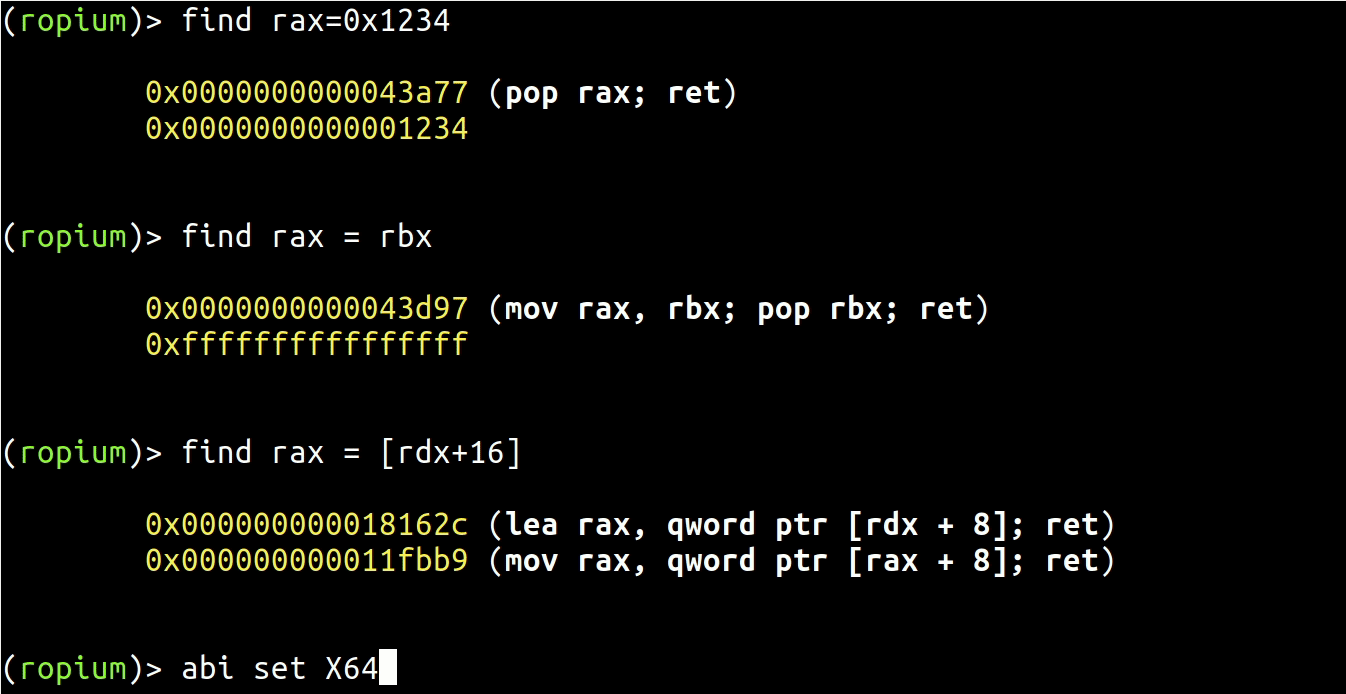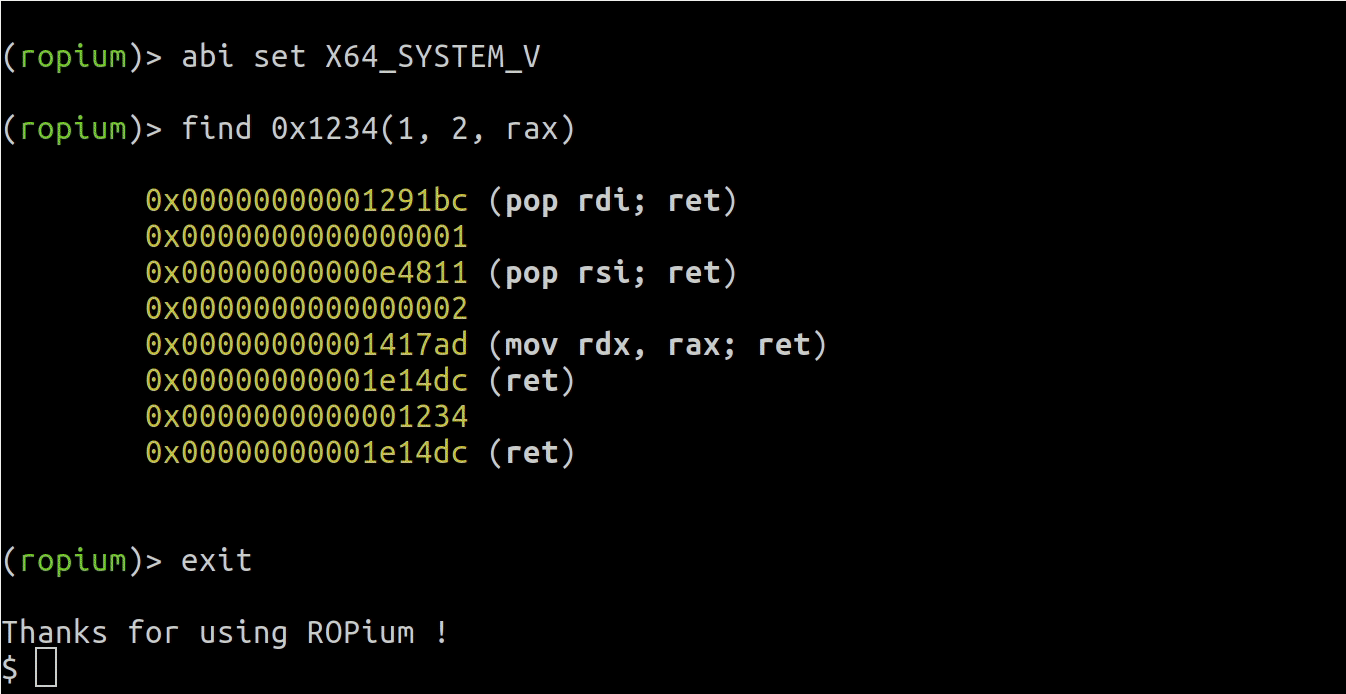 boyan-milanov/ropium
Constructeur automatisé de chaînes ROP qui extrait et analyse les gadgets à partir de binaires en utilisant des requêtes sémantiques, prenant en…
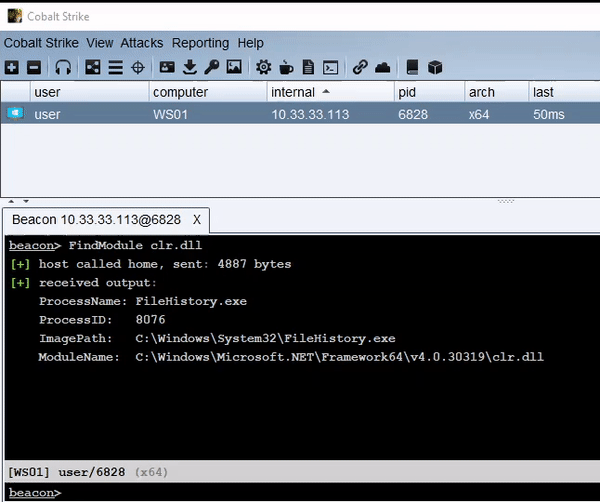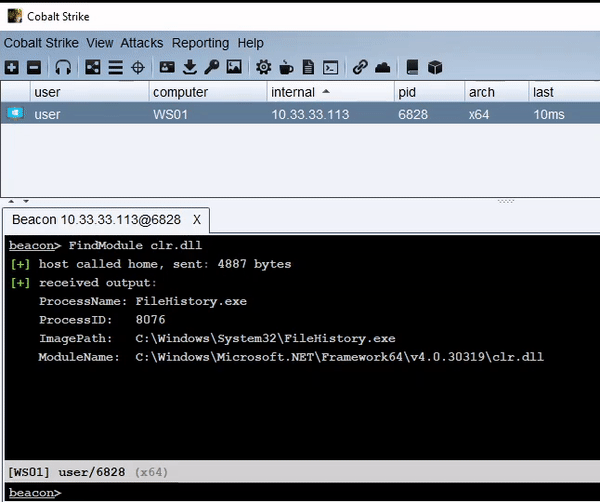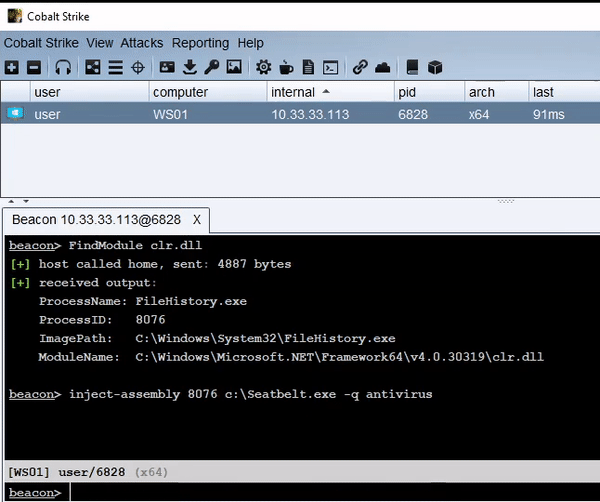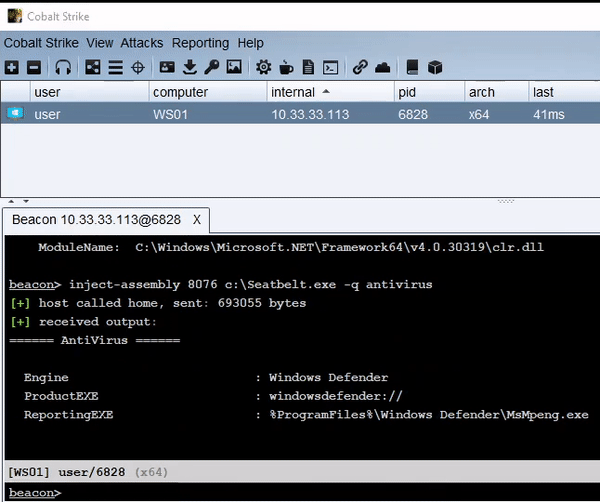 kyleavery/inject-assembly
Injecter des assemblies .NET dans un processus existant
 helviojunior/shellcodetester
Une application pour tester les shellcodes Windows et Linux
 trickster0/offensiverust
Armement en Rust pour les engagements d'équipe rouge.
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC pour une technique avancée d'évasion en mémoire permettant de mieux cacher l'allocation mémoire du shellcode injecté aux…