
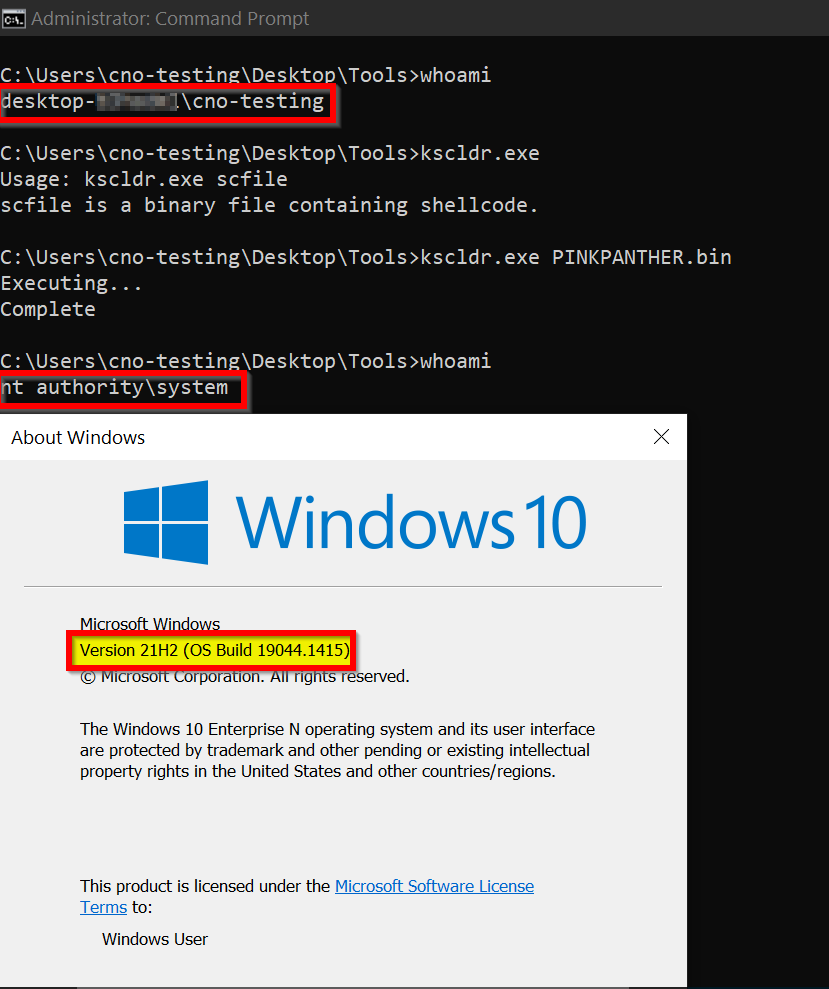
PINKPANTHER
 winterknife/pinkpanther
Shellcode Windows x64 en mode noyau, fabriqué à la main, pour le vol de jetons (token stealing)
privilege-escalationshellcodepost-exploitation+2
517
winterknife/pinkpantherShellcode Windows x64 en mode noyau, fabriqué à la main, pour le vol de jetons (token stealing)
 choisg/onedriveupdatersideloading
Payload pour le sideloading de DLL de OneDriveUpdater.exe, basé sur l'article de blog de PaloAltoNetwork Unit42
 codewhitesec/lastenzug
Proxy Socks4a exploitant PIC, Websockets et obfuscation statique au niveau assembleur
 techryptic/pokemon-shellcode-loader
Marre de regarder de l'hex toute la journée et de voir des '\x41' ? Vous préférez regarder Lugia/Charmander ? J'ai la solution pour vous.
 daem0nc0re/tangledwinexec
PoCs et outils pour l'investigation des techniques d'exécution de processus Windows
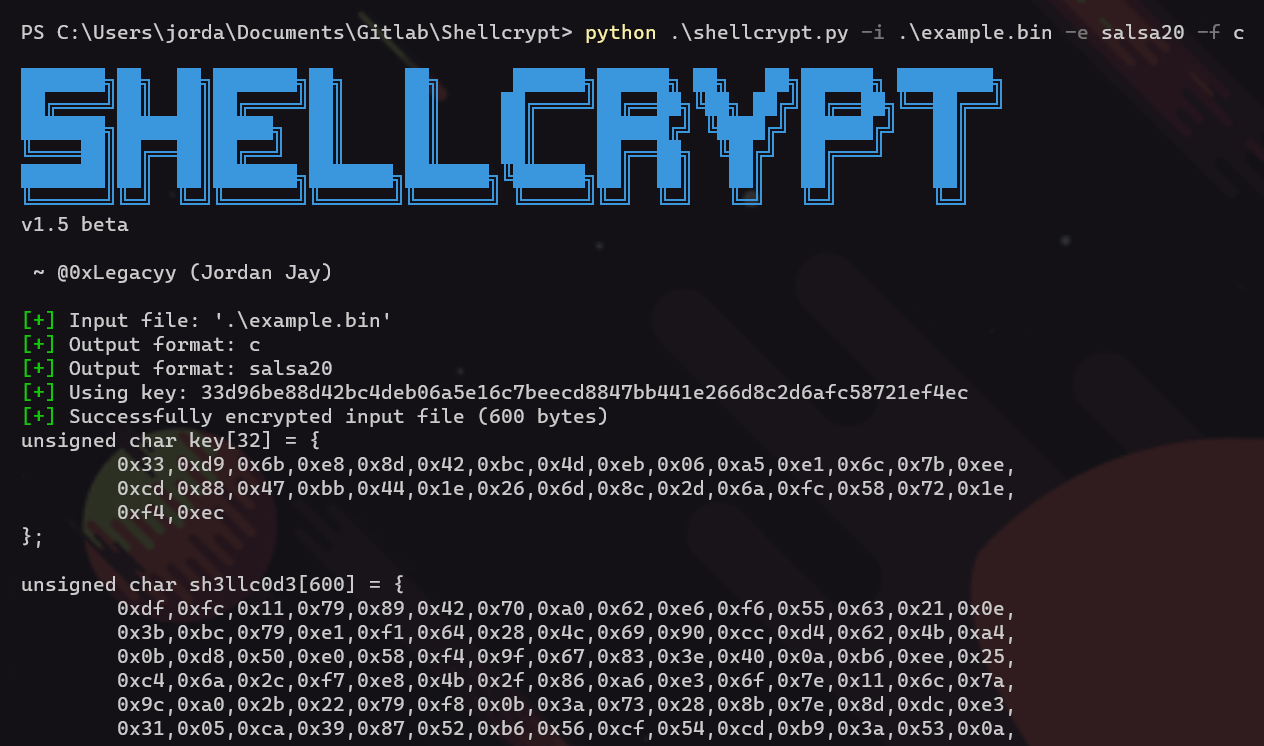 iilegacyyii/shellcrypt
Un outil QoL pour obfusquer du shellcode. À l'avenir, il pourra enchaîner les méthodes d'encodage/chiffrement/compression.
 wra7h/flavortown
Diverses méthodes pour exécuter du shellcode
 secforce/sharpwhispers
Portage en C# de SysWhispers2. Il utilise SharpASM pour trouver les code caves afin d'exécuter le stub d'appel système.
 s3cur3th1ssh1t/nimshellcodefluctuation
ShellcodeFluctuation PoC porté vers Nim
 zimawhit3/bitmancer
Bibliothèque Nim pour le développement de la sécurité offensive
 deepinstinct/dirty-vanity
Un POC pour la nouvelle technique d'injection, abusant de l'API Windows fork pour contourner les EDR.…
 bohops/dynamicdotnet
Une collection de fragments de code divers et variés qui exploitent des techniques dynamiques .NET
 namazso/linux_injector
Un simple injecteur de bibliothèques partagées sans ptrace pour Linux x64
 an00brektn/gopher47
Un Gopher Assassin tiers pour le framework Havoc.
 kudaes/split
Appliquez une approche diviser pour régner pour contourner les EDR
 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
Cette nouvelle façon d'utiliser NtQueueApcThreadEx en abusant des paramètres ApcRoutine et SystemArgument[0-3] en passant un gadget aléatoire pop…
 netspooky/scare
Un REPL et émulateur d'assembleur multi-architecture pour votre ligne de commande.
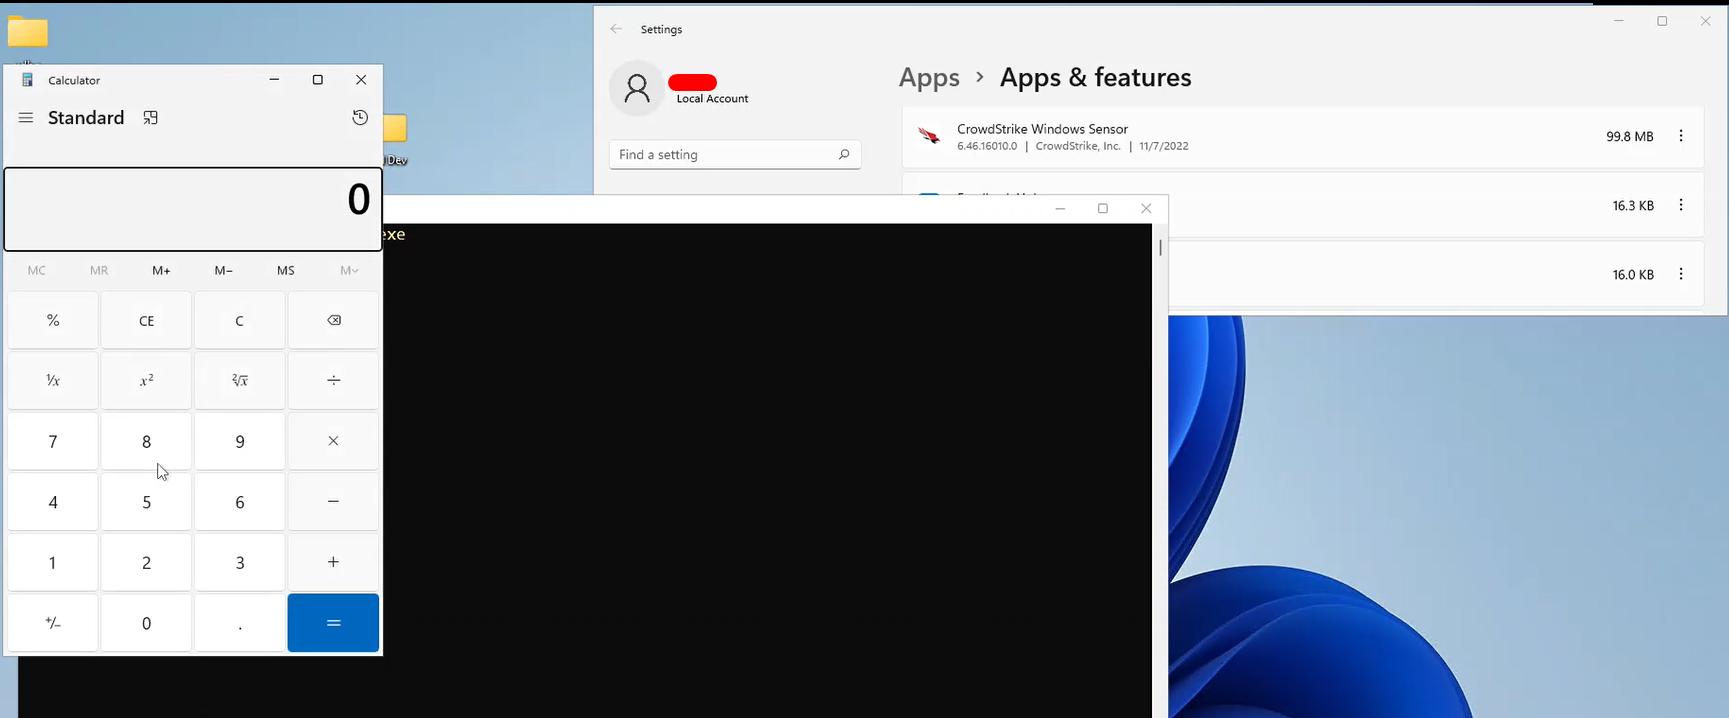 saadahla/d1rkldr
Chargeur de shellcode avec implémentation de syscall dynamique indirect, shellcode au format MAC, résolution d'API depuis le PEB, appel syscall et…