
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
399 résultats
gmailc2 preview

gmailc2

GitHubmachine1337/gmailc2

Un serveur C2 totalement indétectable qui communique via Google SMTP pour contourner les protections antivirus et les restrictions de trafic réseau.
payload-generationpersistence-mechanismsshellcode+4
486
il y a 1 an
Invoke-PSObfuscation preview

Invoke-PSObfuscation

GitHubgh0x0st/invoke-psobfuscation

Une approche approfondie de l'obscurcissement des composants individuels d'une charge utile PowerShell, que vous soyez sur Windows ou Kali Linux.

payload-generationexploitationshellcode+2
284il y a 4 ans
Shoggoth preview

Shoggoth

GitHubfrkngksl/shoggoth

Crypteur polymorphe qui transforme les fichiers shellcode, PE et COFF en charges utiles obscurcies et indépendantes de la position avec chiffrement…
exploit-frameworkspayload-generationshellcode+2
805il y a 6 mois
threadfire preview

threadfire

GitHubjosh0xa/threadfire

PoC Détournement d'exécution de thread pour injection de code Win32
shellcodepenetration-testingred-teaming+1
177il y a 2 ans
MsfMania preview

MsfMania

GitHublepotekil/msfmania

Outils d'évasion antivirus en Python

encryption-decryption-toolspayload-generationexploitation+9
515il y a 11 mois
bluffy preview

bluffy

GitHubpreemptdev/bluffy

Convertissez du shellcode en :sparkles: différents :sparkles: formats !
payload-generationids-ips-evasionshellcode+1
356il y a 3 ans
PEzor-Docker preview

PEzor-Docker

GitHubcyb3r-techie/pezor-docker

Grâce à cette image Docker, vous pouvez facilement accéder à PEzor sur votre système !
payload-generationexploitationshellcode+2
15il y a 4 ans
EXCELntDonut preview

EXCELntDonut

GitHubredsiege/excelntdonut

Générateur de macros Excel 4.0 (XLM) pour injecter des DLL et des EXE en mémoire.
phishing-toolspayload-generationexploitation+4
517il y a 6 ans
PichichiH0ll0wer preview

PichichiH0ll0wer

GitHubitaymigdal/pichichih0ll0wer

Chargeur de hollowing de processus basé sur Nim pour exécutables PE avec méthodes d'injection configurables, appels système directs/indirects,…
payload-generationexploitationshellcode+3
65il y a 1 an
RemoteTLSCallbackInjection preview

RemoteTLSCallbackInjection

GitHubmaldev-academy/remotetlscallbackinjection

Utilisation des callbacks TLS pour exécuter une charge utile sans créer de threads dans un processus distant.

shellcodeeducationbinary-exploitation+1
291il y a 2 ans
mwemu preview

mwemu

GitHubmwemuorg/mwemu

Émulateur matériel x86 en Rust pur et simulateur de processus Windows pour l'analyse de logiciels malveillants, l'émulation de shellcode et le…
exploit-frameworksreverse-engineeringshellcode+2
313il y a 7h 38m
Stardust preview

Stardust

GitHubcracked5pider/stardust

Un modèle d'implant moderne indépendant de la position 32/64 bits

exploitationshellcodepost-exploitation+4
1.4kil y a 4 mois
Blackbone preview

Blackbone

GitHubdarthton/blackbone

Bibliothèque de piratage mémoire Windows

privilege-escalationdynamic-analysis-sandboxingmemory-forensics+9
5.5kil y a 4 ans
shellex preview

shellex

GitHubtherealdreg/shellex

Convertisseur de C-shellcode en hexadécimal, outil pratique pour coller et exécuter des shellcodes dans IDA PRO, gdb, windbg, radare2, ollydbg,…
exploitationreverse-engineeringshellcode+5
112il y a 3 ans
BadOutlook preview

BadOutlook

GitHubaahmad097/badoutlook

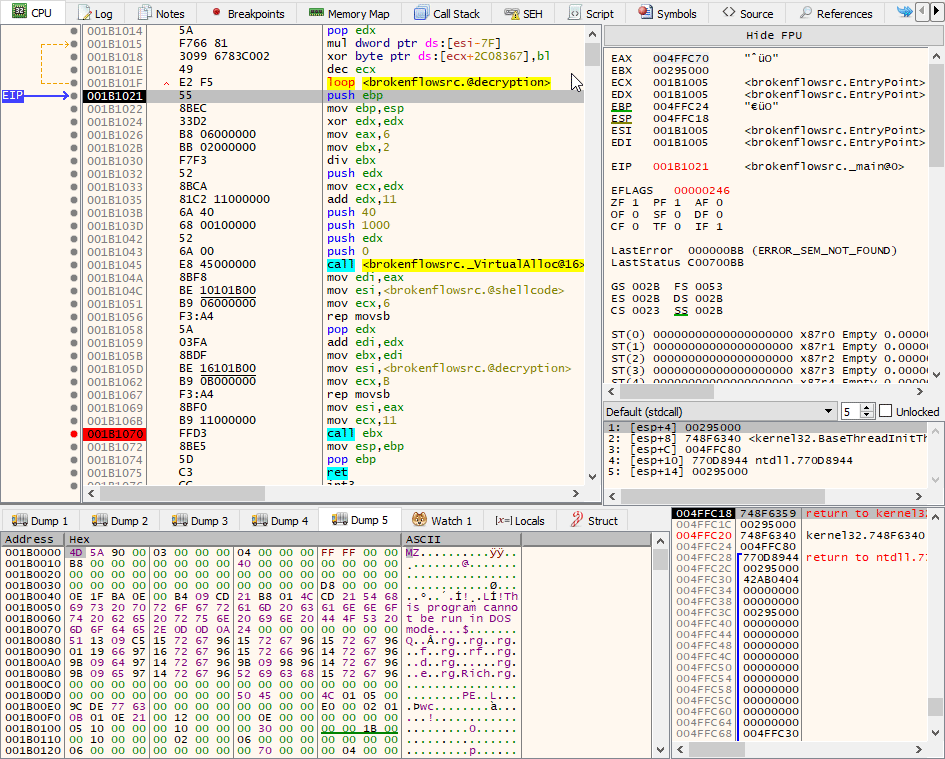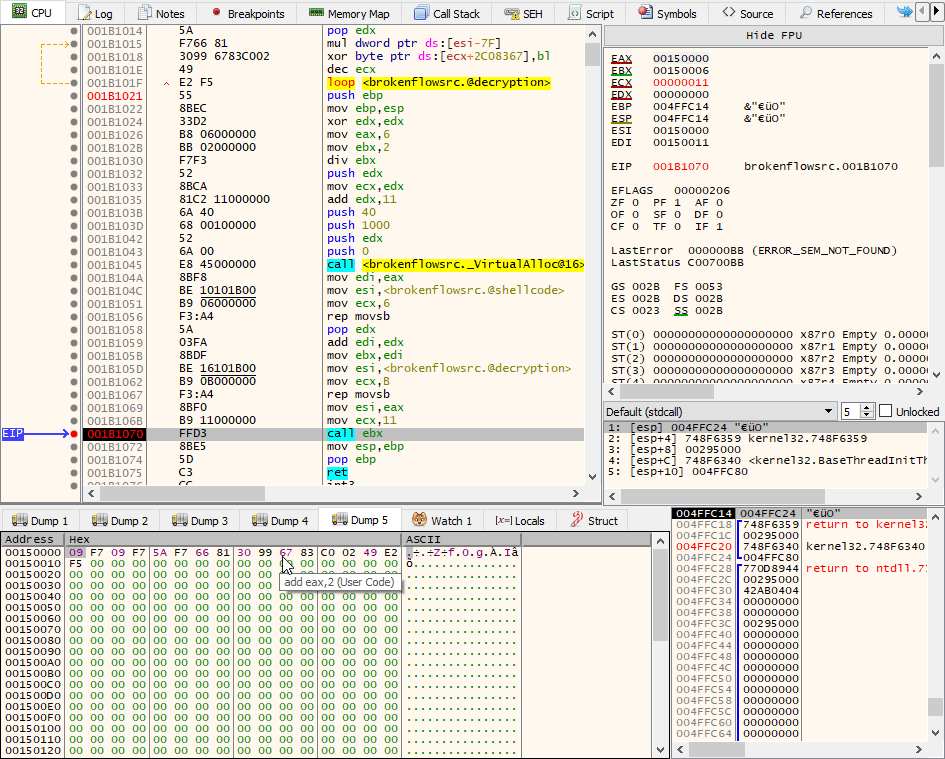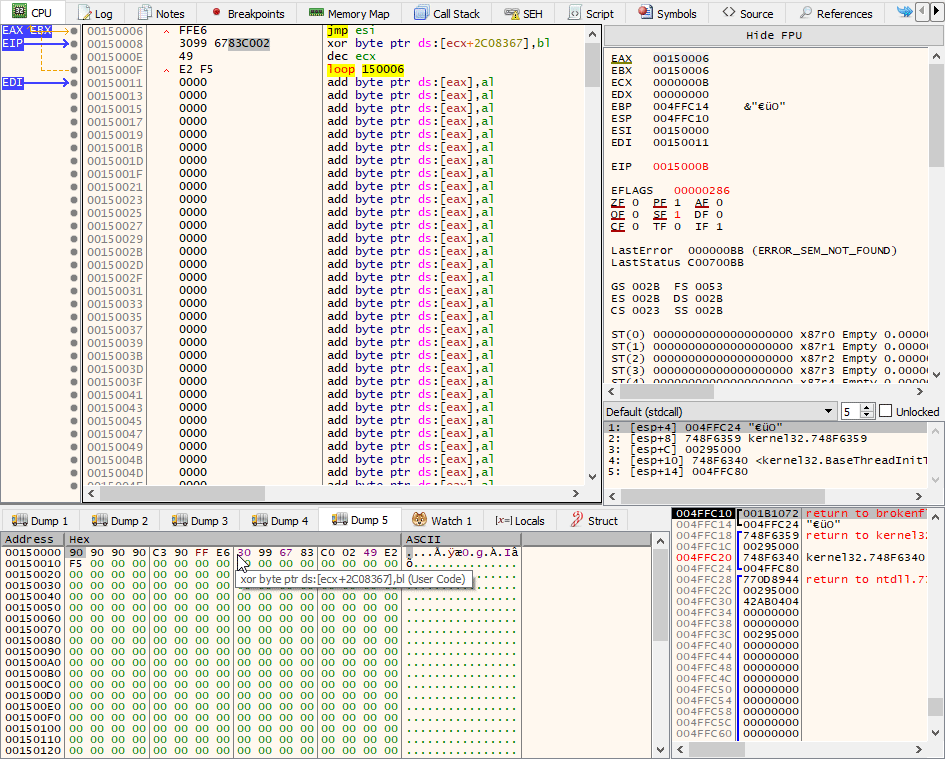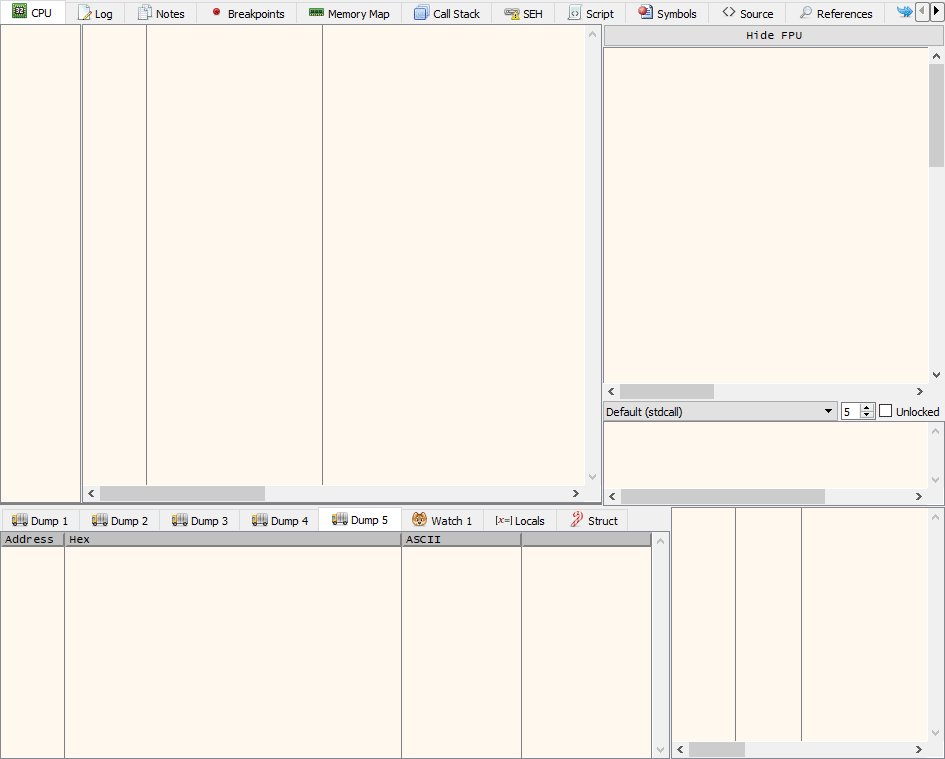
Outil C# de preuve de concept qui lit les e-mails Outlook via l'interface COM, extrait le shellcode encodé en base64 des lignes d'objet déclencheurs…
payload-generationexploitationshellcode+3
137il y a 5 ans
BrokenFlow preview

BrokenFlow

GitHubenkomio/brokenflow

Un simple PoC pour invoquer un shellcode chiffré en utilisant un appel caché

encryption-decryption-toolsexploitationids-ips-evasion+4
115il y a 3 ans
OffensiveNim preview

OffensiveNim

GitHubbyt3bl33d3r/offensivenim

Mes expériences dans l'armement de Nim (https://nim-lang.org/)
privilege-escalationcode-analysislateral-movement+8
3.1kil y a 2 ans
BokuLoader preview

BokuLoader

GitHubboku7/bokuloader

Un chargeur réflectif (Reflective Loader) de Cobalt Strike, preuve de concept, qui vise à recréer, intégrer et améliorer les fonctionnalités…

penetration-testing-frameworksexploit-frameworksshellcode+3
1.4kil y a 2 ans
Précédent1…171819…23Suivant