

sift
 hotstartlabs/sift
Triage des expositions d'identifiants et de données sensibles pour les partages de fichiers
defensive-toolsdigital-forensicssecret-detection+1
hotstartlabs/siftTriage des expositions d'identifiants et de données sensibles pour les partages de fichiers

 phpboyscout/go/redact
# Redact Supprime le contenu de type identifiant des chaînes de caractères libres avant qu’il n’atteigne les journaux ou la télémétrie. Fait partie…
 boxed-dev/vibe-coding-security
Liste de contrôle de sécurité pré-lancement pour les applications générées par IA (Lovable, v0, Bolt, Cursor). 69 vérifications couvrant Supabase…
 ghostpack/deeppass
Chasser les mots de passe avec l'apprentissage profond
 daffainfo/oneliner-bugbounty
Une collection de scripts oneliner pour le bug bounty
 h33tlit/secret-regex-list
Liste de regex pour scraper des clés API secrètes et des informations juteuses.
 nheiniger/snaffpoint
Un outil pour les testeurs d'intrusion afin de trouver des bonbons dans SharePoint.
 zephrfish/azureattackkit
Collection d'outils Azure à télécharger pour attaquer un environnement + conseils rapides et autres informations utiles
 proviesec/google-dorks
Dorks Google utiles pour la sécurité web et le Bug Bounty
 controlplaneio/truffleproc
truffleproc — chassez les secrets dans la mémoire des processus (mashup de TruffleHog et gdb)
 shieldfy/api-security-checklist
Checklist des contre-mesures de sécurité les plus importantes lors de la conception, des tests et de la publication de votre API
 c0axx/canaryhunter
Canary Hunter vise à être un script PowerShell rapide pour vérifier la présence de canaris courants dans divers formats générés gratuitement sur…
 papermtn/slack-watchman
Outil d'énumération Slack et de détection de secrets exposés
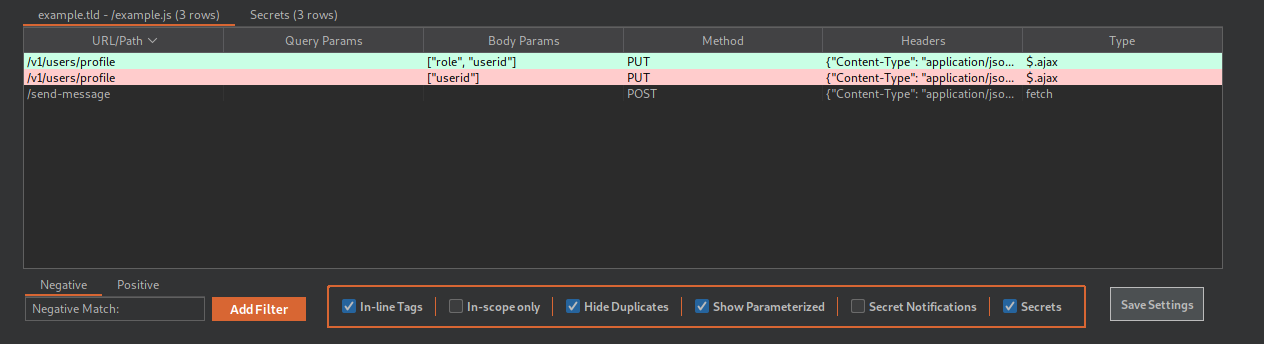 0x999-x/jsluicepp
jsluice++ est une extension Burp Suite conçue pour l'analyse passive et active du trafic JavaScript à l'aide de l'outil CLI jsluice.
 h4x0r-dz/leaked-credentials
Comment chercher des identifiants divulgués !
 asamassekou10/ship-safe
L'agent de sécurité indépendant pour les logiciels écrits par IA. Il détecte les problèmes, vérifie s'ils sont réels et vous montre les preuves. Cœur…
 rootsecdev/microburstsecretshunter
Analyse les dumps de domaines Azure exportés à la recherche de mots de passe en clair, de chaînes de connexion, de clés de stockage et d'autres…
 jenish-sojitra/jsanalyzer
Extension Burp Suite pour l'analyse statique JavaScript : extrait les points de terminaison d'API, les URL, les secrets et les e-mails avec filtrage…