
Archived
Deadguez
 drau6/deadguez
Scanner rapide d'identifiants SSH qui effectue des attaques par force brute sur les connexions SSH à l'aide de sshpass, aidant les testeurs…
reconnaissancepassword-attacksscripting-automation+2
 danieleperera/onioningestor
Un outil extensible pour collecter, explorer et surveiller les sites onion sur le réseau Tor et indexer les informations collectées dans Elasticsearch
 tmpertor/raven-storm
Boîte à outils Python de DDoS et de tests de charge avec des modules d'attaque L3/L4/L7, ARP, WiFi et Bluetooth, ainsi qu'un mode serveur pour…
 ritchiemwewa/osinteye
Suite d'énumération de noms d'utilisateur et de reconnaissance
 opiniondealer/crawlbox
Script Python qui force par force brute les répertoires web et les chemins d'administration à l'aide de listes de mots intégrées ou personnalisées,…
 fake-useragent/fake-useragent
Générateur de user-agents simple et à jour avec une base de données réelle
 blackhillsinfosec/eventlogging
Scripts d'automatisation pour déployer Windows Event Forwarding, Sysmon et des politiques d'audit personnalisées dans un environnement Active…
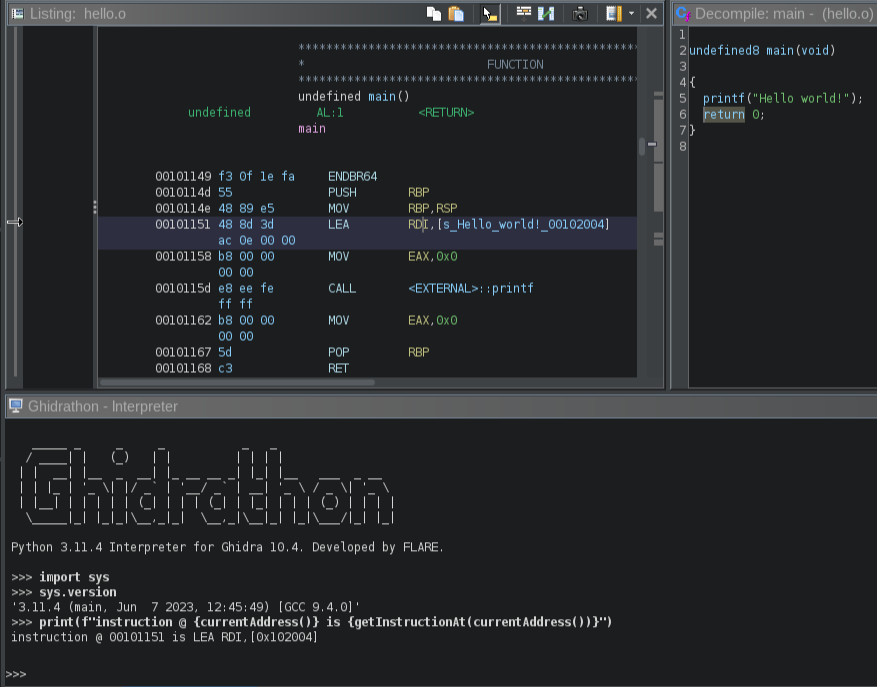 mandiant/ghidrathon
L'extension open-source de l'équipe FLARE pour ajouter la prise en charge de scripts Python 3 à Ghidra.
 jenkinsci-cert/security-218
Désactive le sous-système CLI/Remoting de Jenkins comme mesure d'atténuation contre les vulnérabilités d'exécution de code à distance non…
 jseidl/usernamer
Outil de pentest pour générer des noms d'utilisateur/identifiants basés sur des noms fournis.
 vmware-archive/burp-rest-api
API REST/JSON pour l'outil de sécurité Burp Suite.
 dansi/powershell-log4j-scanner
peut trouver, analyser et corriger les fichiers Log4J en raison de CVE-2021-44228, CVE-2021-45046
 sysadmin0815/fix-log4j-powershellscript
Atténuation de Log4Shell (CVE-2021-44228) - rechercher et supprimer la classe JNDI des fichiers *log4j*.jar sur le système avec Powershell (Windows)
 pgporada/ansible-role-cve
Atténue la CVE-2016-5195, alias DirtyCOW.
 koudaiii-archives/cookbook-update-glibc
cookbook pour la mise à jour de glibc. CVE-2015-0235(GHOST)
 vishnunandan555/cordon
Exécutez n'importe quelle commande dans une vue restreinte du système de fichiers sous Linux.

 nomograph/kit
Gestionnaire de registre d'outils vérifié. Gère les chaînes d'outils des développeurs à partir de registres basés sur Git.
 librewolf-community/browser/source
Le développement a été déplacé vers https://codeberg.org/librewolf/source