Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
1303 résultats
Cisco-ASA-vulnerability-research preview

Cisco-ASA-vulnerability-research

GitHubcobbbex/cisco-asa-vulnerability-research

Ingénierie inverse systématique du binaire lina de Cisco ASA pour découvrir et analyser les vulnérabilités de corruption mémoire, notamment…

vulnerability-analysisexploitationreverse-engineering+4

il y a 1 mois
polytracker preview

polytracker

GitHubtrailofbits/polytracker

Un outil d'instrumentation basé sur LLVM pour le suivi universel de taint, l'analyse de flux de données et le traçage.

vulnerability-analysisdynamic-code-analysisreverse-engineering+4
599il y a 3 mois
basalt preview

basalt

GitHubsunnypatell/basalt

World's first hazard checker for NVIDIA Blackwell (sm_120), with an assembler and scheduler matched against their own compiler byte for byte. The…

static-analysisvulnerability-analysiscode-analysis+3
10il y a 4 jours
AcrStealer-Custom-Protocol-Credential-Theft-Payload-Extraction-Analysis preview

AcrStealer-Custom-Protocol-Credential-Theft-Payload-Extraction-Analysis

GitHubkaandemir993/acrstealer-custom-protocol-credential-theft-payload-extraction-analysis

Analyse d'ingénierie inverse d'AcrStealer, un voleur d'informations sophistiqué qui utilise des protocoles personnalisés, le vol d'identifiants de…

reverse-engineeringdata-exfiltrationmalware-analysis+2
3il y a 1 mois
ghostdebug preview

ghostdebug

GitHubvollragm/ghostdebug

Débogueur utilisant des hooks furtifs pour échapper à la détection des débogueurs

defensive-toolsreverse-engineeringdebuggers+1
23il y a 1 mois
Rogue-Framework preview

Rogue-Framework

GitHubthisistfs/rogue-framework

Desktop workbench for AFL++ fuzzing, cross-architecture QEMU emulation, harness development, Ghidra headless analysis, custom mutators, and patch…

dynamic-analysis-sandboxingvulnerability-analysisexploitation+4
20il y a 1 mois
strilight preview

strilight

GitHubasama7706r-ui/strilight

Lifts x86-64 binary loops into closed-form SMT constraints via strided interval analysis, enabling O(1) symbolic execution and crackme key recovery.

static-analysiscode-analysisreverse-engineering+1
il y a 28 jours
dwarf2json preview

dwarf2json

GitHubvolatilityfoundation/dwarf2json

Convertir les informations de symboles et de types ELF/DWARF en JSON intermédiaire de vol3

memory-forensicsreverse-engineeringdigital-forensics+2
161il y a 1 an
frida-ios-dump preview

frida-ios-dump

GitHubalonemonkey/frida-ios-dump

Extrait les fichiers IPA déchiffrés des appareils iOS jailbreakés à l'aide de Frida pour la rétro-ingénierie, l'analyse de sécurité et les tests…

encryption-decryption-toolsios-securitymobile-app-pentesting+4
3.9kil y a 6 ans
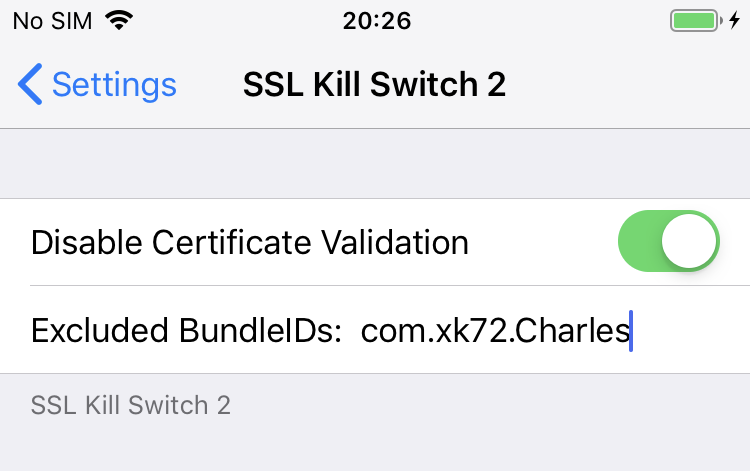
ssl-kill-switch2 preview

ssl-kill-switch2

GitHubnabla-c0d3/ssl-kill-switch2

Outil Blackbox pour désactiver la validation des certificats SSL - y compris l'épinglage de certificats - dans les applications iOS et macOS.

ios-securityweb-proxies-interceptionmobile-app-pentesting+3
3.3kil y a 5 ans
Clutch preview

Clutch

GitHubkjcracks/clutch

Utilitaire iOS nécessitant un jailbreak qui déchiffre les exécutables des applications installées et les extrait sous forme de fichiers .ipa ou de…

encryption-decryption-toolsios-securityreverse-engineering+2
3.8kil y a 1 an
class-dump preview

class-dump

GitHubnygard/class-dump

Générer des en-têtes Objective-C à partir de fichiers Mach-O.

static-analysisios-securityreverse-engineering+1
3.6kil y a 7 ans
frida-ios-dump-modern preview

frida-ios-dump-modern

GitHubjwalker/frida-ios-dump-modern

Un outil de dump iOS Frida mis à jour prenant en charge les dernières API de Frida 17.5.2

ios-securitymobile-app-pentestingreverse-engineering+3
11il y a 8 mois
Bus_Pirate preview

Bus_Pirate

GitHubelderlypirate/bus_pirate

Firmware multi-protocole pour un outil de hacking matériel prenant en charge SPI, I2C, JTAG, UART, 1-Wire, le sniffing de bus, l'analyse logique et…

embedded-systems-securitypacket-sniffing-analysisreverse-engineering+5
693il y a 9 mois
Bus_Pirate preview

Bus_Pirate

GitHubdangerousprototypes/bus_pirate

Interface de bus universelle pour le hacking matériel et le débogage, prenant en charge I2C, SPI, JTAG, UART et 1-Wire pour l'écoute, la…

embedded-systems-securityreverse-engineeringhardware-hacking+1
276il y a 6 ans
CTF-s-Tools preview

CTF-s-Tools

GitHubph4l4nx/ctf-s-tools

Dépôt pour indexer les outils utiles pour les CTF

osintexploitationreverse-engineering+9
29il y a 8 mois
awesome-industrial-control-system-security preview

awesome-industrial-control-system-security

GitHubhslatman/awesome-industrial-control-system-security

Une liste organisée de ressources liées à la sécurité des systèmes de contrôle industriels (ICS).

packet-sniffing-analysisnetwork-mappingvulnerability-analysis+9
2.0kil y a 0 ans
libpeconv preview

libpeconv

GitHubhasherezade/libpeconv

Bibliothèque personnalisée de chargement et de manipulation de PE pour le mappage manuel, le hooking d'IAT, le vidage mémoire et la reconstruction…

memory-forensicsreverse-engineeringshellcode+4
1.4kil y a 5 mois
Précédent1…789…73Suivant