
Archived
frida-dexdump
 hluwa/frida-dexdump
Un outil Frida pour extraire les fichiers DEX de la mémoire afin d'aider les ingénieurs en sécurité à analyser les malwares.
android-securitydynamic-analysis-sandboxingmemory-forensics+5
hluwa/frida-dexdumpUn outil Frida pour extraire les fichiers DEX de la mémoire afin d'aider les ingénieurs en sécurité à analyser les malwares.
 mgeeky/redwarden
Proxy inverse C2 Cobalt Strike qui repousse les Blue Teams, AVs, EDRs, scanners grâce à l'inspection de paquets et la corrélation de profils…
 mandiant/flare-ida
Utilitaires IDA Pro de l'équipe FLARE
 tomer8007/widevine-l3-decryptor
Une extension Chrome qui démontre le contournement du Widevine L3 DRM
 mrakovic-org/nashavm
Nasha est une machine virtuelle pour les fichiers .NET et son runtime a été réalisé en C++/CLI.
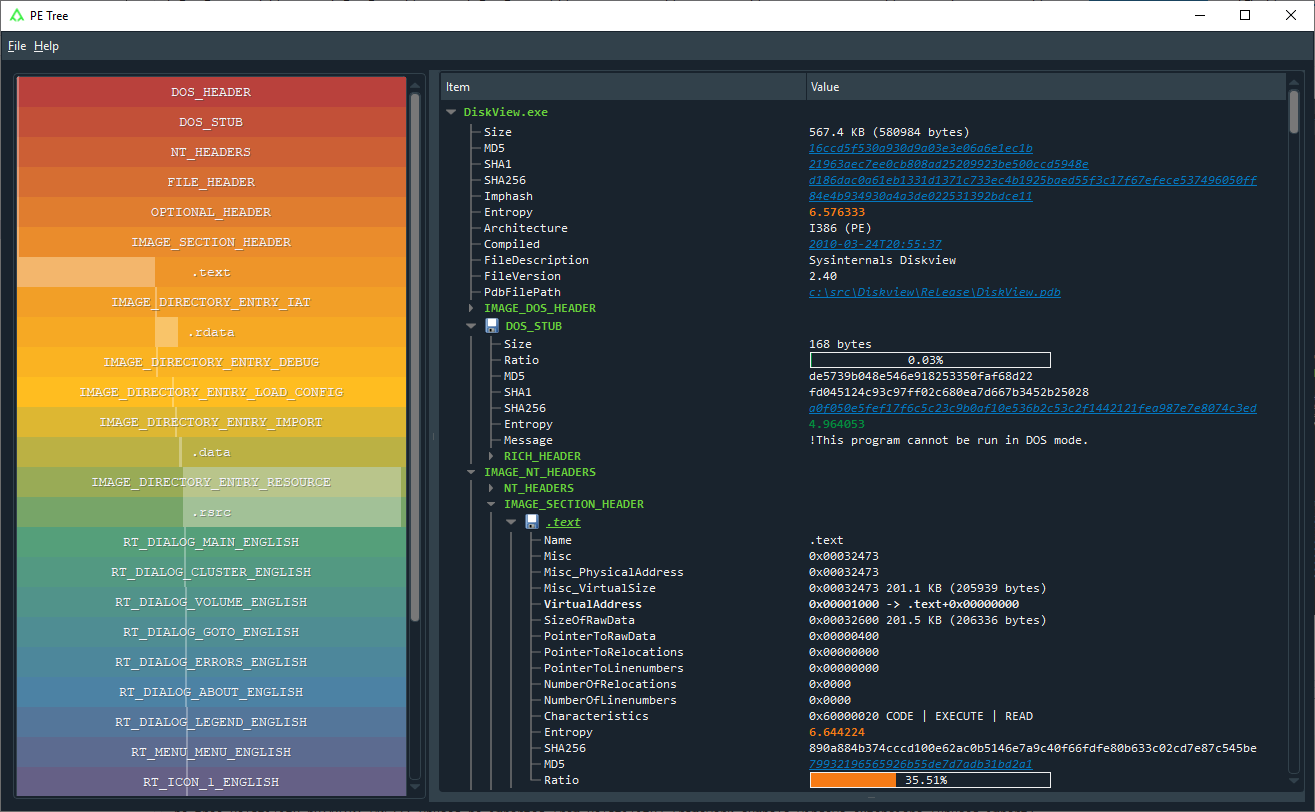 blackberry/pe_tree
Module Python pour visualiser les fichiers Portable Executable (PE) dans une vue arborescente en utilisant pefile et PyQt5. Peut également être…
 yeggor/uefi_retool
Un outil pour la rétro-ingénierie du firmware UEFI
 taviso/avscript
Avast JavaScript Interactive Shell
 b3nac/injuredandroid
Application Android vulnérable qui montre des exemples simples de vulnérabilités dans un style ctf.
 claudiugeorgiu/obfuscapk
Un outil d'obfuscation automatique pour applications Android fonctionnant en mode boîte noire, prenant en charge des fonctionnalités d'obfuscation…
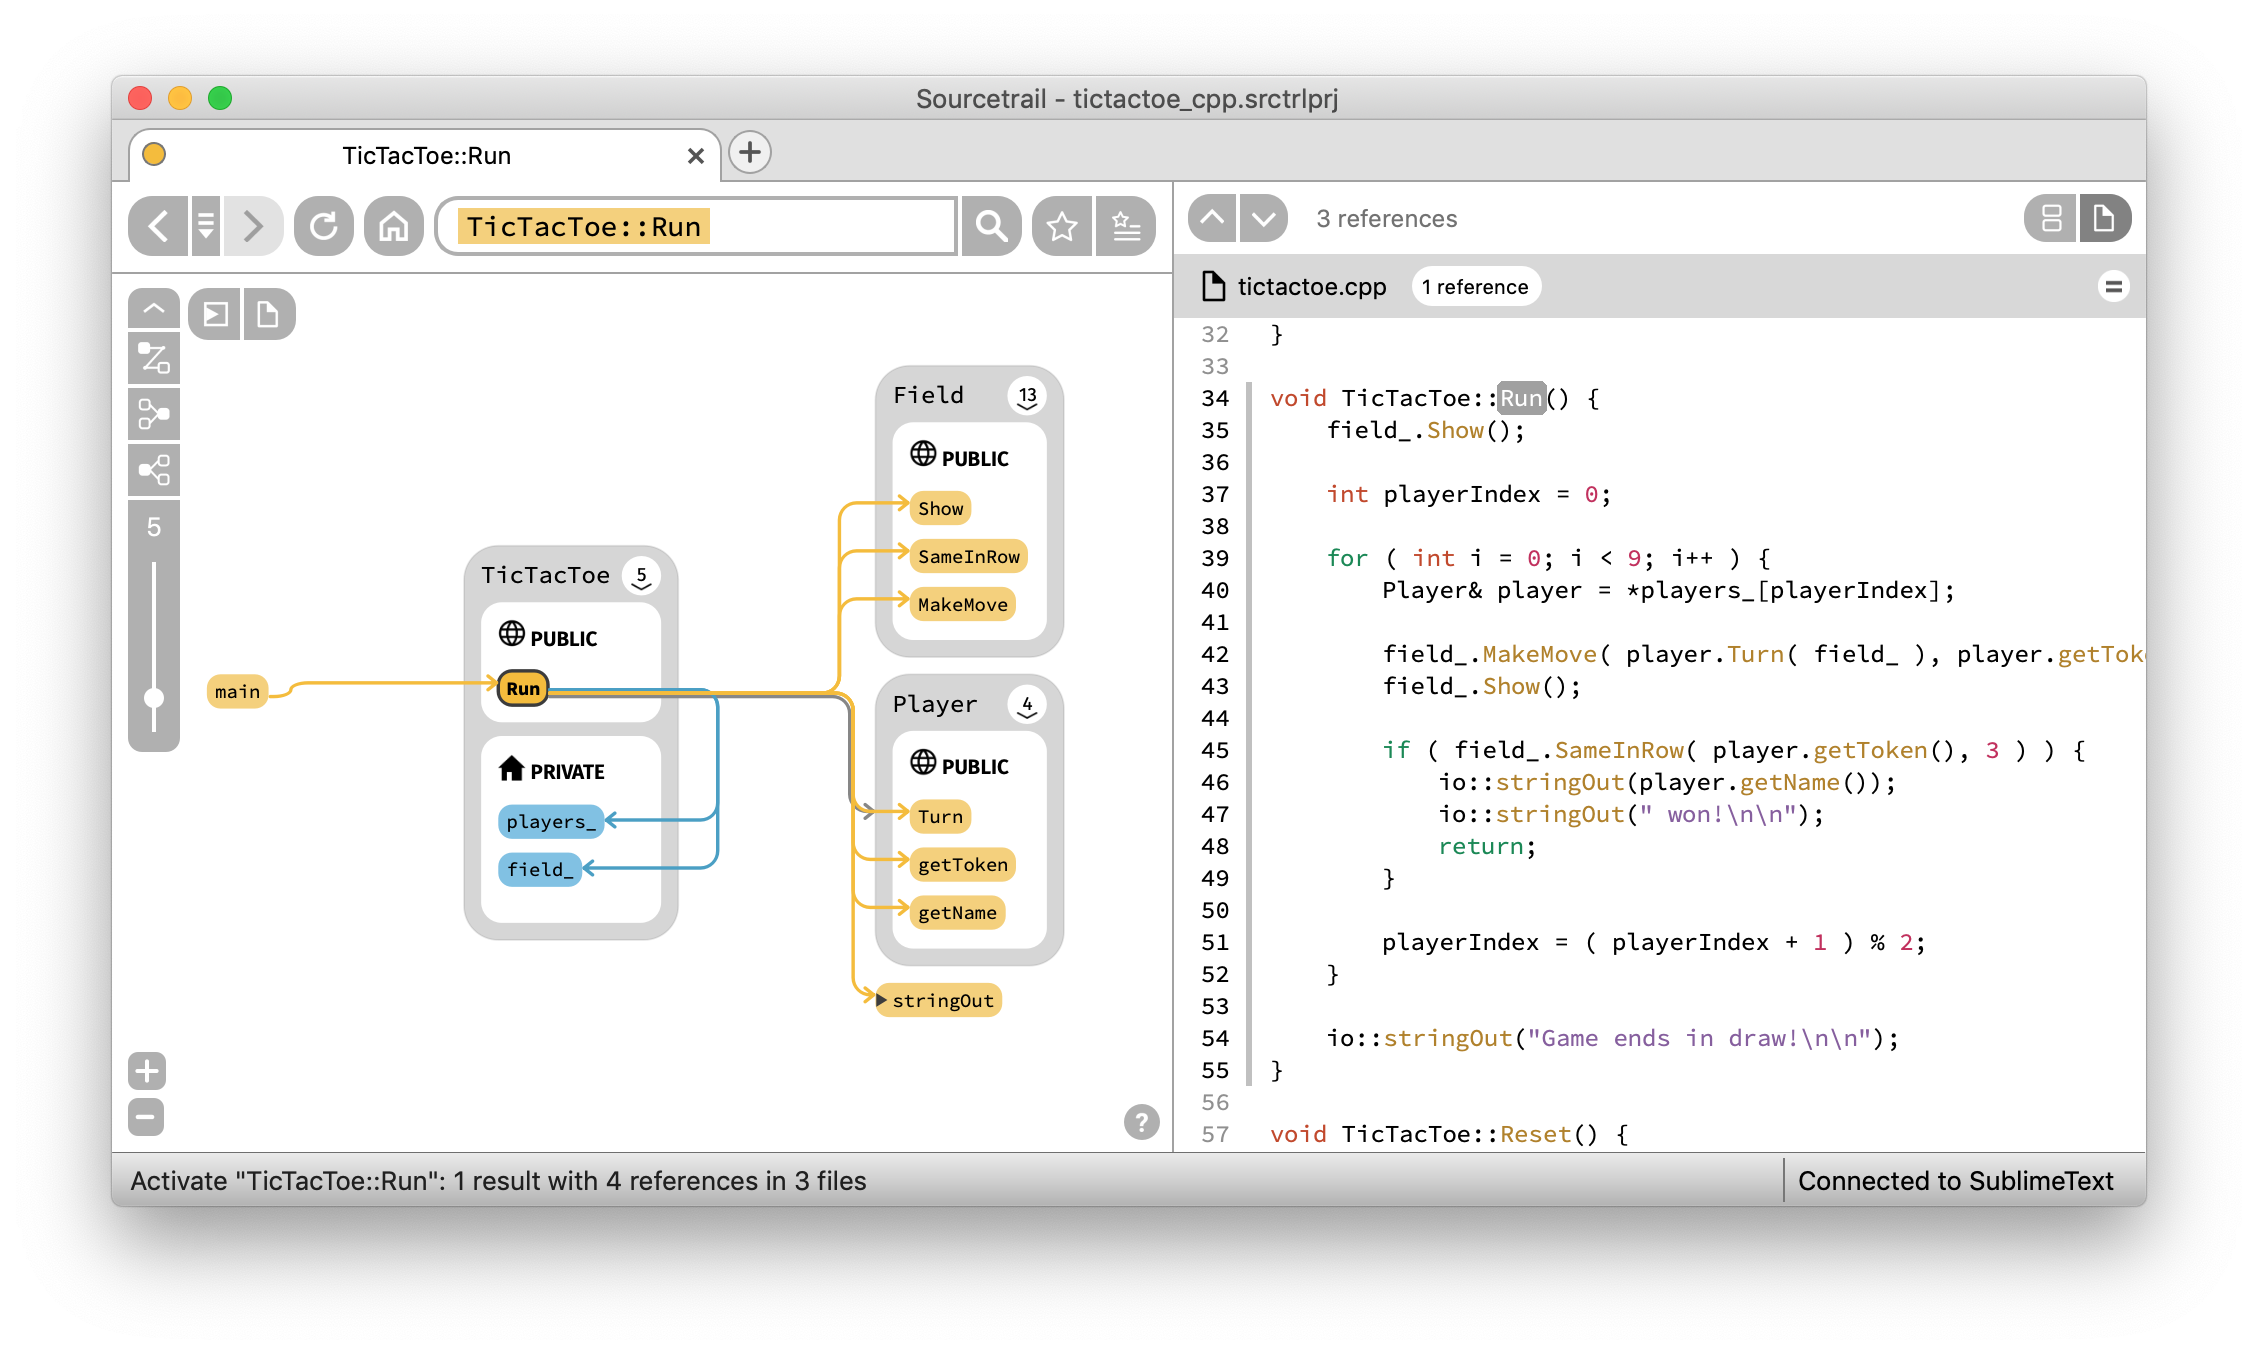 coatisoftware/sourcetrail
Sourcetrail - explorateur de code source interactif gratuit et open-source
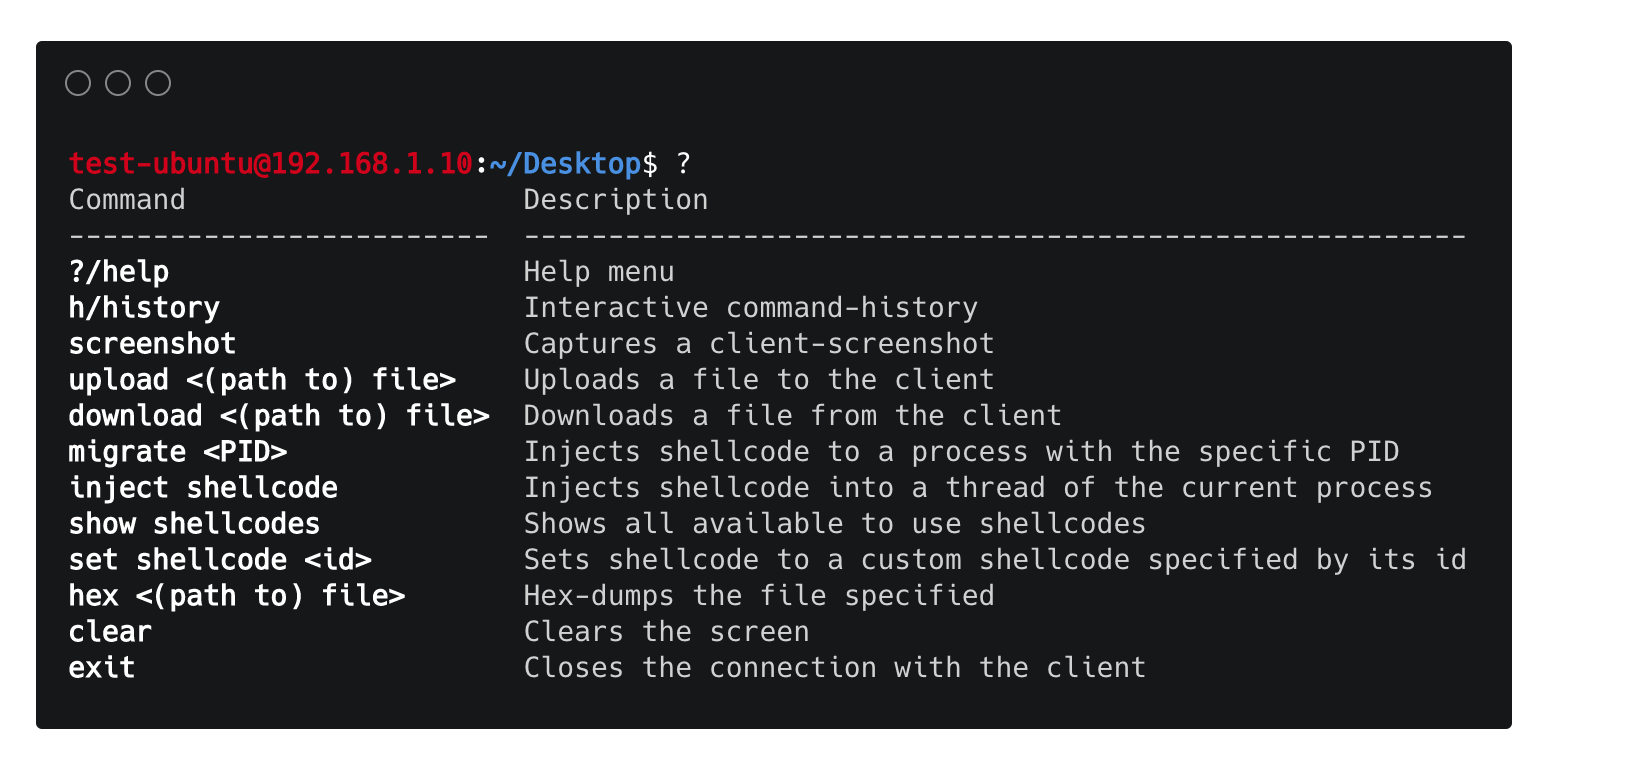 chrispetrou/hrshell
HRShell est un shell inverse HTTPS/HTTP construit avec Flask. C'est un serveur C2 avancé avec de nombreuses fonctionnalités et capacités.
 coldzer0/cmulator
Cmulator est un émulateur sandbox scriptable de rétro-ingénierie (x86 - x64) pour shellcode et binaires PE. Basé sur Unicorn & Zydis Engine &…
 idarlingteam/idarling
Plugin de Reverse Engineering collaboratif pour IDA Pro & Hex-Rays
 trailofbits/manticore
Outil d'exécution symbolique
 abhi-r3v0/adhrit
Suite de sécurité Android pour une reconnaissance approfondie et une analyse statique du bytecode basée sur les benchmarks Ghera.

