
Enigma
 bunnybuzz/enigma
Native C++ reverse-engineering engine with disassembly, decompilation, and analysis pipeline for PE/ELF binaries, featuring interactive GUI and…
static-analysisreverse-engineeringdebuggers+3
62
bunnybuzz/enigmaNative C++ reverse-engineering engine with disassembly, decompilation, and analysis pipeline for PE/ELF binaries, featuring interactive GUI and…
 wadingporque/apkprobe
APK décompilateur et scanner de secrets pour la recherche en sécurité Android ! Extrayez les clés API divulguées, les identifiants codés en dur et…
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 pelock/jobfuscator
Obfusque le code source Java pour le protéger contre l'ingénierie inverse, la décompilation et le vol de propriété intellectuelle. Renomme les…
 pelock/total-commander-ftp-password-recovery-tool-python
Outil de récupération de mots de passe FTP pour Total Commander en Python vous permet de déchiffrer les informations de mots de passe des comptes FTP…
 mastercodeon314/ksdumper-11
Une renaissance du classique et légendaire KsDumper
 withsecurelabs/radare2-scripts
Collection de scripts radare2 pour l'analyse de malwares : extraire des binaires de dumps mémoire, patcher les en-têtes PE et décoder les imports de…
 teutekeune/ibssloader
Outil de recherche pour démarrer Linux sur iPad mini 1 via checkm8, iBSS/iBEC corrigés et charges utiles bare-metal personnalisées, incluant le…
 pelock/autoit-obfuscator
Obfusque les scripts AutoIt pour protéger le code source contre l'analyse, la rétro-ingénierie et la décompilation grâce à une obfuscation avancée et…
 uwctcjnwlk/web3-decoder
Extension Burp Suite pour décoder les appels Ethereum JSON-RPC et les interactions avec les contrats intelligents, prenant en charge plusieurs…
 idamcp/idamcp
Serveur MCP intégrant IDA Pro à des agents IA, doté d'une passerelle sans état pour la gestion multi-sessions, d'un moteur de requêtes SQL…
 pelock/crackmez3s-ctf-crackme-tutorial
Comment écrire un CrackMe pour une compétition CTF. Code source, explication technique, astuces anti-débogage et anti-rétro-ingénierie.
 pelock/simple-polymorphic-engine-spe32
Génère un code de déchiffrement polymorphe unique pour chiffrer des données, en utilisant des instructions et des clés sélectionnées aléatoirement,…
 anpa1200/aidebug
Analyse de logiciels malveillants axée sur les preuves avec inspection approfondie des PE/.NET, reconstruction Ghidra, vérifications croisées par IA,…
 nirvanaon/own-defender
Projet de recherche rétro-ingénierie des interfaces COM du Centre de sécurité Windows pour tracer l'enregistrement des antivirus via ATL, vtable,…
 minanagehsalalma/zyxel-wax650s-research-notebook-public
Wiki-style carnet de recherche pour l'émulation du firmware Zyxel WAX650S et l'analyse de vulnérabilités
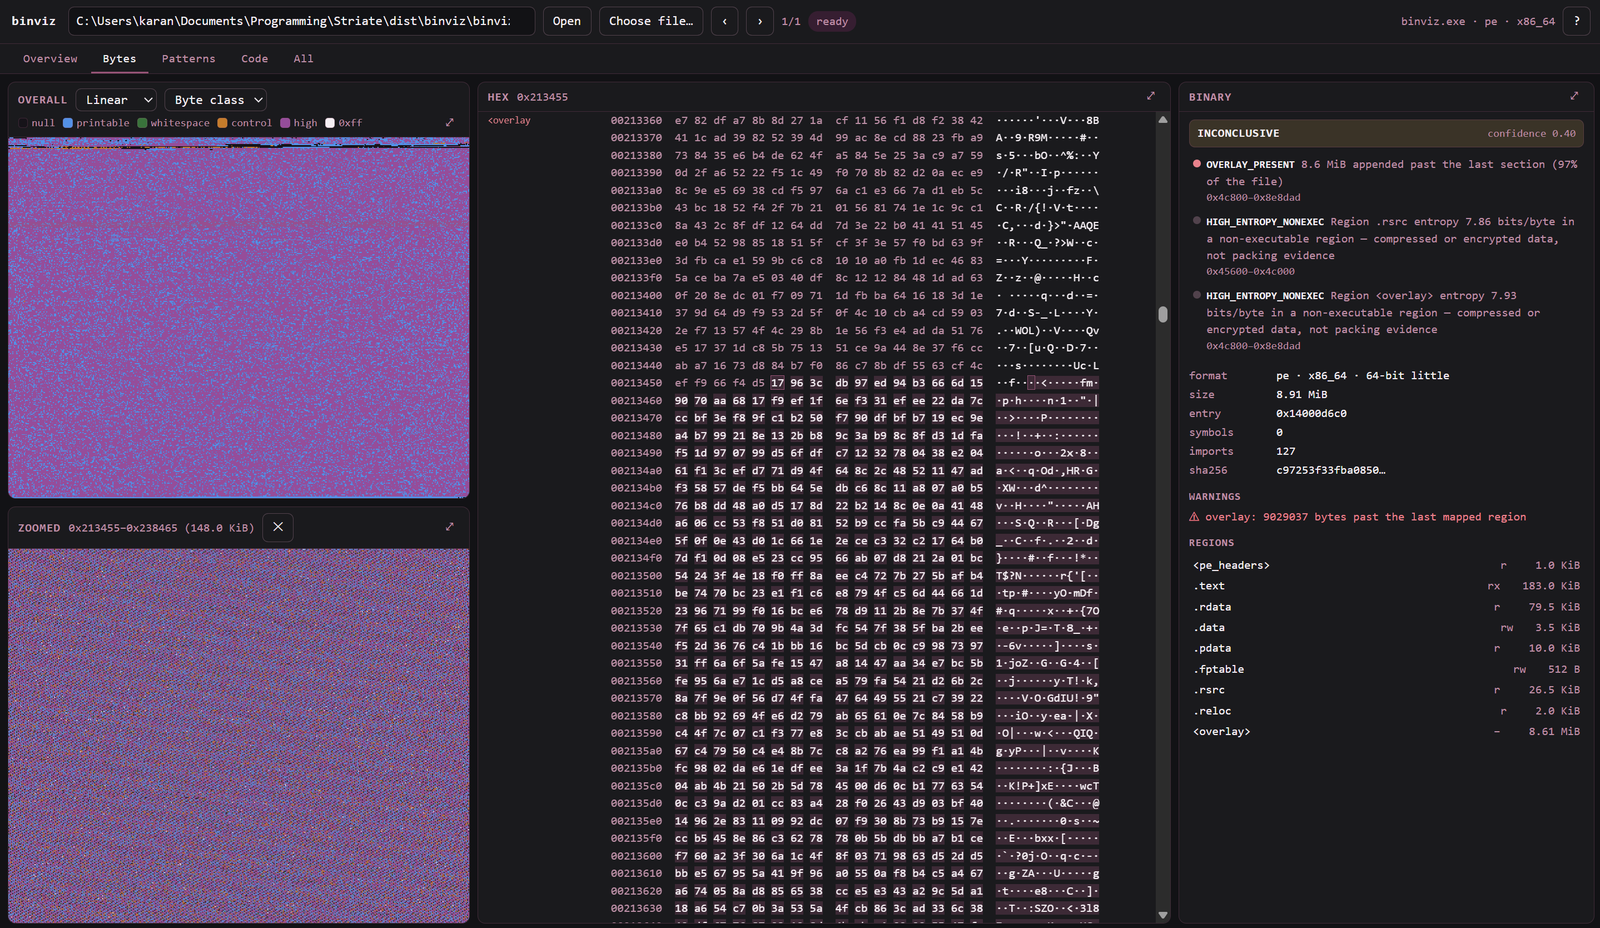 karankantaria/binviz
Analyseur et outil de triage binaire — entropie, classes d'octets et surfaces de Hilbert, diagrammes en points et graphes de flux de contrôle sur un…
 airbus-cert/ditto
Obfusque les scripts PowerShell et JavaScript à l'aide d'une analyse basée sur tree-sitter, avec plusieurs profils d'imposteur configurables pour la…