
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
1303 résultats
DC30_Workshop preview

DC30_Workshop

GitHubmainframed/dc30_workshop

Conteneur de l'atelier DEFCON 30 sur le buffer overflow mainframe
vulnerability-analysisexploitationreverse-engineering+4
96
il y a 2 ans
LiveCTF-DEFCON30 preview

LiveCTF-DEFCON30

GitHublive-ctf/livectf-defcon30

Collection de binaires des épreuves du CTF DEF CON 30, de scripts de build et de scripts de résolution pour s'entraîner à l'exploitation binaire et…
exploitationreverse-engineeringctf+2
112il y a 1 mois
IntelTXE-PoC preview

IntelTXE-PoC

GitHubxenokovah/inteltxe-poc

Preuve de concept JTAG Intel Management Engine - Instructions 2022

embedded-systems-securitypayload-generationexploitation+5
32il y a 4 ans
TangledWinExec preview

TangledWinExec

GitHubdaem0nc0re/tangledwinexec

PoCs et outils pour l'investigation des techniques d'exécution de processus Windows
ids-ips-evasionreverse-engineeringshellcode+6
958il y a 8 mois
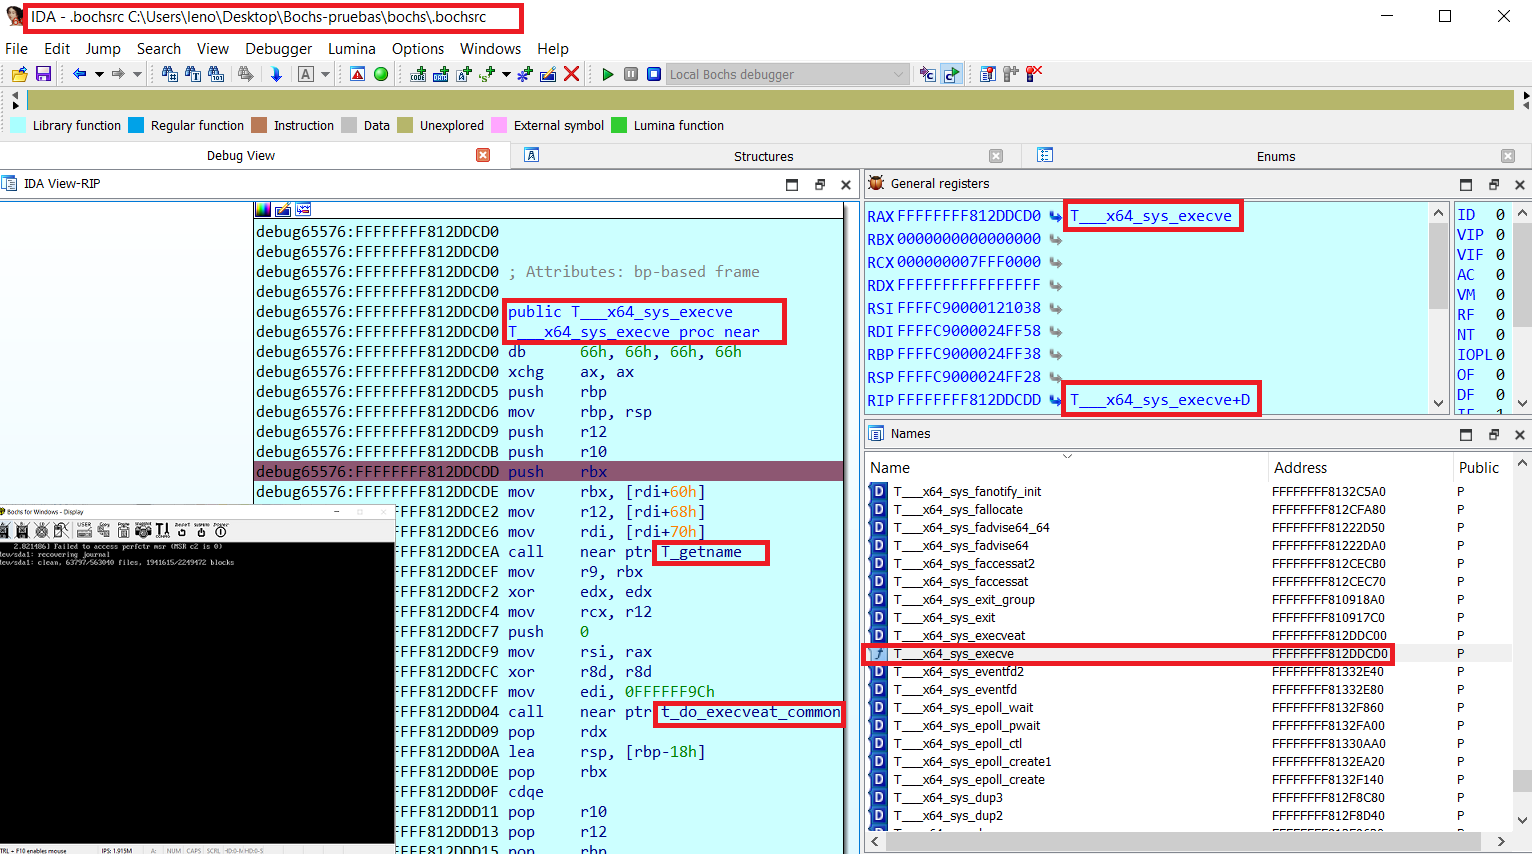
bochs_linux_kernel_debugging preview

bochs_linux_kernel_debugging

GitHubtherealdreg/bochs_linux_kernel_debugging

Outils de débogage du noyau Linux sur Bochs (incluant les symboles, le débogueur natif Bochs et IDA PRO)
reverse-engineeringdebuggersbinary-analysis+1
33il y a 3 ans
ipyida preview

ipyida

GitHubeset/ipyida

Intégration de la console IPython pour IDA Pro
reverse-engineeringscripting-automationbinary-analysis
850il y a 1 mois
refinery preview

refinery

GitHubbinref/refinery

Analyse de triage à haute intensité

reverse-engineeringforensicsmalware-analysis+4
867il y a 11h 42m
dotnetfile preview

dotnetfile

GitHubpan-unit42/dotnetfile

Bibliothèque Python pour analyser les métadonnées CLR/PE des assemblys .NET, exposant les streams et les empreintes de hachage pour faciliter…

static-analysishash-analysisreverse-engineering+4
119il y a 7 mois
vscode-frida preview

vscode-frida

GitHubchichou/vscode-frida

Extension non officielle de frida pour VSCode

android-securityios-securitydynamic-code-analysis+5
595il y a 6 jours
XMachOViewer preview

XMachOViewer

GitHubhorsicq/xmachoviewer

XMachOViewer est un visualiseur de fichiers Mach-O pour Windows, Linux et MacOS.

static-analysiscode-analysisreverse-engineering+2
957il y a 12h 27m
lightkeeper preview

lightkeeper

GitHubworksbutnottested/lightkeeper

Mappe les données de couverture d'exécution sur le désassemblage Ghidra afin de mettre en évidence les chemins de code parcourus et d'accélérer les…
code-analysisdynamic-code-analysisreverse-engineering+1
75il y a 17 jours
fwhunt-scan preview

fwhunt-scan

GitHubbinarly-io/fwhunt-scan

Outils pour analyser le firmware UEFI et vérifier les modules UEFI avec les règles FwHunt
embedded-systems-securityiot-securityvulnerability-analysis+3
243il y a 1 an
VivisectION preview

VivisectION

GitHubatlas0fd00m/vivisection

Analyse de plugins et d'outils pour Vivisect

dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+2
21il y a 2 mois
Hypervisor-From-Scratch preview

Hypervisor-From-Scratch

GitHubsinakarvandi/hypervisor-from-scratch

Code source d'une série de tutoriels sur l'hyperviseur. Disponible sur : https://rayanfam.com/tutorials
dynamic-analysis-sandboxingreverse-engineeringsecurity-virtualization+2
2.6kil y a 4 mois
pyrmax preview

pyrmax

GitHubinfobyte/pyrmax

Décodeur/encodeur pour les trames du protocole sans fil Ubiquiti AirMAX ; analyse des captures pcap/en direct, découverte de périphériques, recherche…
vulnerability-scannersreverse-engineeringfuzzing+2
3il y a 2 mois
wiremax preview

wiremax

GitHubinfobyte/wiremax

Postdissector Wireshark basé sur Lua qui déchiffre et analyse les IEs de fournisseur 802.11 d'Ubiquiti AirMAX/RouterBoard en champs filtrables.
general-purpose-utilitiesreverse-engineeringforensics+2
10il y a 2 mois
GarbageMan preview

GarbageMan

GitHubwithsecurelabs/garbageman

GarbageMan est un ensemble d'outils pour analyser les binaires .NET via l'analyse du tas.
memory-forensicsreverse-engineeringdata-exfiltration+3
121il y a 3 ans
maya preview

maya

GitHubelfmaster/maya

Protecteur binaire Linux hautement avancé anti-exploitation et anti-altération pour ELF.

defensive-toolscode-analysisreverse-engineering+2
161il y a 4 ans
Précédent1…121314…73Suivant