
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
111 résultats
PyIris preview

PyIris

GitHubnot-sekiun/pyiris

PyIris est un kit d'outils modulaire de cheval de Troie d'accès distant écrit en Python ciblant les systèmes Windows et Linux.
payload-generationexploitationpost-exploitation+4
325
il y a 18 jours
moukthar preview

moukthar

GitHubtomiwa-ot/moukthar

Outil d'administration à distance Android
android-securitypayload-generationpersistence-mechanisms+6
675il y a 10 mois
telegram-c2 preview

telegram-c2

GitHubtomiwa-ot/telegram-c2

Contrôler un système à distance via Telegram
persistence-mechanismsinformation-gatheringpost-exploitation+4
50il y a 1 an
pyFUD preview

pyFUD

GitHubmachine1337/pyfud

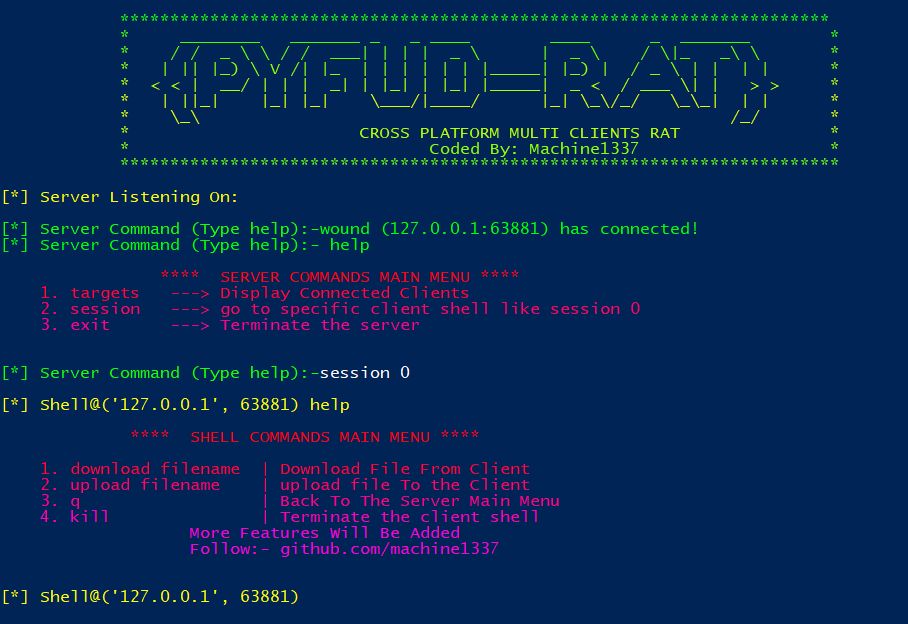
TROJAN D'ACCÈS À DISTANCE MULTI-PLATEFORME (RAT)
payload-generationpersistence-mechanismspost-exploitation+3
118il y a 1 an
TelegramRAT preview

TelegramRAT

GitHubmachine1337/telegramrat

RAT multiplateforme basé sur Telegram qui communique via Telegram pour contourner les restrictions réseau.

information-gatheringpost-exploitationcommand-and-control+3
446il y a 1 an
impacket preview

impacket

GitHubfortra/impacket

Bibliothèque Python pour la manipulation de protocoles réseau bas niveau, proposant des implémentations SMB, MSRPC, Kerberos et WMI avec des outils…

password-crackingpenetration-testing-frameworksprivilege-escalation+17
16.0kil y a 3 jours
kubesploit preview

kubesploit

GitHubcyberark/kubesploit

Kubesploit est un serveur de Command & Control HTTP/2 et un agent post-exploitation multiplateforme écrit en Golang, axé sur les environnements…
penetration-testing-frameworksvulnerability-scannerscontainer-security+8
1.2kil y a 1 an
Mythic preview

Mythic

GitHubits-a-feature/mythic

Un framework de red team collaboratif et multi-plateforme.
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
4.7kil y a 27 jours
Xworm RAT preview

Xworm RAT

GitLabmanturever/xworm-rat

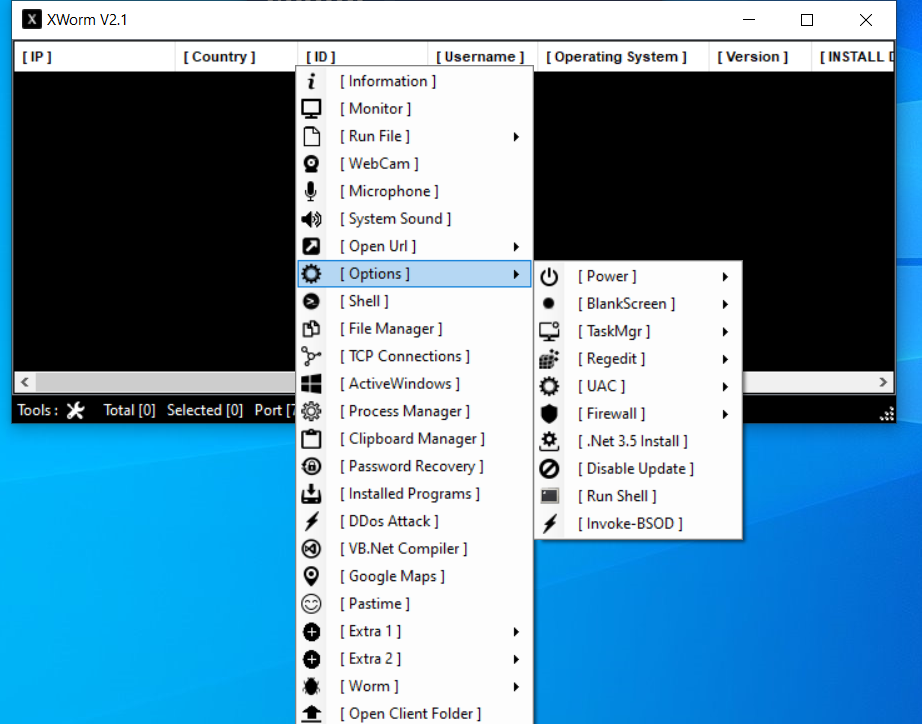
⭐️Le célèbre XWorm RAT, version 2.1. À des fins éducatives uniquement
password-crackingphishing-toolsprivilege-escalation+8
3il y a 4 mois
reinschauer preview
Archived

reinschauer

GitHubps1337/reinschauer

C'est très bien

post-exploitationcommand-and-controlred-teaming+2
515il y a 3 ans
antnium preview
Archived

antnium

GitHubdobin/antnium

Un framework C2 pour l'accès initial en Go
data-exfiltrationpost-exploitationcommand-and-control+3
200il y a 4 ans
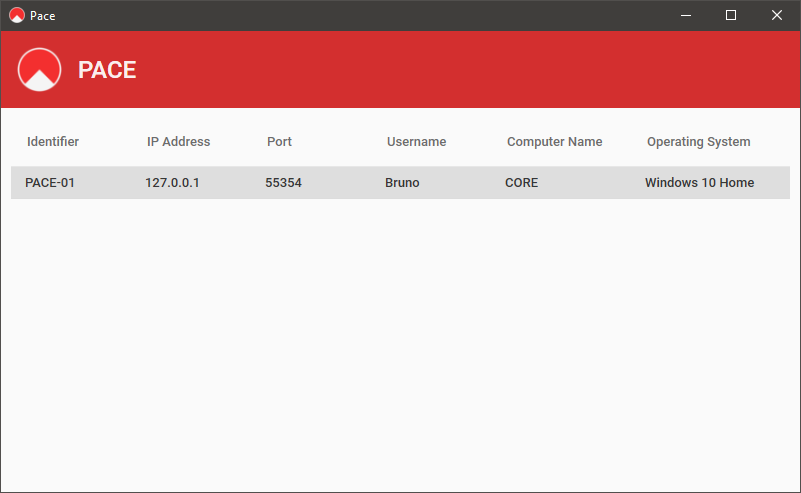
pace preview
Archived

pace

GitHubtypetrait/pace

Outil d'accès à distance pour Windows.

post-exploitationpenetration-testingcommand-and-control+3
83il y a 3 ans
Lime-RAT preview
Archived

Lime-RAT

GitHubnyan-x-cat/lime-rat

LimeRAT | Simple, mais puissant outil d'administration à distance pour Windows (RAT)
privilege-escalationpersistence-mechanismsids-ips-evasion+7
1.1kil y a 7 ans
caldera-crater preview
Archived

caldera-crater

GitHubmitre/caldera-crater

Implant de cheval de Troie d'accès à distance (RAT) en C# pour le framework d'émulation d'adversaire Caldera, permettant le commandement et le…
post-exploitationpenetration-testingcommand-and-control+3
9il y a 8 ans
remcos-decoder preview
Archived

remcos-decoder

GitHubcisco-talos/remcos-decoder

Talos Decryptor POC pour Remcos RAT version 2.0.5 et antérieures
encryption-decryption-toolsreverse-engineeringmalware-analysis+2
24il y a 8 ans
gcat preview
Archived

gcat

GitHubbyt3bl33d3r/gcat

Un backdoor PoC qui utilise Gmail comme serveur C&C
exploitationpost-exploitationpenetration-testing+4
1.4kil y a 7 ans
Aurora preview
Archived

Aurora

GitHubalanbaumgartner/aurora

Outil d'administration à distance Aurora
post-exploitationpenetration-testingcommand-and-control+3
20il y a 8 ans
DiscordRAT preview
Archived

DiscordRAT

GitHubsp00kyskelet0n/discordrat

Outil d'administration à distance pour Discord entièrement écrit en Python3

privilege-escalationpersistence-mechanismslateral-movement+5
488il y a 4 ans
Précédent1234567Suivant