
dockernymous
 bcapptain/dockernymous
Un script utilisé pour créer un environnement de type Whonix (passerelle/station de travail) avec des conteneurs Docker.
container-securitypenetration-testingprivacy+2
127
bcapptain/dockernymousUn script utilisé pour créer un environnement de type Whonix (passerelle/station de travail) avec des conteneurs Docker.
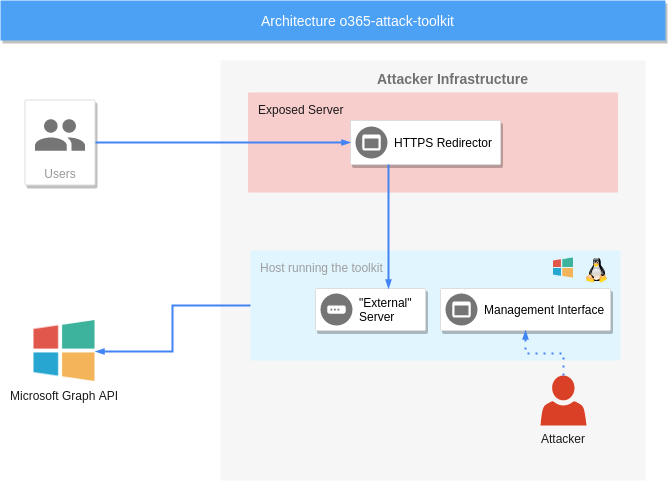 mdsecactivebreach/o365-attack-toolkit
Un kit d'outils pour attaquer Office365
 thundergunexpress/badministration
Outil offensif pour exploiter des applications de gestion (SolarWinds Orion, McAfee ePO) via des vulnérabilités non techniques. Permet l'énumération…
 bishopfox/sliver
Cadre d'émulation d'adversaire
 sensepost/godoh
🕳 godoh - Un C2 DNS-over-HTTPS
 hfiref0x/uacme
Contourner le contrôle de compte d'utilisateur Windows
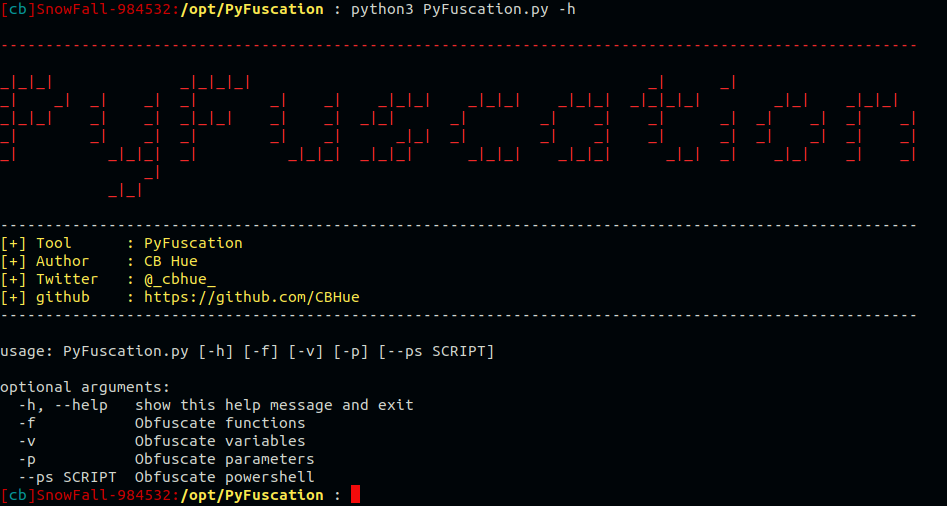 cbhue/pyfuscation
Obscurcir des scripts PowerShell en remplaçant les noms de fonctions, les variables et les paramètres.
 fkasler/dolos_cloak
Contournement automatisé 802.1x
 watersalesman/aura-botnet
Un framework de botnet super portable avec un serveur C2 basé sur Django. Le client est écrit en C++, avec des clients alternatifs écrits en Rust,…
 cobbr/covenant
Covenant est un framework C2 .NET collaboratif pour les red teamers.
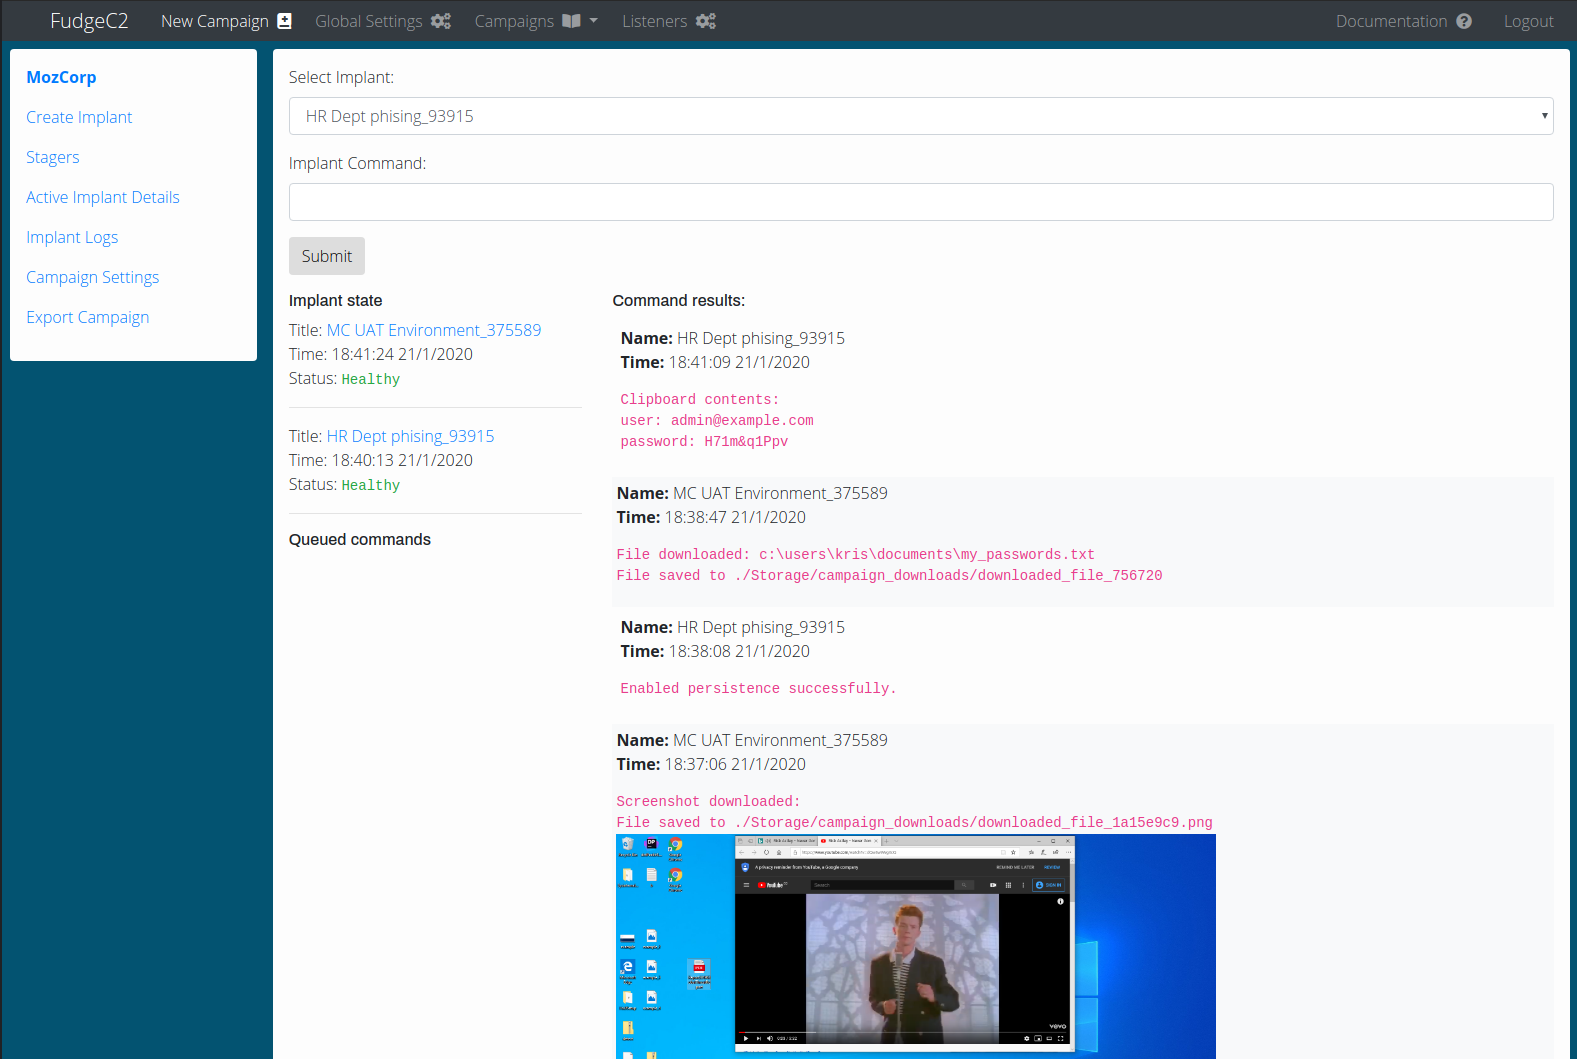 ziconius/fudgec2
FudgeC2 - un framework de commande et de contrôle conçu pour la collaboration en équipe et les activités de post-exploitation.
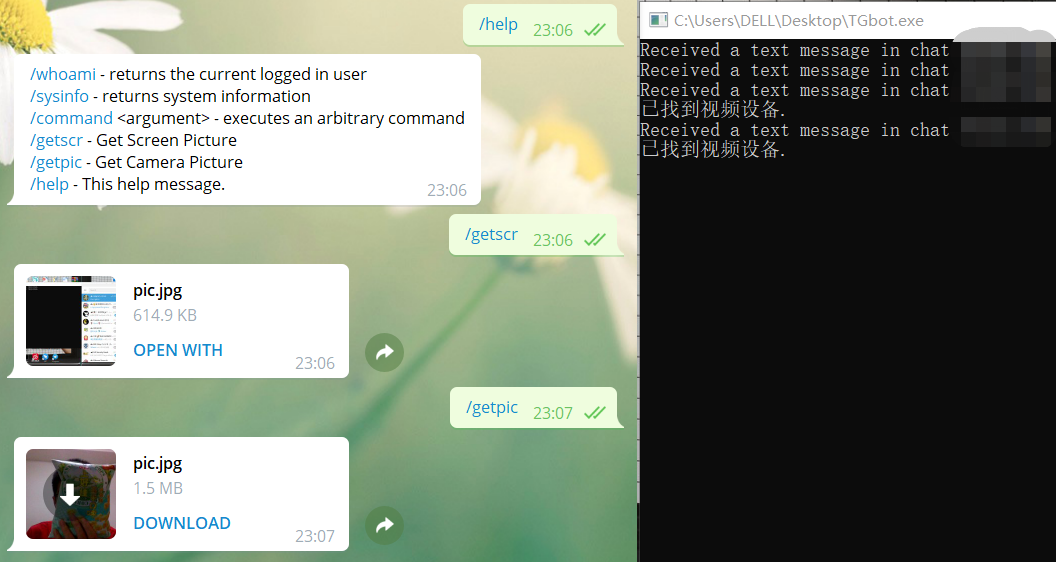 sf197/telegra_csharp_c2
Commandement et Contrôle pour l'écriture en C#
 safebreach-labs/pinjectra
Pinjectra est une bibliothèque de type POO en C/C++ qui implémente des techniques d'injection de processus (avec un accent sur Windows 10 64 bits)
 trustedsec/social-engineer-toolkit
Le dépôt de la Social-Engineer Toolkit (SET) de TrustedSec - Toutes les nouvelles versions de SET seront déployées ici.
 dsnezhkov/zombieant
Zombie Ant Farm : Primitives et outils offensifs pour l'évasion des EDR sous Linux.
 t0thkr1s/revshellgen
Générateur de shell inverse écrit en Python 3.
 rek7/postshell
PostShell - Shell de post-exploitation de type bind/backconnect
 p3nt4/nuages
Un framework C2 modulaire