

SharkTooth
 znakar/sharktooth
Scanner de ports avec intégration Docker & Prometheus + Grafana. Un outil d'audit réseau avec support du multithreading et surveillance en temps réel.
container-securitynetwork-mappingport-scanning+2
4
znakar/sharktoothScanner de ports avec intégration Docker & Prometheus + Grafana. Un outil d'audit réseau avec support du multithreading et surveillance en temps réel.
 neutralwarrior/c-port-scanner
Un scanneur de ports qui scanne une IP cible pour trouver les ports ouverts et affiche les résultats, construit avec C

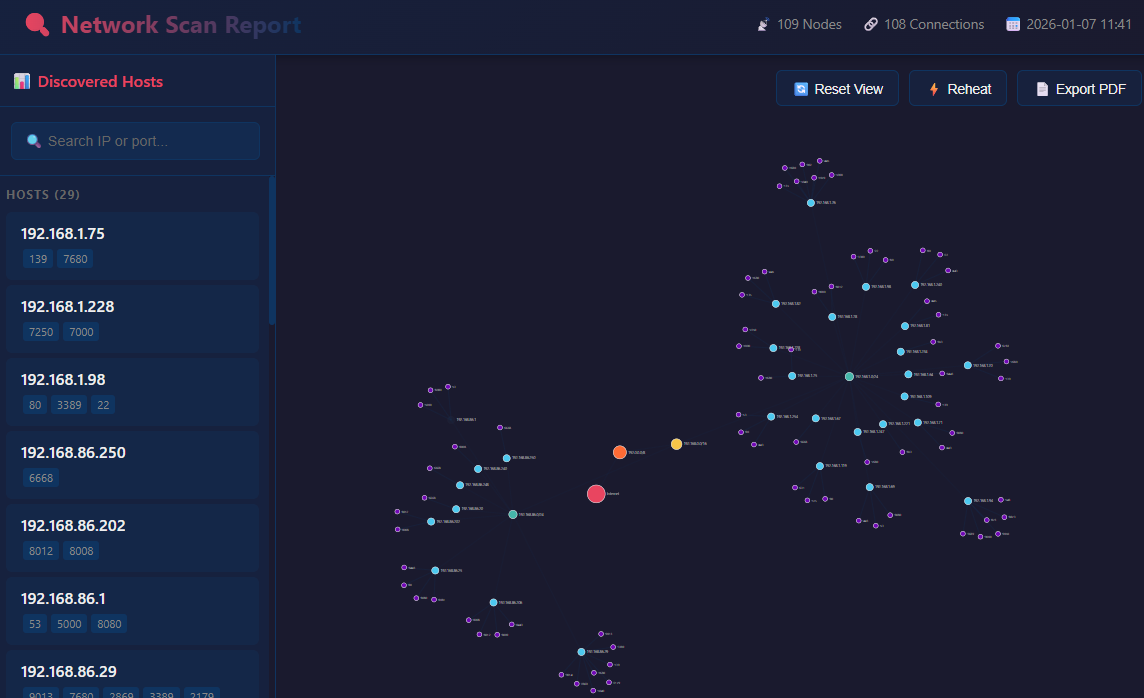 artofscripting/masscan-report
Un outil Python qui génère des visualisations HTML interactives basées sur React à partir de la sortie JSON de masscan, avec un graphe de réseau…
 parbatzone/reconvault
🔍 Organisateur de notes de reconnaissance pour chasseurs de bug bounty et joueurs de CTF — sous-domaines, ports, endpoints, vulnérabilités, tout en…
 vavkamil/awesome-bugbounty-tools
Répertoire organisé d'outils de bug bounty classés par catégorie : reconnaissance, énumération de sous-domaines, scan de ports, découverte de…
 manisso/fsociety
fsociety Hacking Tools Pack – Un framework de tests d'intrusion
 netalertx/netalertx
Visibilité réseau centralisée et découverte continue des actifs. Surveillez les appareils, détectez les changements et restez informé sur les…
 evyatarmeged/raccoon
Un outil de sécurité offensive haute performance pour la reconnaissance et le scan de vulnérabilités
 sinfulz/justtryharder
Feuille de triche complète de tests d'intrusion pour la préparation aux examens PWK/OSCP, couvrant l'escalade de privilèges, le cassage de mots de…
 leviathan36/kaboom
Un outil pour automatiser les tests d'intrusion
 projectdiscovery/httpx
Boîte à outils HTTP rapide et multi-sonde pour la reconnaissance et la collecte d'informations. Sonde TLS, CSP, en-têtes, pile technologique et CDN.…


 rek2/goenumerator
Un outil personnel en GO pour mes étapes habituelles de première énumération sur une cible.
 alisamtechnology/atscan
Recherche avancée de dork & Scanner d'exploitation de masse
 nccgroup/port-scan-automation
Automatisez les scans NMAP et générez automatiquement des politiques Nessus personnalisées
 postmodern/ruby-nmap
Une interface Ruby pour nmap, l'outil d'exploration et le scanner de sécurité / de ports. Permet d'automatiser nmap et d'analyser les fichiers XML de…
 ginjachris/pentmenu
Un script bash pour la reconnaissance et les attaques DOS