

FakeMBR
 malwaretech/fakembr
Rootkit de style TDL4 pour usurper les requêtes de lecture/écriture du secteur d'amorçage maître.
persistence-mechanismsexploitationreverse-engineering+2
134
malwaretech/fakembrRootkit de style TDL4 pour usurper les requêtes de lecture/écriture du secteur d'amorçage maître.
 blacksnufkin/ghostdriver
un énième outil AV killer utilisant BYOVD
 0x09al/dns-persist
DNS-Persist est un agent de post-exploitation qui utilise DNS pour le commandement et le contrôle.
 ahxr/ghost
RAT léger offrant un accès silencieux à la ligne de commande à distance, un téléchargement/exécution dissimulé de fichiers et des mécanismes de…
 alessandroz/pupy
Pupy est un RAT (Outil d'Administration à Distance) open source, multi-plateforme (Windows, Linux, OSX, Android) et multifonction, principalement…
 cys3c/evilosx
Un outil d'administration à distance (RAT) post-exploitation en python pur pour macOS / OS X.
 dviros/rat-via-telegram
Outil de post-exploitation à distance pour Windows via Telegram
 enigma0x3/powershell-c2
Framework de commande et de contrôle basé sur PowerShell utilisant des charges utiles hébergées sur un site web pour un accès distant persistant et…
 federicochieregato/darkfox
Trojan d'accès distant créé à l'aide de WinRar avec un installateur Firefox et un Reverse Shell Python intégrés.
 gbrn1/pirate
Outil d'accès à distance Python
 igh0st/gh0st3.6_src
Code source de cheval de Troie d'accès à distance (RAT) pour apprendre la communication C2, la livraison de charges utiles et les techniques de…
 killswitch-gui/hotload-driver
C++
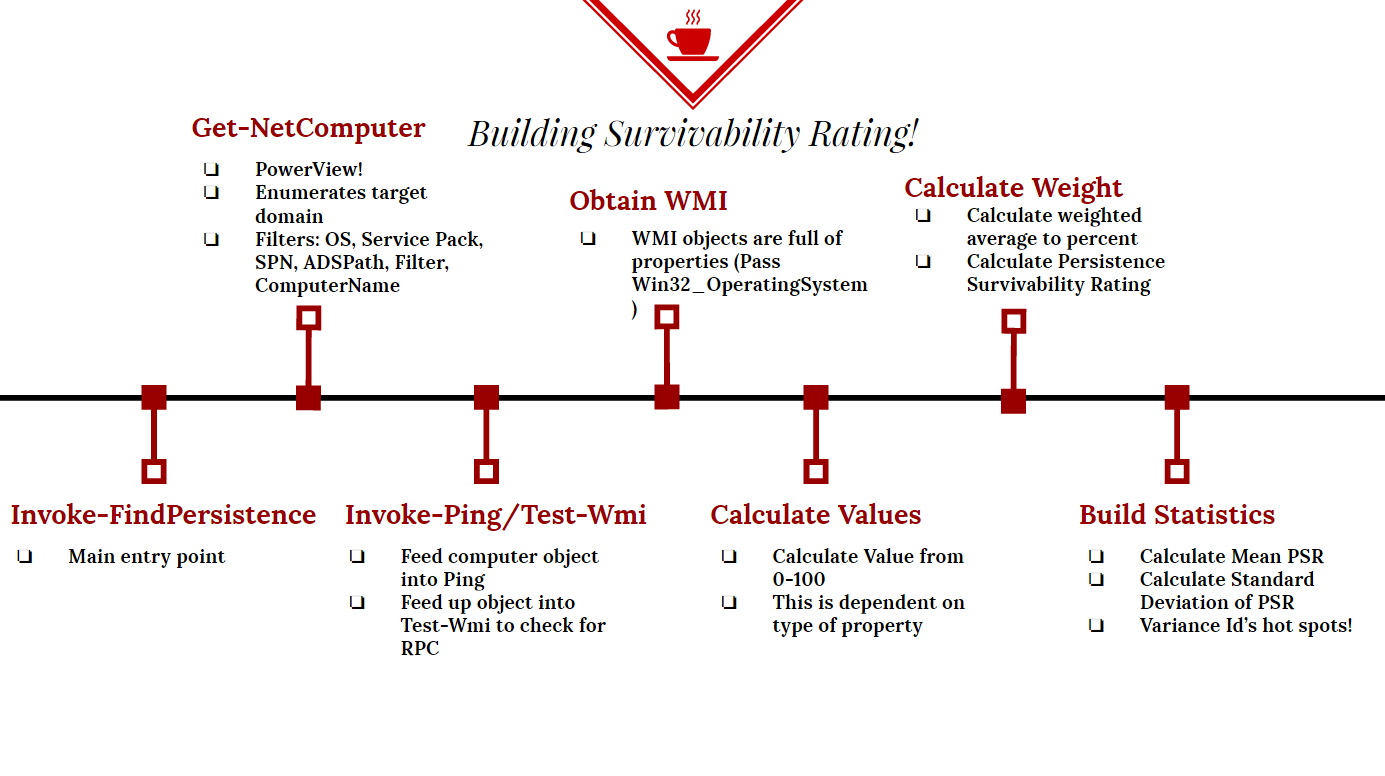 killswitch-gui/persistence-survivability
Powershell Persistence Locator
 m4sc3r4n0/spyrat
Cheval de Troie d'accès à distance en Python
 malwares/remote-access-trojan
Windows Remote-Access-Trojan
 melardev/xeytanwin32-rat
TRAVAUX EN COURS. RAT écrit en C++ utilisant l'API Win32
 mwsrc/betterandrorat
Cheval de Troie d'accès à distance pour Android
 mwsrc/betterrat
Meilleur cheval de Troie d'accès à distance