
RDL-detect
 murphysecurity/rdl-detect
Détection à distance de l'ouverture du service Remote Desktop Licensing, pour un dépistage rapide de la vulnérabilité CVE-2024-38077.
reconnaissancevulnerability-scannersexploitation+3
13
murphysecurity/rdl-detectDétection à distance de l'ouverture du service Remote Desktop Licensing, pour un dépistage rapide de la vulnérabilité CVE-2024-38077.
 luisdalmolin/recon-test-livewire
Cible de test : application Laravel 12 fraîche avec Livewire épinglé à la version vulnérable 3.6.3 (CVE-2025-54068) pour le scan de reconnaissance.
 furkankayapinar/react-next-scanner
CVE-2025-55182 et CVE-2025-66478
 theori-io/reactguard
ReactGuard fournit des outils de détection de framework et de vulnérabilité pour CVE-2025-55182 (React2Shell)
 cymulateresearch/react2shell-scanner
Scanner React2Shell (CVE-2025-55182 & CVE-2025-66478)
 houmanpashaei/cve-2025-29927
Voici un scanner pour la CVE-2025-29927.
 ryan-ally/rdp0708scanner
scanner de vulnérabilité cve-2019-0708
 ruppde/rdg_scanner_cve-2020-0609
Analyse des passerelles Bureau à distance (CVE-2020-0609 et CVE-2020-0610 potentiellement non corrigées)
 secengjeff/rapidresetclient
Outil pour tester les atténuations et l'exposition au DDoS Rapid Reset (CVE-2023-44487)
 vaishnavucv/project-vuln-detection-n-mitigation_101
Détection et atténuation des vulnérabilités Apache ActiveMQ | Architectures de sécurité et administration de systèmes - sur - Exécution de code à…
 syntaxbearror/powershell-printnightmare
Une collection de scripts pour aider à définir les clés de registre appropriées pour CVE-2021-34527
 waburig/open-worldwide-application-security-project-owasp-
Évaluation automatisée de la vulnérabilité des applications web de DVWA à l'aide d'OWASP ZAP pour identifier et analyser les failles de sécurité…
 marcosimioni/omigood
OMIGOD! OM I GOOD? Un scanner gratuit pour détecter les machines virtuelles vulnérables à l'une des vulnérabilités "OMIGOD" découvertes par l'équipe…
 onewinner/cve-2025-14847
Outil de détection de la vulnérabilité de fuite de mémoire MongoDB (CVE-2025-14847)
 hiimdarwin/networksecurityfinalproject
https://nvd.nist.gov/vuln/detail/CVE-2022-39253
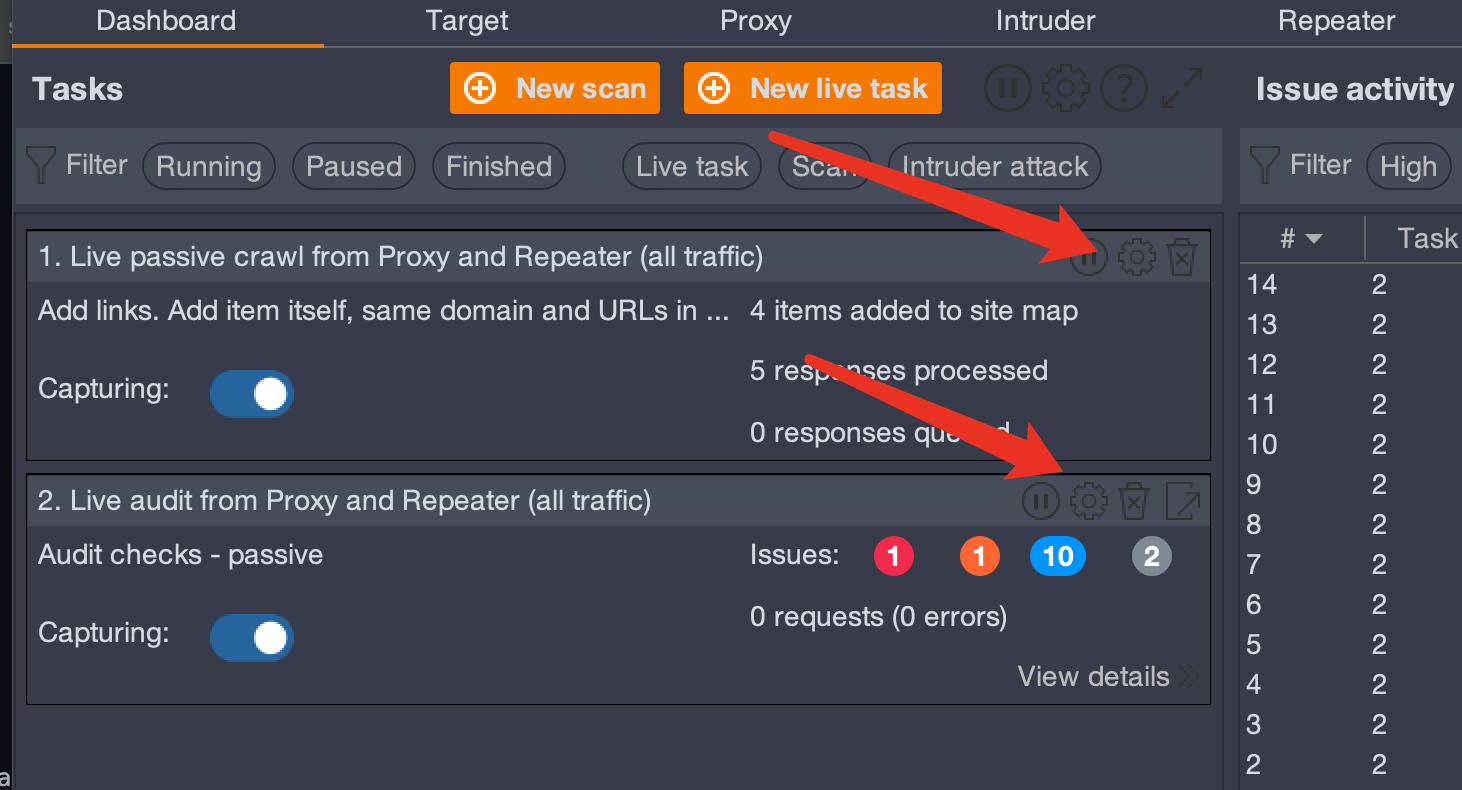 jeromeyoung/log4j2burpscanner
CVE-2021-44228, plugin Burp pour log4j2 en version Java, dnslog a choisi un domaine autre que dnslog.cn
 manoelprovider20-lgtm/merge-authz-test
test authz (variantes de CVE-2026-1999)
 joefreedy/log4j-windows-scanner
CVE-2021-44228 vulnérabilité dans la bibliothèque Apache Log4j | Scanner de vulnérabilité Log4j sur machines Windows